Particuliers et entreprises
Hameçonnage
Phishing
Un faux message vous pousse à confier vos données à un imposteur.
Comprendre cette attaqueECRAN · Une encyclopédie de RsynC
L’Encyclopédie des Cybermenaces, des Risques et des Attaques Numériques.
Vous avez reçu un message douteux ? Votre compte a été détourné ou un service ne répond plus ? Retrouvez des explications pour comprendre ce qui se passe, reconnaître les pièges et savoir quoi faire.
Des explications accessibles, des détails pour aller plus loin.Chaque fiche commence par une situation concrète, puis explique le piège et les gestes utiles. Pour les sujets qui le demandent, un dossier technique permet d’étudier les systèmes, les traces laissées par l’attaque et les protections.
Être accompagné par RsynC ↗Les demandes d’aide en France
Ce classement vient des recherches d’assistance sur Cybermalveillance.gouv.fr en France. Il ne recense pas toutes les attaques et ne mesure pas leur gravité.
Le numéro à gauche donne le rang : 01 correspond à la catégorie la plus signalée. Le pourcentage à droite indique sa part des demandes pour le public et l’année choisis. La flèche compare cette part à l’année précédente, pour le même public : ↓ baisse, ↑ hausse, → stabilité. Elle apparaît seulement si les deux valeurs sont connues.
Source : Rapport d’activité 2025, p. 34–37. Les pourcentages représentent la part des demandes pour le public sélectionné. Une absence de pourcentage ne signifie pas zéro.
Comprendre les mécanismes
Retrouvez les fraudes du quotidien et les techniques d’intrusion, regroupées par thème. Leur ordre ne correspond pas à leur fréquence.
La couronne signale les sujets demandant des bases techniques. Les fiches normales peuvent aussi proposer un dossier technique.
Phishing
Un faux message vous pousse à confier vos données à un imposteur.
Comprendre cette attaque
Spear phishing / Whaling
L’escroc utilise votre contexte pour rendre son message crédible.
Comprendre cette attaque
Smishing
Un SMS imite un service pour vous conduire vers un piège.
Comprendre cette attaque
Vishing
Un appel vous pousse à donner un code ou à agir sous prétexte d’une urgence.
Comprendre cette attaque
Quishing
Un QR code dissimule la destination d’un lien frauduleux.
Comprendre cette attaque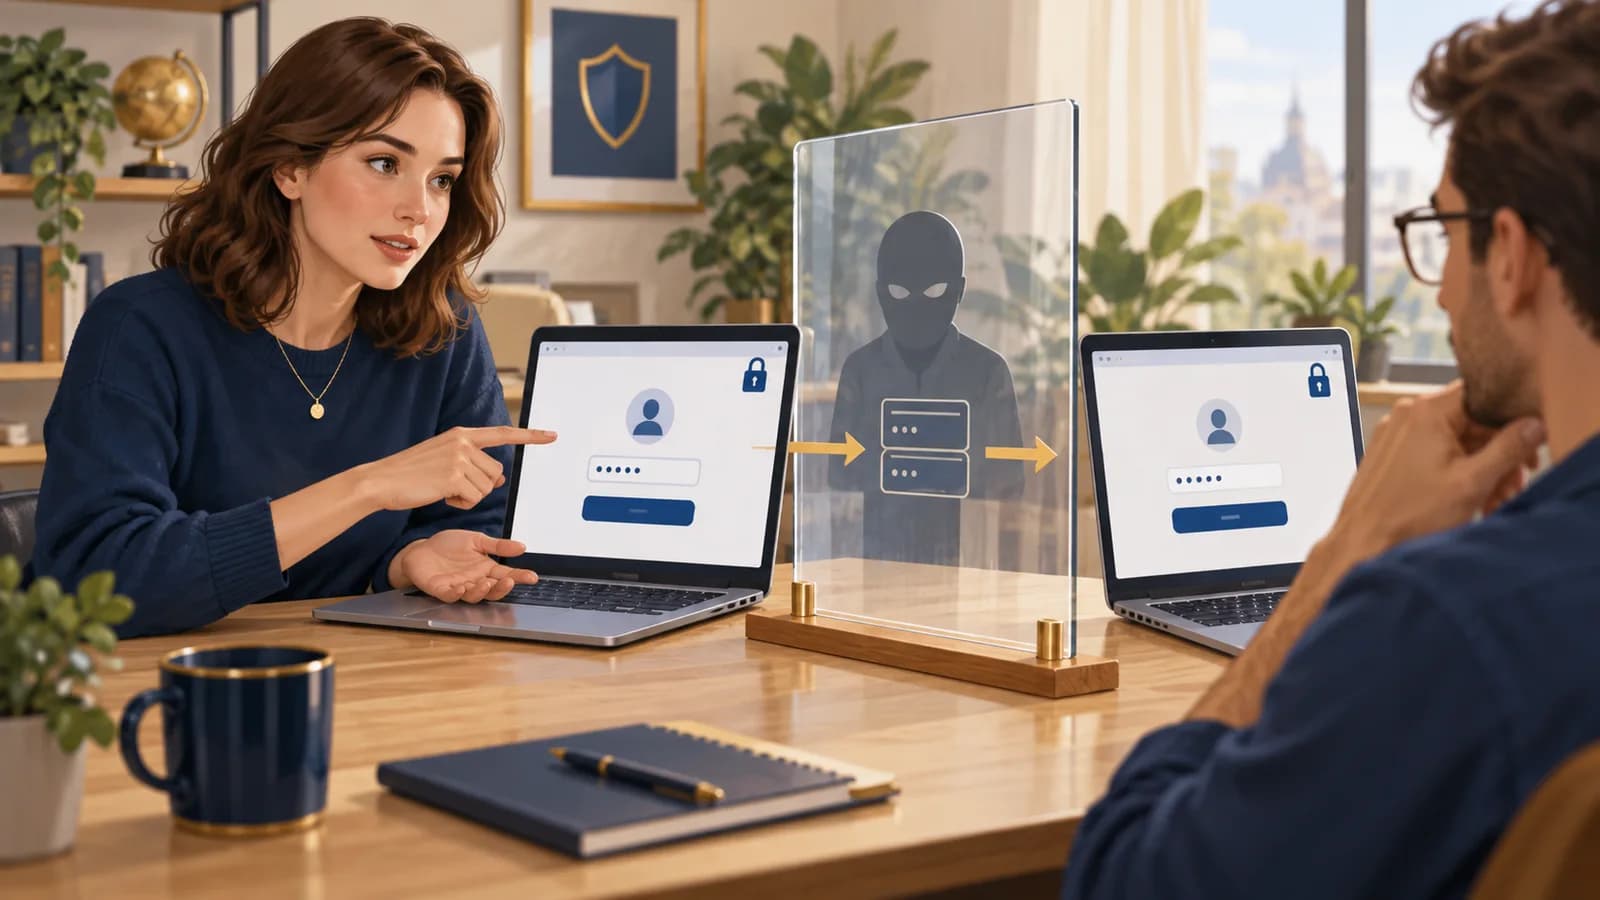
Adversary-in-the-Middle phishing
Un faux site transmet votre connexion au vrai service et peut en voler la session.
Comprendre cette attaque
Watering-hole attack
Un site que vous consultez régulièrement est piégé pour atteindre ses visiteurs.
Comprendre cette attaque
Malvertising
Une annonce vous conduit vers une arnaque ou un programme malveillant.
Comprendre cette attaque
SEO poisoning
Une page bien placée dans les recherches vous propose un contenu piégé.
Comprendre cette attaque
ClickFix
Une fausse réparation vous invite à exécuter vous-même une commande.
Comprendre cette attaque
Spam
Les messages non sollicités peuvent masquer des campagnes malveillantes.
Comprendre cette attaque
Deepfake impersonation
Une voix ou une vidéo imitée vous fait croire que vous parlez à une personne connue.
Comprendre cette attaque
Tech support scam
Une fausse alerte sert de prétexte pour prendre le contrôle de votre appareil.
Comprendre cette attaque
Bank impersonation scam
Un faux conseiller demande de valider l’opération qu’il prétend annuler.
Comprendre cette attaque
Wire transfer fraud
Un paiement légitime est redirigé vers le compte de l’escroc.
Comprendre cette attaque
CEO fraud
Un escroc se fait passer pour un dirigeant afin de faire sauter les vérifications.
Comprendre cette attaque
Identity theft / Impersonation
Des informations personnelles servent à agir en votre nom.
Comprendre cette attaque
Caller ID spoofing
Un appel peut afficher un numéro connu alors que l’interlocuteur est un imposteur.
Comprendre cette attaque
Online shopping scams
Un faux vendeur ou une fausse boutique encaisse sans fournir ce qui était promis.
Comprendre cette attaque
Romance scam
Une relation fabriquée est utilisée pour demander de l’argent.
Comprendre cette attaque
Investment scams
Une plateforme ou un conseiller promet un gain et retient les fonds.
Comprendre cette attaque
Card-not-present fraud
Les données d’une carte sont utilisées pour des achats non autorisés.
Comprendre cette attaque
Sextortion
Une menace de diffusion intime sert à vous faire céder.
Comprendre cette attaque
Online harassment / Cyberbullying
Des messages et publications répétés visent à intimider ou à nuire.
Comprendre cette attaque
Doxxing
Des informations privées sont exposées pour rendre une personne vulnérable.
Comprendre cette attaque
Account takeover
Quelqu’un utilise votre compte sans votre accord et profite de ses accès.
Comprendre cette attaque
Brute-force attack
L’attaquant multiplie les essais pour trouver un mot de passe ou un autre secret.
Comprendre cette attaque
Credential stuffing
Des mots de passe déjà divulgués sont essayés sur d’autres services.
Comprendre cette attaque
Password spraying
Un petit nombre de mots de passe courants est essayé sur de nombreux comptes.
Comprendre cette attaque
MFA fatigue / Push bombing
Des demandes de connexion répétées cherchent à vous faire accepter par lassitude.
Comprendre cette attaque
SIM swapping
Votre ligne mobile est transférée pour intercepter vos appels et messages.
Comprendre cette attaque
Session hijacking
Une preuve de connexion volée permet de réutiliser votre session sans vous.
Comprendre cette attaque
OAuth consent phishing
Une application trompeuse vous fait accepter des droits trop étendus sur vos données.
Comprendre cette attaque
Malware infection
Un programme exécute des actions indésirables sur votre appareil.
Comprendre cette attaque
Ransomware
Des fichiers sont bloqués ou des données volées pour exiger une rançon.
Comprendre cette attaque
Infostealer
Un logiciel récupère les secrets et données présents sur votre appareil.
Comprendre cette attaque
Spyware / Stalkerware
Un programme observe des activités ou une localisation à votre insu.
Comprendre cette attaque
Remote Access Trojan — RAT
Un logiciel donne à un intrus un contrôle distant sur la machine.
Comprendre cette attaque
Botnet recruitment
Des appareils piratés reçoivent des ordres communs pour agir à votre insu.
Comprendre cette attaque
Cryptojacking
Quelqu’un utilise la puissance de vos machines pour gagner de l’argent à vos frais.
Comprendre cette attaque
Wiper attack
Un programme détruit les données ou abîme l’organisation du disque pour empêcher la reprise.
Comprendre cette attaque
Data theft / Exfiltration / Data breach
Des informations sont consultées, copiées ou exposées hors du cadre prévu.
Comprendre cette attaque
System intrusion
Un accès non autorisé permet d’explorer ou de modifier un système.
Comprendre cette attaque
Defense evasion / Stealth / Defense impairment
Un intrus cache ses actions ou arrête les protections et les outils de surveillance.
Comprendre cette attaque
Vulnerability exploitation / N-day / Zero-day
Un attaquant utilise une faiblesse du logiciel pour contourner ses protections.
Comprendre cette attaque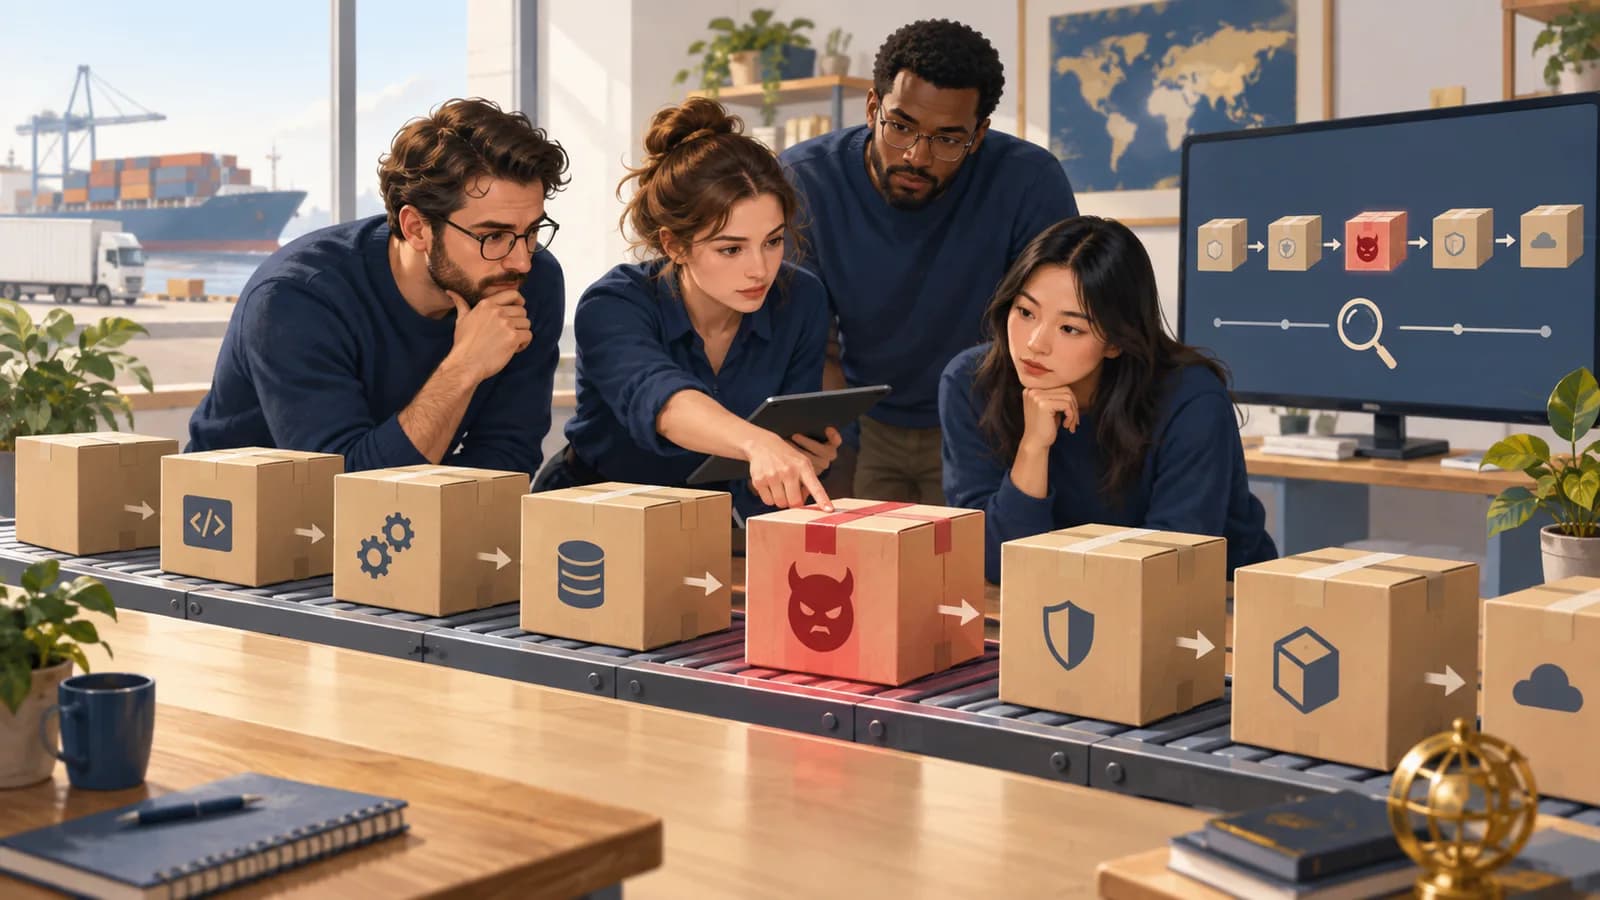
Supply-chain attack
L’attaque vous atteint par un produit, un composant ou un prestataire de confiance.
Comprendre cette attaque
Malicious insider
Une personne abuse des accès qui lui ont été confiés.
Comprendre cette attaque
Buffer overflow
Une écriture dépasse la zone mémoire prévue et peut détourner le programme.
Comprendre cette attaque
Out-of-bounds read / Buffer over-read / Heartbleed
Un logiciel lit au-delà des données attendues et peut révéler des secrets.
Comprendre cette attaque
Server-side template injection / SSTI
Un texte reçu devient une instruction pour le moteur qui fabrique une page ou un document.
Comprendre cette attaque
XML external entity injection / XXE
Un document XML fait lire au service un fichier ou une ressource qu’il n’aurait pas dû consulter.
Comprendre cette attaque
Unrestricted file upload / Malicious file upload
Un fichier envoyé à un service peut y être exécuté ou détourner son traitement.
Comprendre cette attaque
Prototype pollution
Une donnée modifie des propriétés héritées par d’autres objets de l’application.
Comprendre cette attaque
Use-after-free / UAF
Un programme réutilise une zone mémoire qu’il a déjà libérée.
Comprendre cette attaque
Integer overflow / Integer wraparound
Un calcul dépasse les valeurs représentables et peut produire une taille ou une décision incorrecte.
Comprendre cette attaque
Race condition / Time-of-check time-of-use / TOCTOU
Une ressource change entre sa vérification et son utilisation, ou des opérations se chevauchent mal.
Comprendre cette attaque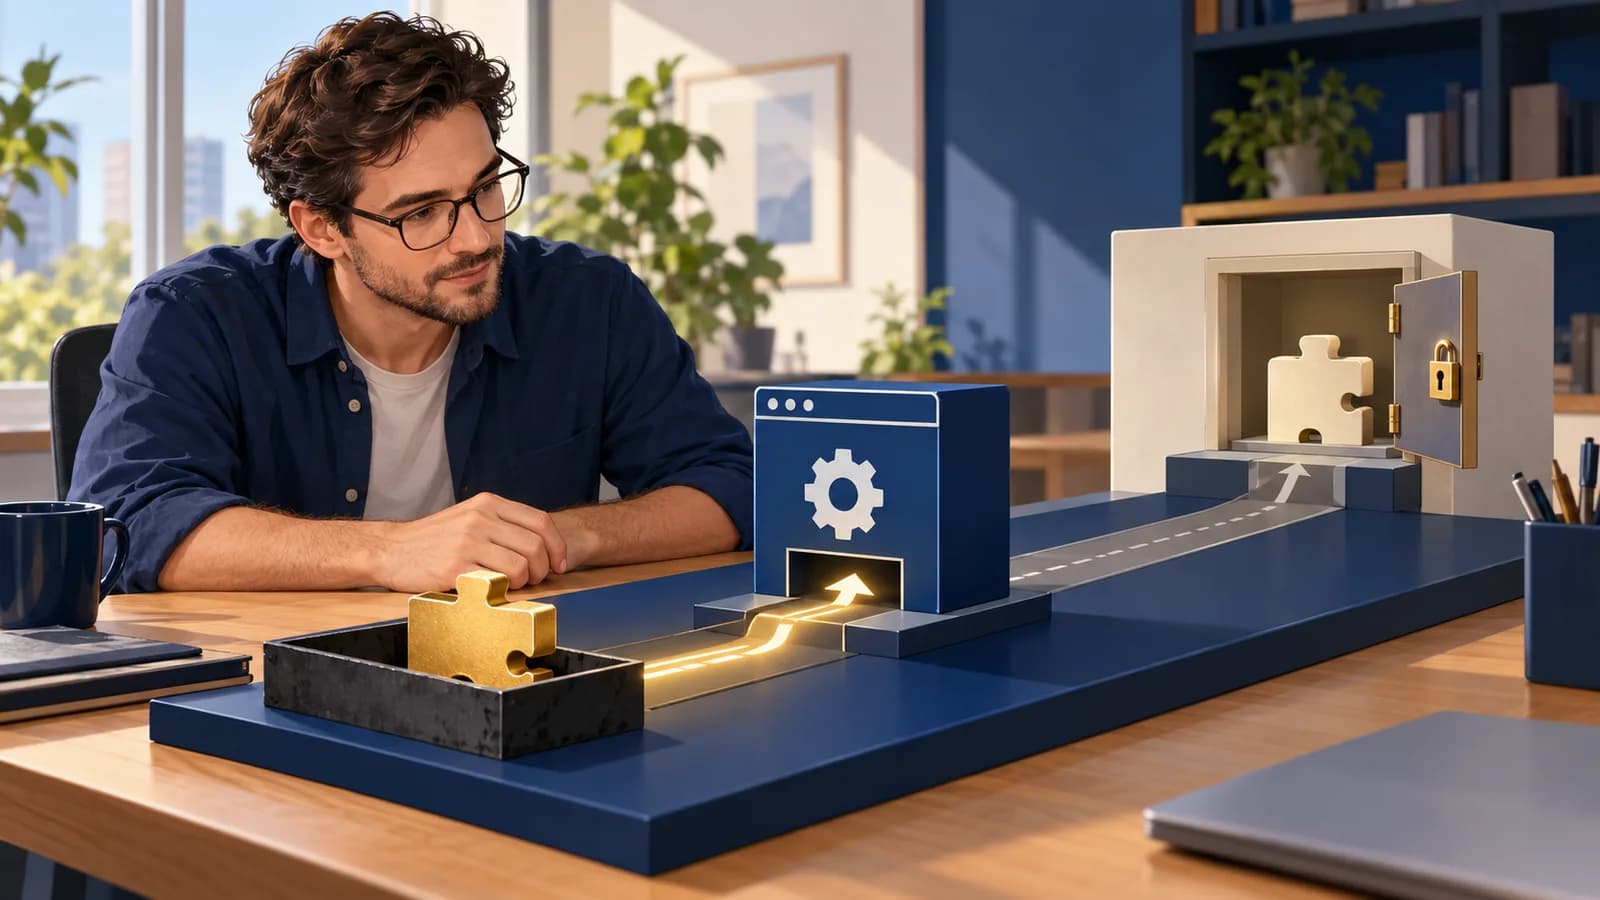
DLL hijacking / DLL search order hijacking / DLL sideloading
Un programme charge une bibliothèque non prévue et lui donne accès à son contexte d’exécution.
Comprendre cette attaque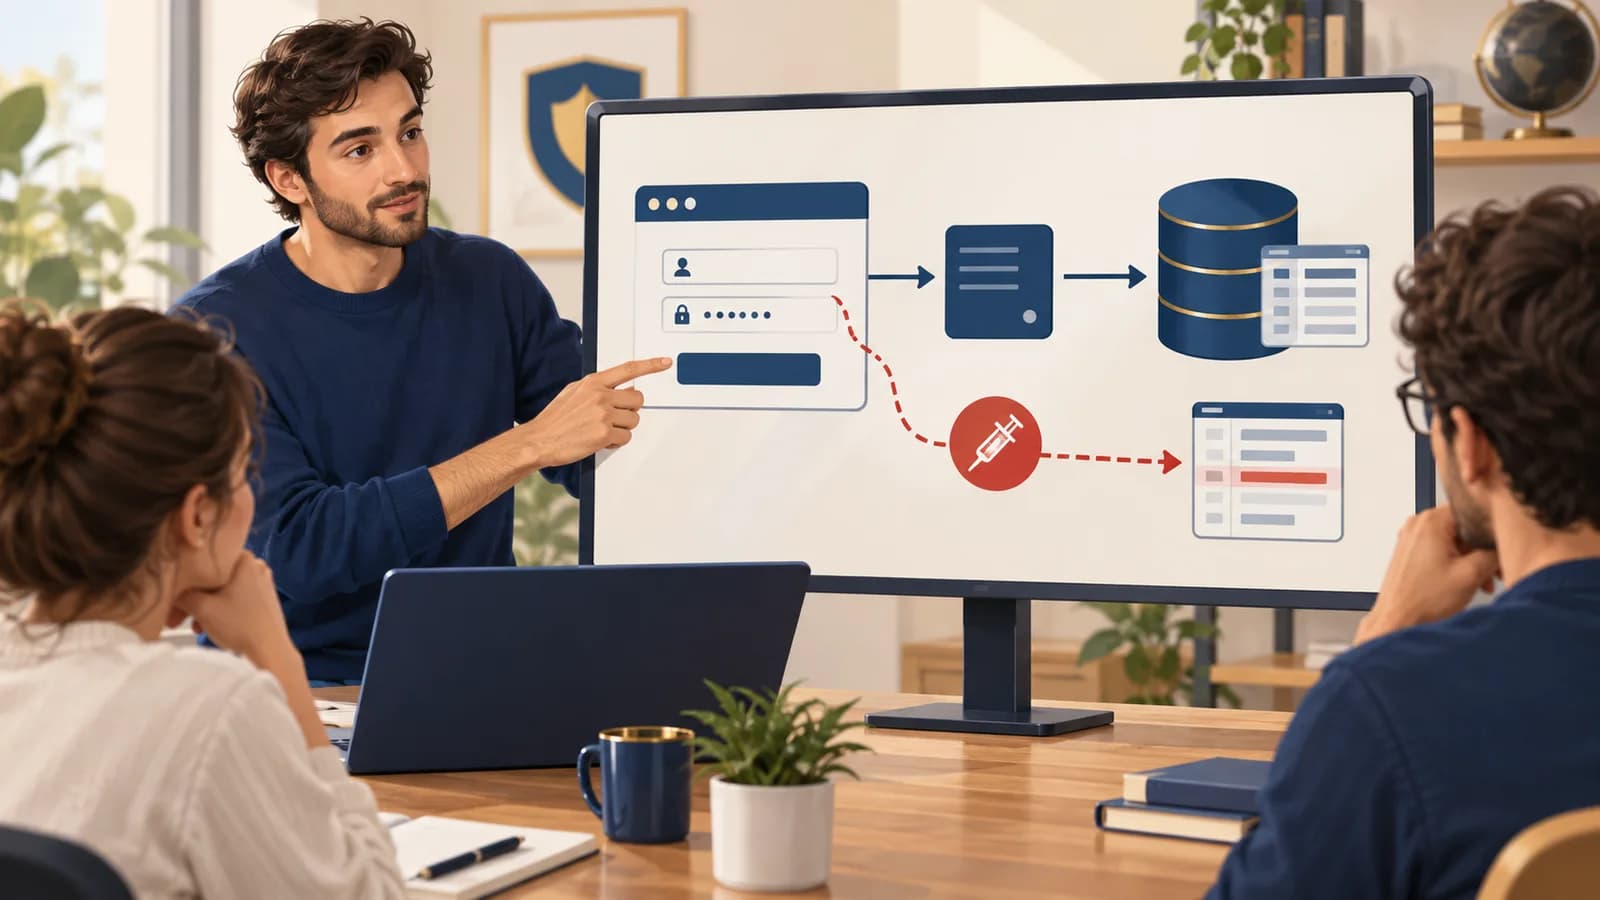
SQL injection — SQLi
Un service confond une donnée reçue avec une instruction pour sa base de données.
Comprendre cette attaque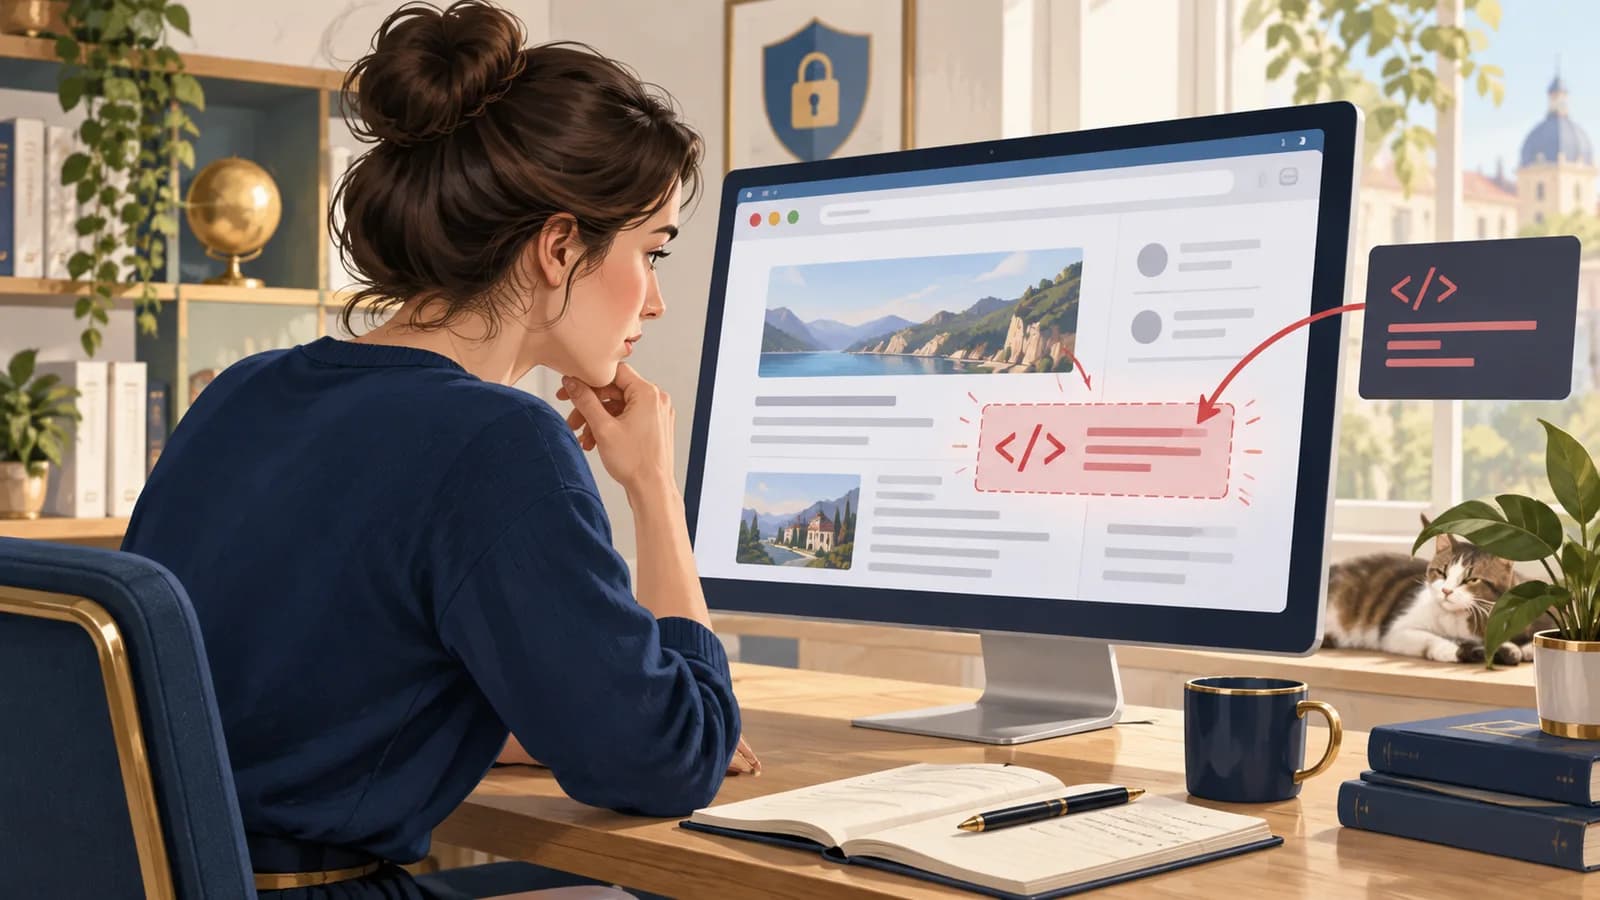
Cross-site scripting — XSS
Un site fait exécuter au navigateur d’un visiteur du code glissé dans son contenu.
Comprendre cette attaque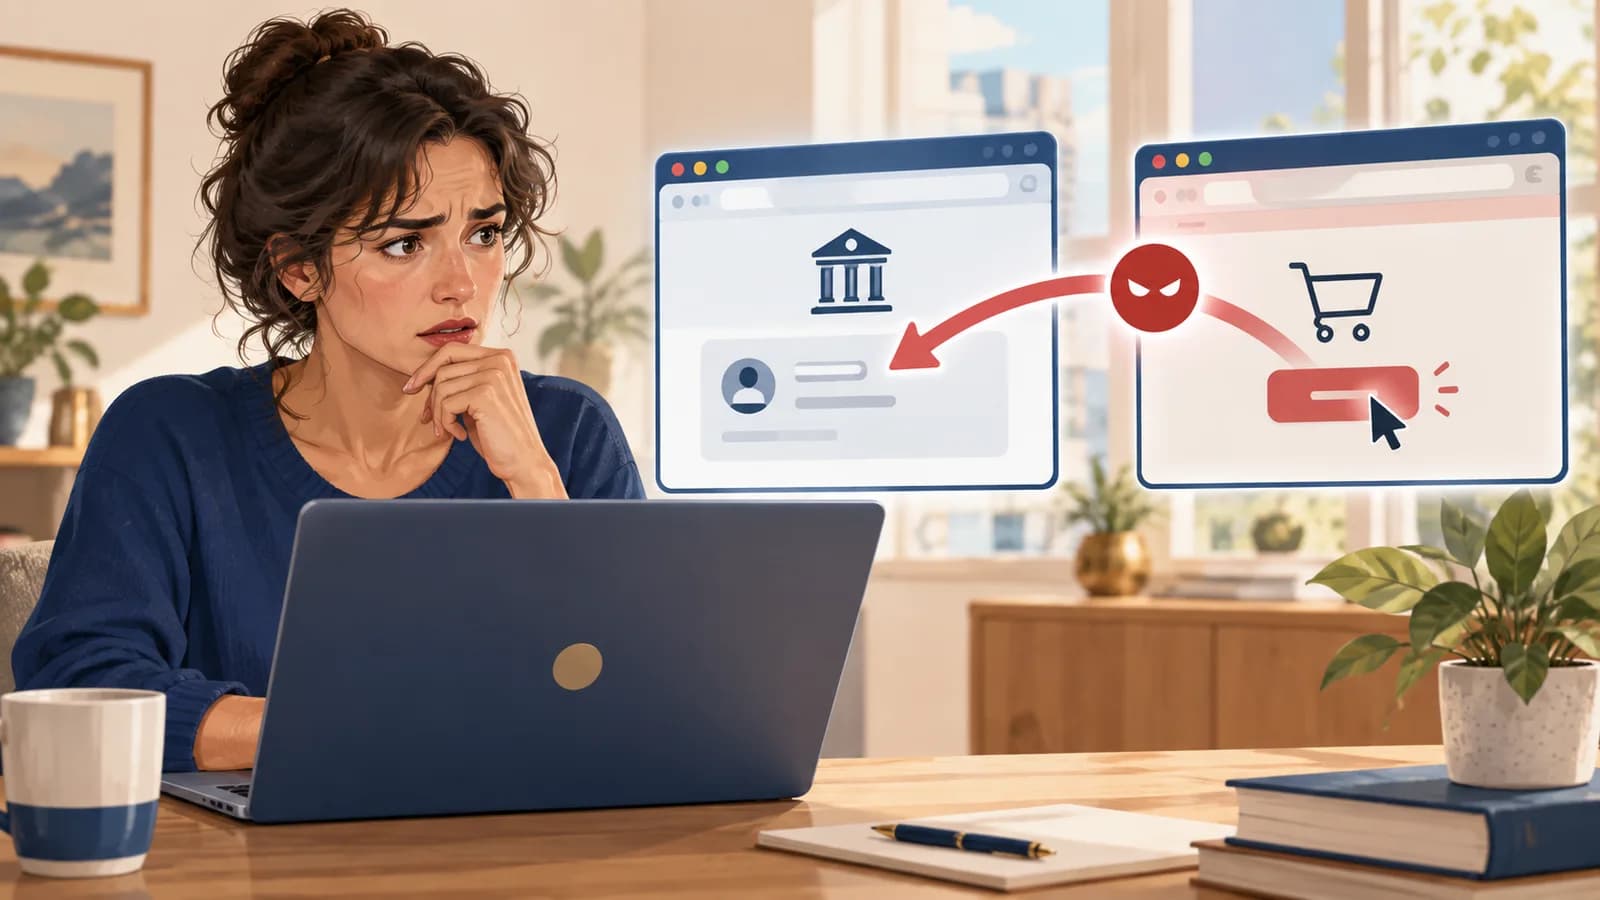
Cross-site request forgery — CSRF
Une page pousse votre navigateur à agir sur un autre service où vous êtes connecté.
Comprendre cette attaque
Server-side request forgery — SSRF
L’attaquant fait contacter par le serveur une adresse qu’il a choisie.
Comprendre cette attaque
OS command injection
Une application traite une donnée reçue comme une commande du système.
Comprendre cette attaque
Path traversal
Un chemin manipulé donne accès à des fichiers hors du dossier prévu.
Comprendre cette attaque
Broken access control / IDOR / BOLA
Un service laisse consulter ou modifier une ressource sans vérifier les droits.
Comprendre cette attaque
Insecure deserialization exploitation
Un programme reconstruit des objets à partir de données piégées et déclenche des actions dangereuses.
Comprendre cette attaque
HTTP request smuggling
Deux serveurs ne s’accordent pas sur l’endroit où une requête web se termine.
Comprendre cette attaque
Web skimming / E-skimming
Un script de paiement compromis copie les données saisies par le client.
Comprendre cette attaque
Website defacement
Un tiers remplace le contenu affiché par votre site.
Comprendre cette attaque
Clickjacking
Un élément caché ou superposé reçoit votre clic et déclenche une autre action.
Comprendre cette attaque
DoS / DDoS
Un service est saturé ou rendu incapable de répondre aux utilisateurs légitimes.
Comprendre cette attaque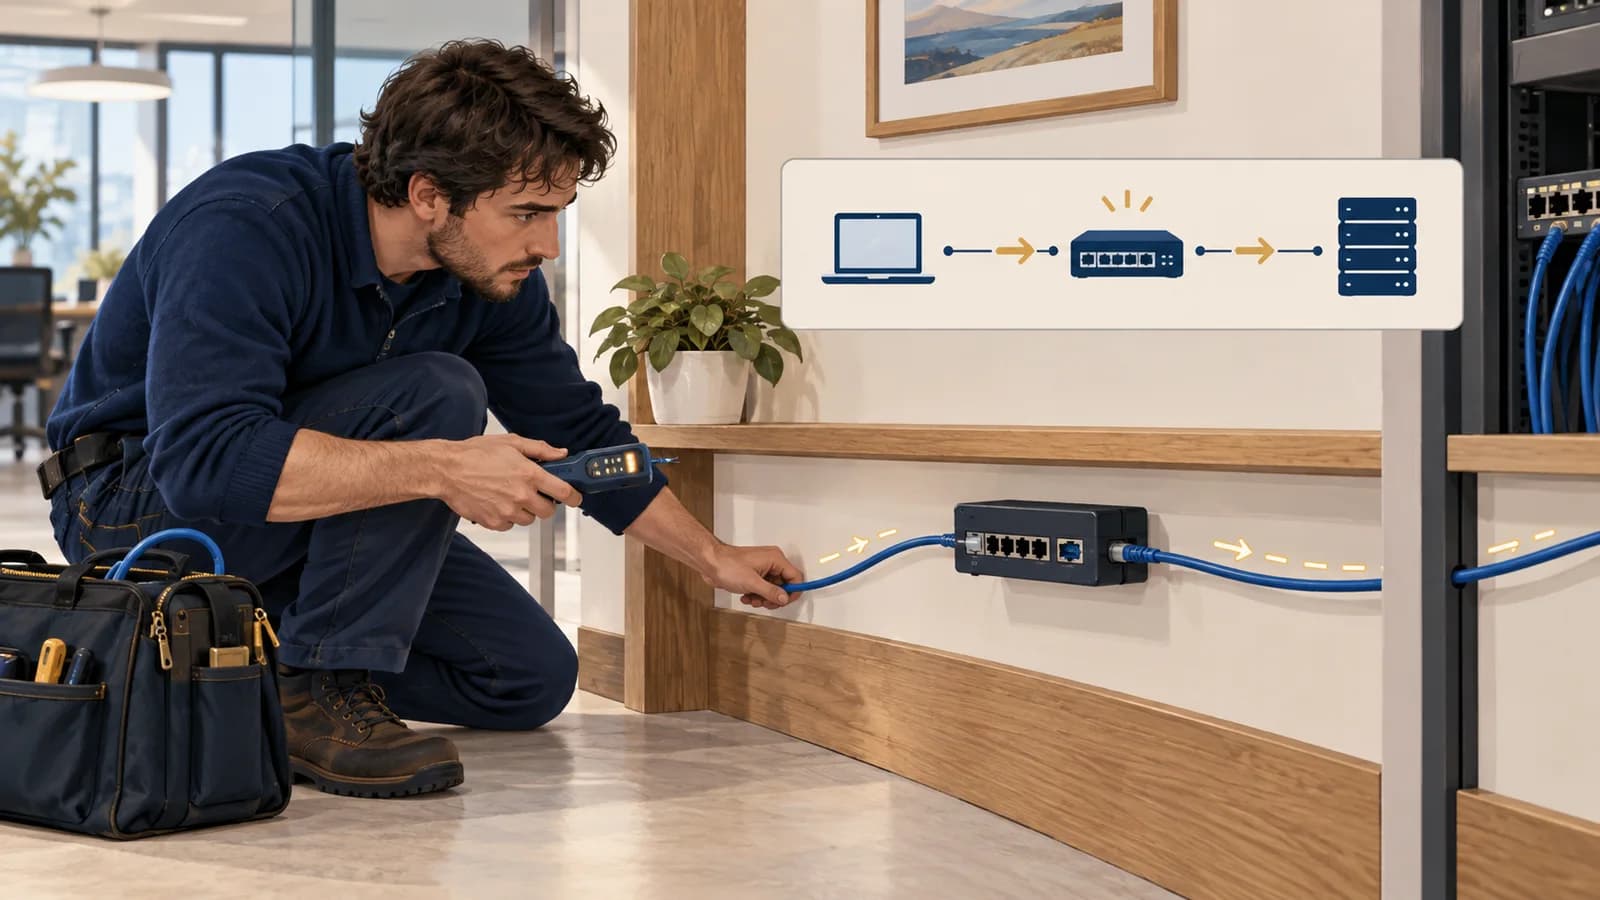
Adversary-in-the-Middle — AiTM
Un tiers s’interpose sur le trajet d’une communication.
Comprendre cette attaque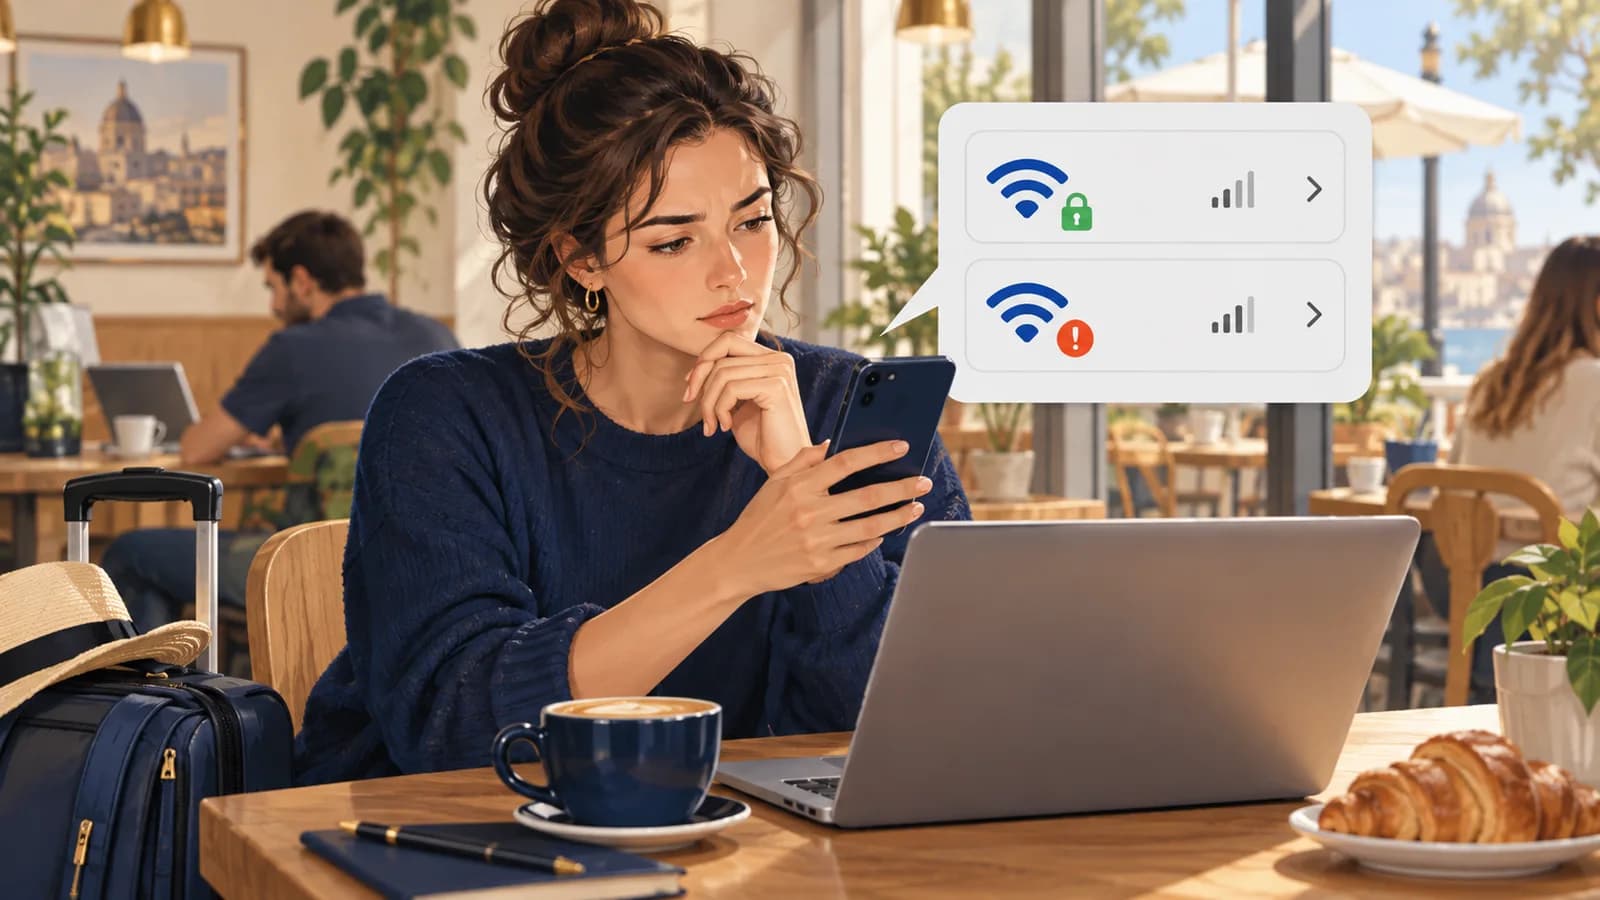
Evil twin
Un réseau imite un accès Wi-Fi connu pour attirer les connexions.
Comprendre cette attaque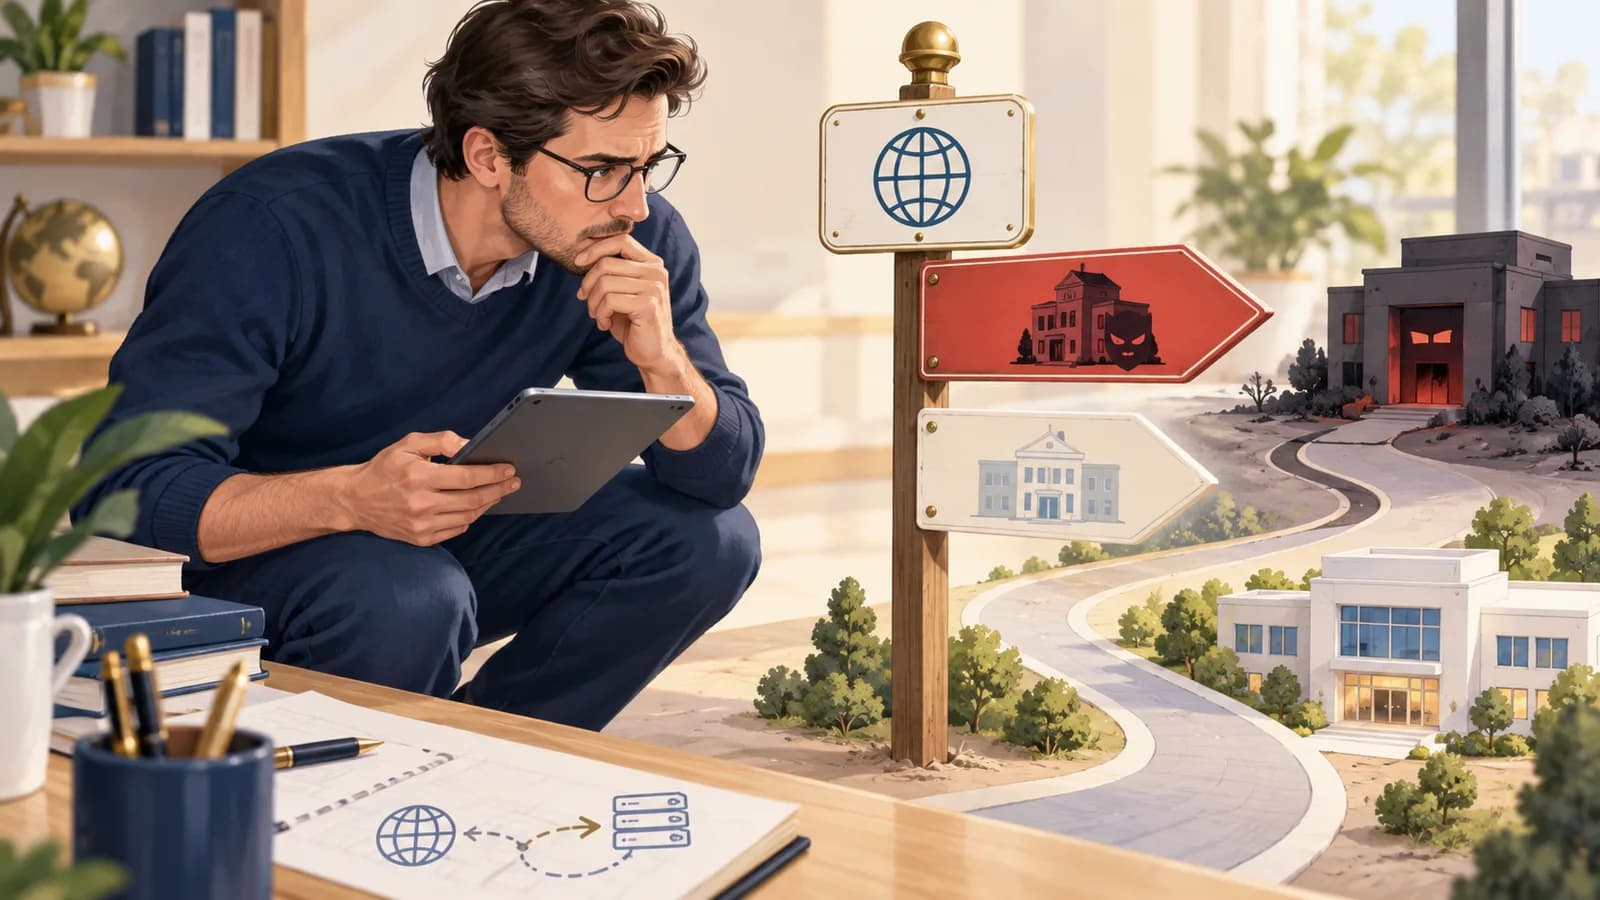
DNS hijacking / DNS poisoning / Pharming
Le nom du site est correct, mais la recherche de son adresse envoie au mauvais serveur.
Comprendre cette attaque
Birthday attack — Attaque des anniversaires
Deux contenus différents peuvent avoir la même empreinte : le paradoxe des anniversaires aide à comprendre cette recherche.
Comprendre cette attaque
Pass-the-hash
Une empreinte de mot de passe volée permet de se connecter à certains services Windows sans connaître le mot de passe.
Comprendre cette attaque
Kerberoasting
L’attaquant emporte un ticket de service et l’utilise pour essayer des mots de passe hors ligne.
Comprendre cette attaque
Golden ticket / Silver ticket
Des secrets de domaine volés permettent de fabriquer des preuves d’accès.
Comprendre cette attaque
Cloud resource hijacking
Un compte ou une clé volée permet d’utiliser, de créer ou d’exposer des ressources cloud.
Comprendre cette attaque
IoT compromise
Une caméra, un routeur ou un autre objet connecté est piraté et sert d’accès ou de relais.
Comprendre cette attaque
ICS / OT sabotage
Une attaque informatique perturbe le fonctionnement ou la surveillance d’un procédé physique.
Comprendre cette attaque
Prompt injection
Des instructions hostiles se cachent dans un contenu lu par une IA.
Comprendre cette attaque
Data poisoning / Model poisoning
Des données ou composants modifiés volontairement orientent les résultats d’une IA.
Comprendre cette attaque