Réseaux et infrastructures
Entreprises et organisationsSabotage de systèmes industriels
ICS / OT sabotage
Une attaque informatique perturbe le fonctionnement ou la surveillance d’un procédé physique.
Je pense être concerné : que faire ?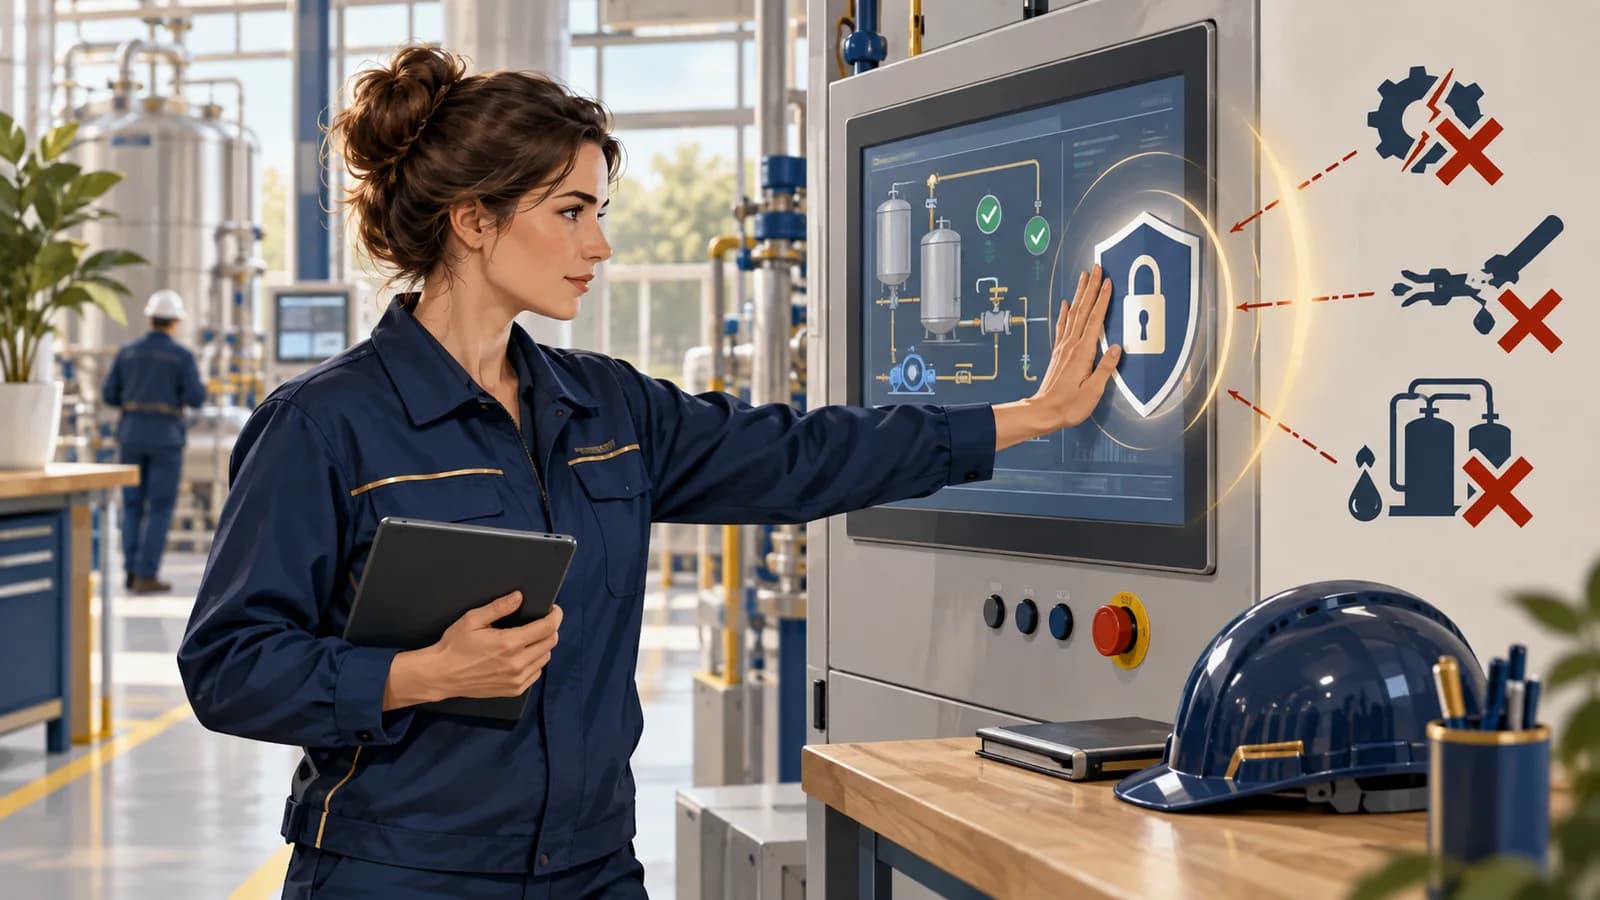
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
Un atelier observe des consignes de fonctionnement qui ne correspondent pas à la production prévue. Une modification numérique peut affecter une machine physique. La priorité est alors de protéger les personnes et le procédé avec les équipes qui connaissent l’installation.
Comment cela fonctionne
Le sabotage industriel vise les systèmes qui commandent ou surveillent un procédé physique. L’attaquant peut modifier une consigne, perturber les outils de supervision ou arrêter une étape de production. Les conséquences peuvent toucher le matériel, l’environnement et la sécurité des personnes. Une panne industrielle peut toutefois avoir d’autres causes qu’une cyberattaque.
- Un accès industriel est détourné
Maintenance, supervision ou contrôle.
- Des instructions ou mesures sont altérées
Le procédé peut être perturbé.
- La réponse protège d’abord le site
Personnes, équipements et continuité.
Les signes qui doivent attirer l’attention
- Des consignes ou programmes changent sans intervention autorisée.
- La supervision ne correspond plus aux mesures indépendantes.
- Des accès de maintenance ou communications apparaissent hors créneau prévu.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Opérateur : signalez immédiatement les consignes ou mesures incohérentes et appliquez la procédure de sûreté du site. N’improvisez pas une coupure d’équipement.
Si vous êtes responsable du service ou de l’organisation
L’exploitation, les automaticiens et la sécurité informatique doivent décider ensemble de l’isolement et de la reprise. Le procédé physique doit rester dans un état sûr.
Une coupure générale peut elle-même créer un danger dans une installation industrielle. La procédure du site doit guider la réponse.
À vous de décider
Une cyberattaque est suspectée sur un automate. Faut-il débrancher immédiatement toute l’installation ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
Suivez d’abord la procédure du site avec les responsables du procédé. Une coupure improvisée peut elle-même provoquer un danger physique.
Analyser un cas technique
Ce cas s’adresse aux personnes qui développent, administrent ou analysent ces systèmes. Si vous découvrez le sujet, commencez par « Comprendre et agir ».
Étude de cas fictive
Une modification d’automate change le procédé sans intervention prévue
L’automate P4 reçoit une nouvelle logique de fonctionnement, sans ordre de maintenance retrouvé. La mesure affichée dans la supervision diffère ensuite d’une mesure indépendante. Examinez les deux faits ensemble. Un affichage qui semble normal ne garantit pas que le procédé physique reste dans les limites prévues.
Retrouver le poste d’ingénierie, le compte utilisé, la version du programme et les changements apportés aux consignes ou protections. Une dérive de capteur ou un défaut matériel peut aussi expliquer un écart. Les horloges des automates, de la supervision et des capteurs ne sont pas toujours synchronisées ; ici, l’incertitude annoncée doit être intégrée à la chronologie.
La réponse se décide avec l’exploitation et les responsables de sûreté. Couper brutalement un réseau ou redémarrer un automate peut aggraver la situation. Il faut d’abord évaluer l’état physique, les protections indépendantes et les possibilités de conduite sûre. L’absence de déclenchement du système instrumenté de sécurité ne prouve ni l’absence d’attaque ni le bon fonctionnement de toutes les protections.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Téléchargement de logique
Poste d’ingénierie vers Automate P4
Trace digest new7
- Réponse
Écriture acceptée
Automate P4 vers Poste d’ingénierie
Trace audit OT
- Action
Commande du procédé
Automate P4 vers Procédé physique
Trace effet à mesurer
- Action
Mesure indépendante
Procédé physique vers Historien / sûreté
Trace 6,3 unités
- Action
Valeur historisée
Automate P4 vers Historien / sûreté
Trace 7,1 unités
- Action sur place
Comparaison des mesures
Historien / sûreté
Trace qualité et horloges
- Action
Restauration sur banc d’abord
Poste d’ingénierie vers Automate P4
Trace validation exploitation
Comment repérer cette attaque
Indices à rechercher
Rechercher les changements de logique ou de version non prévus, les connexions d’ingénierie inhabituelles et les écarts entre mesures physiques et valeurs attendues.
Quelles informations comparer
Comparer changement de programme, consigne, mesures historisées et capteur indépendant. Documenter la dérive d’horloge et confronter l’opération à une intervention autorisée avant d’attribuer l’écart à une attaque.
Ce que ces indices ne permettent pas de conclure
Une supervision compromise peut afficher des valeurs fausses. Ne pas provoquer de test actif ni modifier l’automate pour obtenir une trace : toute collecte opérationnelle doit être validée avec l’équipe responsable de la sûreté.
Comment réagir
Activer la procédure d’incident OT avec exploitation et sûreté, stabiliser le procédé selon les procédures locales puis préserver les preuves. Comparer le programme chargé à une référence validée. Restaurer et remettre en service seulement après essais fonctionnels et vérification des protections indépendantes.
Vérifier la correction
L’équipe responsable du système peut utiliser ces contrôles dans un environnement de test autorisé. Vous pouvez lire et comprendre le cas sans effectuer ces manipulations.
- Sur banc, vérifier qu’une écriture de maintenance approuvée et une écriture hors fenêtre sont distinguées.
- Comparer programme exécuté, projet sauvegardé et mesure indépendante du procédé.
- Faire valider le scénario de confinement et de retour par les responsables exploitation et sûreté.
À vous de raisonner
La supervision paraît normale, mais une mesure indépendante diverge après un changement de programme. Faut-il redémarrer immédiatement l’automate ?
Quelle décision prendriez-vous, et sur quel indice vous appuieriez-vous ? Répondez avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
La décision doit être prise avec l’exploitation et les responsables de sûreté après évaluation de l’état physique et des protections. Un redémarrage ou une coupure brutale peut aggraver la situation. Vérifiez le programme, la maintenance prévue, les capteurs et les incertitudes d’horloge.
Consulter les détails techniques
Les extraits permettent de s’exercer à lire les traces du cas. Si vous disposez des outils et des accès nécessaires, le guide de collecte vous aide aussi à rechercher ces informations.
Lire les extraits commentés (reconstitution fictive)
Ces extraits contiennent des valeurs fictives. Certains champs correspondent à ceux des outils documentés ; d’autres réunissent plusieurs sources pour faciliter l’explication. Vos propres exports pourront donc avoir une autre forme. Lisez d’abord les explications des champs, puis repérez-les dans les extraits.
logic_download- Événement issu de l’outil d’ingénierie dans la reconstitution ; il n’est pas garanti dans l’audit de la supervision.
independent- Mesure distincte utilisée pour vérifier l’affichage, dont l’indépendance réelle doit être confirmée.
Événements cyber et mesures de procédé
JournalTraces synthétiques normalisées ; les horloges OT et IT ont une incertitude déclarée de ±2 secondes.
14:02:10 engineering change=logic_download plc=P4 project_digest=new7 operator=eng2
14:02:11 network src=ENG7 dst=P4 operation=write_config result=accepted
14:02:14 historian tag=pressure value=6.2 quality=good
14:02:18 historian tag=pressure value=7.1 quality=good
14:02:18 independent_sensor pressure=6.3
14:02:20 safety_system trip=false
maintenance approved_change=none
Préparer une collecte dans votre environnement
Utilisez les sources disponibles dans vos outils et auxquelles vous êtes autorisé à accéder. Vous pouvez comprendre la fiche sans posséder ces outils. Vérifiez que les journaux étaient activés pendant la période étudiée. Gardez l’export original avec son fuseau horaire et sa provenance dans un espace à accès restreint. Pour l’analyse, travaillez sur une copie dont vous avez retiré les secrets.
Ignition — Audit Log et profils d’audit
- Où les trouver
- Dans le profil d’audit associé au projet de supervision : stockage interne ou base configurée ; un profil en base utilise par défaut la table AUDIT_EVENTS.
- Quoi relever
- Rechercher utilisateur, action, cible et heure des écritures de consignes ou changements audités. Demander séparément les journaux de téléchargement de logique de l’outil d’ingénierie du constructeur.
- Accès et prérequis
- Le profil doit être configuré et activé pour le projet. Il couvre les actions que la supervision audite ; un téléchargement direct vers un automate peut exiger les journaux de l’outil d’ingénierie du constructeur.
Sonde réseau Zeek — conn.log
- Où les trouver
- Sur une sonde déjà placée sur le trajet du trafic, ou dans le collecteur de ses journaux conn.log. Identifier le point d’observation, notamment avant ou après traduction d’adresses.
- Quoi relever
- Sur une sonde passive déjà déployée, identifier les connexions entre poste d’ingénierie et automate. conn.log décrit le flux, pas la valeur d’une consigne ni le code automate transféré.
- Accès et prérequis
- La sonde doit avoir vu le trafic. uid, adresses, ports, orig_bytes et resp_bytes décrivent les échanges observés ; les octets réseau ne sont pas le contenu d’un document ni son destinataire humain.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Ces cas réels montrent où ce mécanisme a été observé. Les années indiquent quand les faits ont eu lieu. Chaque notice précise la source qui les relie à un groupe ou à une campagne.
- àGroupeSandworm
Noms et appellations : Unité 74455 du GRU
Des réseaux électriques ukrainiens mis à l’arrêt
En décembre 2015 puis en 2016, des attaques perturbent la distribution d’électricité en Ukraine. La justice américaine décrit l’emploi de KillDisk puis d’Industroyer dans ces opérations, qui ont eu des effets sur les réseaux physiques.
Ce qu’établit la source. Le ministère américain de la Justice attribue ces opérations à des officiers du GRU dans l’acte d’accusation rendu public en 2020. Il s’agit d’une accusation judiciaire.
Consulter le rapport Six Russian GRU Officers ChargedU.S. Department of Justice · Publié le
Cette sélection ne couvre pas tous les incidents. Plusieurs acteurs peuvent utiliser une même technique. Les exemples fictifs de la fiche ne décrivent les actions d’aucun de ces groupes.
Si vous pensez être concerné
- Appliquez la procédure de sûreté du site avec les responsables du procédé.
- Évitez les arrêts ou déconnexions improvisés d’équipements critiques.
- Coordonnez l’isolement des accès compromis, la préservation des preuves et le retour du procédé à un état sûr.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — ICS — attack.mitre.org
- NIST — Guide to Operational Technology Security — csrc.nist.gov