Comptes et authentification
Particuliers et entreprisesEssai d’un mot de passe sur de nombreux comptes
Password spraying
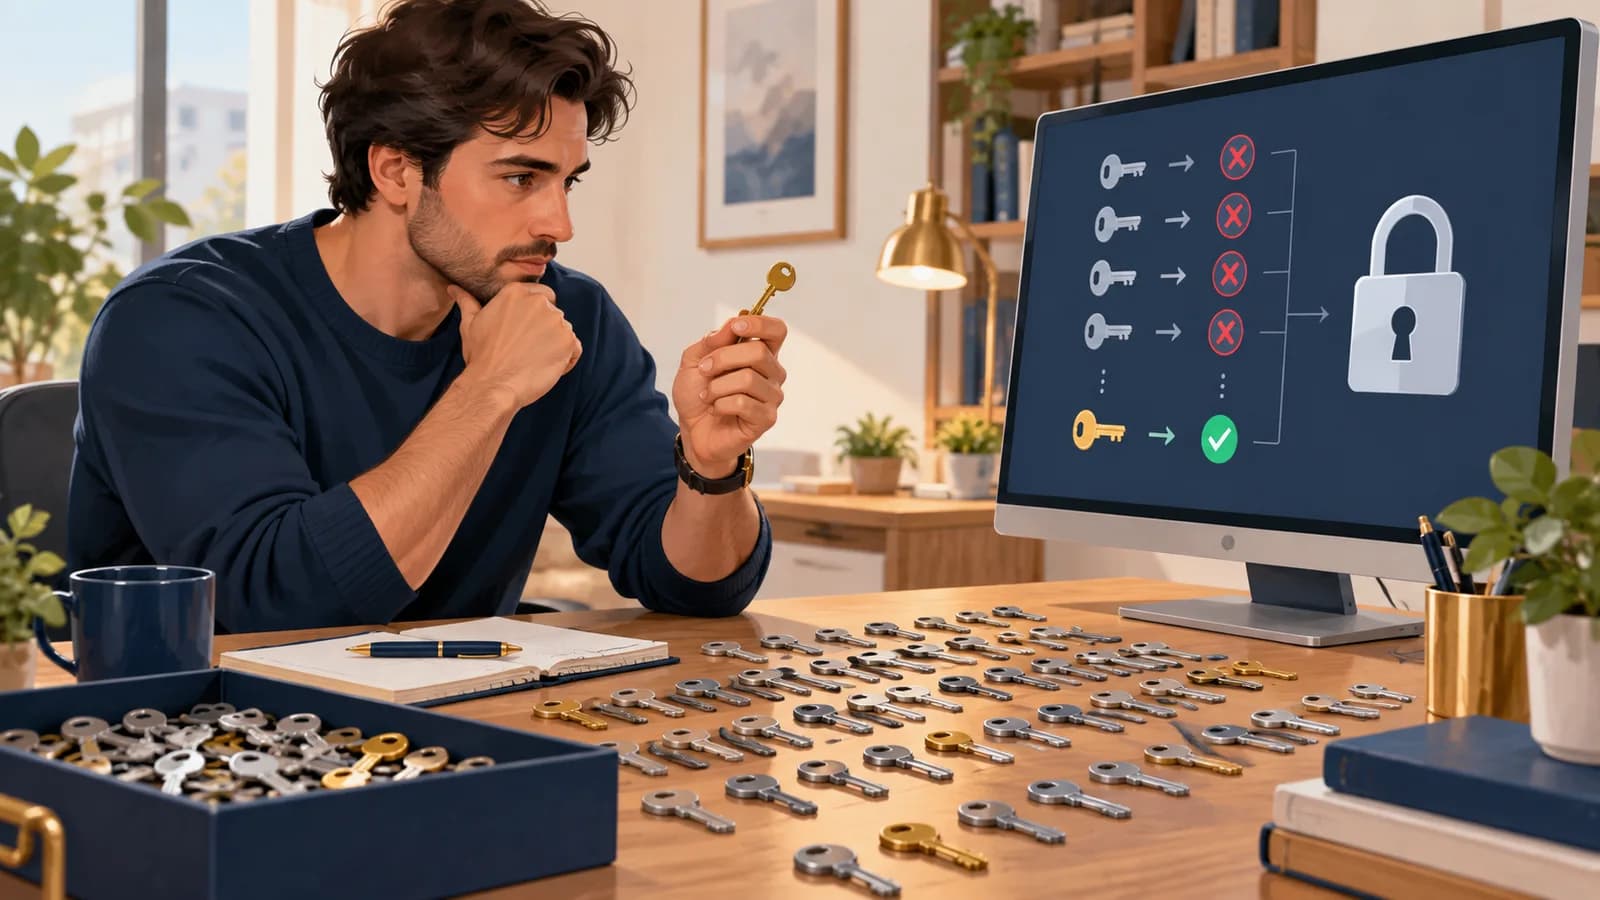
Un petit nombre de mots de passe courants est essayé sur de nombreux comptes.
Je pense être concerné : que faire ?
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
De nombreux comptes de l’organisation reçoivent chacun une seule tentative avec un mot de passe banal. Le nombre d’échecs par personne reste faible, mais l’ensemble révèle une recherche systématique. Un seul compte utilisant ce secret peut suffire à ouvrir un accès.
Comment cela fonctionne
Le password spraying consiste à essayer quelques mots de passe courants sur un grand nombre de comptes. Chaque compte reçoit peu d’essais, ce qui peut éviter les blocages prévus après une série d’échecs sur un seul compte. Même un compte que vous jugez secondaire doit donc avoir un mot de passe unique et difficile à deviner.
- Une liste de comptes est visée
L’attaquant connaît ou devine les identifiants.
- Quelques secrets sont essayés
Peu d’échecs pour chaque personne.
- Un mot de passe correspond
L’attaquant tente d’ouvrir une session avec ce compte.
Les signes qui doivent attirer l’attention
- Plusieurs personnes reçoivent des alertes proches dans le temps.
- Un service voit des échecs répartis sur de nombreux comptes.
- Un compte peu utilisé se connecte depuis un contexte inhabituel après une vague d’échecs.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Évitez les mots de passe prévisibles liés au nom de l’entreprise, à la saison ou à l’année. Utilisez un gestionnaire et activez la double authentification.
Si vous êtes responsable du service ou de l’organisation
Regardez ensemble les échecs de plusieurs comptes, sur des périodes courtes et longues. Fermez les comptes inutilisés et les anciens accès qui ne bénéficient pas des protections du portail principal.
Un faible nombre d’échecs par compte n’exclut pas une attaque coordonnée.
À vous de décider
Chaque compte ne reçoit qu’un essai. Pourquoi le service peut-il tout de même être attaqué ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
L’attaquant essaie quelques mots de passe courants sur de nombreuses personnes. Il lui suffit d’un compte qui les accepte, tout en restant sous le nombre d’échecs qui bloque chaque compte.
Analyser un cas technique
Ce cas s’adresse aux personnes qui développent, administrent ou analysent ces systèmes. Si vous découvrez le sujet, commencez par « Comprendre et agir ».
Étude de cas fictive
Quelques mots de passe courants sont essayés sur beaucoup de comptes
L’attaquant essaie quelques mots de passe sur de nombreux comptes et espace souvent les tentatives pour éviter leur verrouillage. C’est le password spraying. Les rares échecs visibles sur un compte peuvent sembler ordinaires ; le journal de l’ensemble de l’annuaire fait apparaître la vague.
Les événements de connexion doivent être regroupés par application, plage horaire et origine. Les codes d’erreur aident à distinguer un secret incorrect d’un compte inexistant ou d’un accès refusé par une politique. Il n’est ni nécessaire ni souhaitable de journaliser les mots de passe essayés. Sans ces valeurs, on peut décrire une campagne compatible avec du spraying, mais pas affirmer qu’un même secret a été utilisé partout.
Étendre l’observation sur plusieurs heures ou jours permet de repérer les campagnes lentes. Examiner ensuite les rares succès, l’état de la MFA et les actions réalisées. Les comptes de service, les anciens clients de messagerie et les comptes oubliés méritent une attention particulière : leurs protections diffèrent parfois de celles du portail principal.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Un essai par compte sur une fenêtre
Sources d’essais vers Service d’identité
Trace 64 comptes
- Action
Échecs d’authentification
Service d’identité vers Collecte Entra
Trace ResultType
- Action
Nouvelle vague après une pause
Sources d’essais vers Service d’identité
Trace 58 comptes
- Action
Un succès à rapprocher
Service d’identité vers Collecte Entra
Trace u19
- Action
Agrégats par source et période
Collecte Entra vers Analyste
Trace KQL
- Action
Vérifier session, application et protocole
Analyste vers Service d’identité
Trace Couverture requise
Comment repérer cette attaque
Indices à rechercher
Repérer une hausse du nombre de comptes distincts en échec avec peu d’essais par compte, répartie sur plusieurs sources ou fenêtres de temps.
Quelles informations comparer
Comparer l’étendue des comptes touchés et le faible nombre d’essais par compte. Allonger la période pour ne pas perdre une campagne qui attend entre deux séries.
Ce que ces indices ne permettent pas de conclure
On ne peut pas prouver depuis ces logs qu’un même mot de passe a été essayé partout, et il ne faut pas collecter les mots de passe pour le vérifier. Décrire le motif observé, sans inventer le secret utilisé.
Comment réagir
Examiner les comptes pour lesquels une session a été ouverte et supprimer les accès compromis. Renforcer la MFA et fermer les protocoles inutiles. Conserver les périodes et comptes ciblés pour rechercher les campagnes lentes ou leur reprise, puis vérifier que les protections ne bloquent pas les usages légitimes.
Vérifier la correction
L’équipe responsable du système peut utiliser ces contrôles dans un environnement de test autorisé. Vous pouvez lire et comprendre le cas sans effectuer ces manipulations.
- Tester plusieurs fenêtres et une rotation de sources ; documenter les campagnes manquées.
- Vérifier les faux positifs derrière un proxy partagé et après rotation d’un secret de service.
- Contrôler que les protocoles exemptés de MFA ne restent pas un chemin d’accès parallèle.
À vous de raisonner
L’annuaire montre des échecs espacés sur des centaines de comptes. Faut-il enregistrer les mots de passe essayés pour confirmer le scénario ?
Quelle décision prendriez-vous, et sur quel indice vous appuieriez-vous ? Répondez avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Non : cela créerait une collecte de secrets. Regroupez les événements par période, application et origine, puis examinez les rares succès. Vous pouvez décrire une campagne compatible avec du spraying ; sans les valeurs, vous ne pouvez pas affirmer que le même mot de passe a été essayé partout.
Consulter les détails techniques
Les extraits permettent de s’exercer à lire les traces du cas. Si vous disposez des outils et des accès nécessaires, le guide de collecte vous aide aussi à rechercher ces informations.
Lire les extraits commentés (reconstitution fictive)
Ces extraits contiennent des valeurs fictives. Certains champs correspondent à ceux des outils documentés ; d’autres réunissent plusieurs sources pour faciliter l’explication. Vos propres exports pourront donc avoir une autre forme. Lisez d’abord les explications des champs, puis repérez-les dans les extraits.
non_interactive_signins- La collecte manquante des connexions non interactives est une limite du cas : un compte apparemment épargné peut simplement être hors du périmètre observé.
Une tentative par compte, répétée après une pause
JournalAgrégats synthétiques ; les intervalles servent à montrer l’effet du fenêtrage.
10:00-10:15 source=198.51.100.8 accounts=64 attempts=64 failures=64
10:45-11:00 source=198.51.100.8 accounts=58 attempts=58 failures=57 success=1
actor=u19 total_failures=1 first_success=10:51
actor=u19 post_login=none_observed
coverage non_interactive_signins=not_collected
Préparer une collecte dans votre environnement
Utilisez les sources disponibles dans vos outils et auxquelles vous êtes autorisé à accéder. Vous pouvez comprendre la fiche sans posséder ces outils. Vérifiez que les journaux étaient activés pendant la période étudiée. Gardez l’export original avec son fuseau horaire et sa provenance dans un espace à accès restreint. Pour l’analyse, travaillez sur une copie dont vous avez retiré les secrets.
Microsoft Entra ID — Sign-in logs
- Où les trouver
- Centre d’administration Entra → Entra ID → Monitoring & health → Sign-in logs. Examiner séparément les connexions interactives, non interactives et celles des applications si elles sont concernées.
- Quoi relever
- Regrouper les échecs par source et par comptes distincts sur plusieurs fenêtres, y compris espacées. Chercher les réussites parmi les comptes ciblés et vérifier la couverture des connexions non interactives.
- Accès et prérequis
- Rôle de lecture adapté, par exemple Reports Reader. Vérifier la période conservée et les exports disponibles ; une session applicative n’engendre pas nécessairement une nouvelle connexion Entra.
Windows — échecs d’ouverture de session 4625
- Où les trouver
- Dans le journal Sécurité de la machine où la connexion a été tentée ; exporter la période concernée et les machines réellement exposées.
- Quoi relever
- Sur les services Windows, examiner les échecs 4625 et leurs motifs sur toutes les cibles exposées. Des comptes verrouillés ou désactivés ne doivent pas être interprétés comme autant de mots de passe erronés.
- Accès et prérequis
- L’audit des échecs doit être actif. Status et SubStatus distinguent notamment des motifs d’échec : ne pas compter chaque refus comme un mauvais mot de passe.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Ces cas réels montrent où ce mécanisme a été observé. Les années indiquent quand les faits ont eu lieu. Chaque notice précise la source qui les relie à un groupe ou à une campagne.
- àGroupeMidnight Blizzard
Noms et appellations : NOBELIUM / APT29
Quelques mots de passe essayés sur plusieurs comptes
Une attaque par pulvérisation de mots de passe atteint un ancien compte de test sans MFA. Microsoft décrit ensuite des autorisations OAuth détournées pour accéder à des messageries. En limitant les essais sur chaque compte, les attaquants rendent leur activité moins visible.
Ce qu’établit la source. Microsoft attribue l’intrusion à Midnight Blizzard après sa détection en janvier 2024. Les premiers accès remontent à novembre 2023.
Consulter le rapport Midnight Blizzard: Guidance for responders on nation-state attackMicrosoft · Publié le
Cette sélection ne couvre pas tous les incidents. Plusieurs acteurs peuvent utiliser une même technique. Les exemples fictifs de la fiche ne décrivent les actions d’aucun de ces groupes.
Si vous pensez être concerné
- Contrôlez les succès associés à la campagne, pas seulement les comptes verrouillés.
- Renforcez les secrets faibles et fermez les accès hérités inutiles.
- Examinez les actions du compte éventuellement compromis et révoquez ses sessions.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Password Spraying — attack.mitre.org
- OWASP — Authentication — cheatsheetseries.owasp.org
- Microsoft — schéma SigninLogs — learn.microsoft.com