Programmes malveillants
Particuliers et entreprisesEnrôlement dans un réseau de machines compromises
Botnet recruitment
Des appareils piratés reçoivent des ordres communs pour agir à votre insu.
Je pense être concerné : que faire ?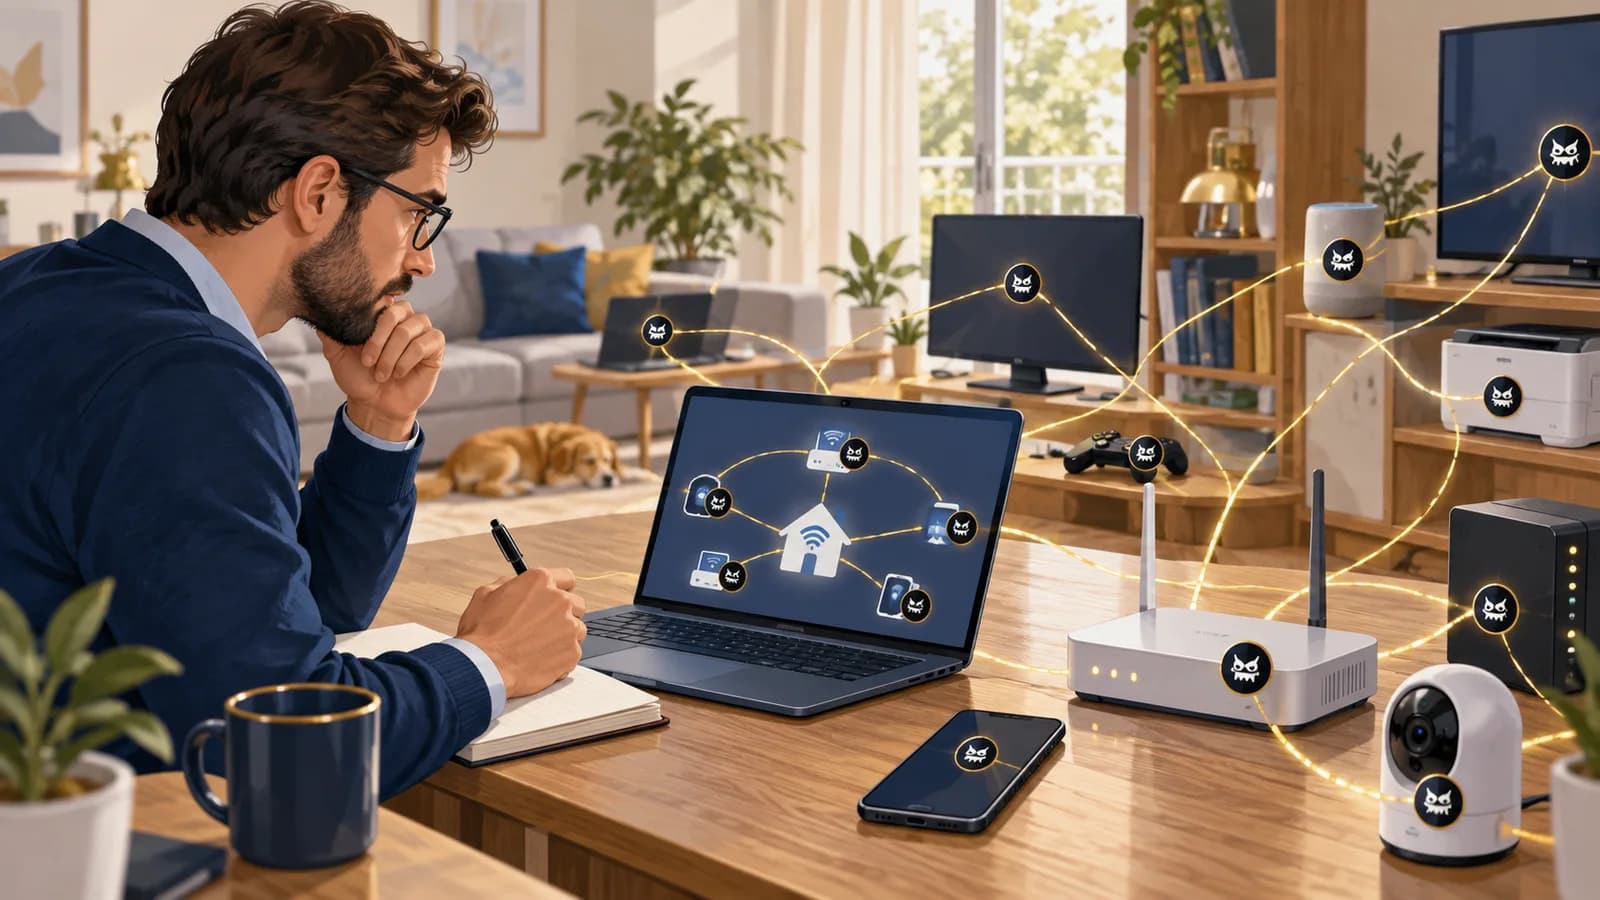
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
Un routeur ou un ordinateur continue à fonctionner mais reçoit des ordres d’un opérateur distant. Il participe à l’envoi de messages ou à une saturation de service. Son propriétaire peut n’observer qu’une connexion ralentie, tandis que l’appareil contribue à une attaque contre d’autres personnes.
Comment cela fonctionne
Un botnet est un réseau d’appareils piratés qui reçoivent des ordres communs. Une infection, un mot de passe laissé par défaut ou une faille peuvent permettre d’y intégrer un appareil. Ce réseau peut envoyer des pourriels, lancer des attaques ou relayer des communications. Si votre appareil en fait partie, votre adresse peut servir à attaquer d’autres personnes alors que vous êtes vous-même victime.
- Un appareil est compromis
Faille, secret faible ou infection.
- Il reçoit des ordres
Il rejoint un ensemble de machines.
- Il agit pour un tiers
Spam, saturation ou relais.
Les signes qui doivent attirer l’attention
- L’opérateur ou un prestataire signale un trafic abusif depuis votre connexion.
- Des appareils inconnus ou non maintenus communiquent intensément.
- Un équipement reprend une activité anormale après un redémarrage.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Mettez vos appareils à jour, changez leurs mots de passe initiaux et désactivez l’administration distante inutile. Si votre opérateur signale du trafic abusif, identifiez l’appareil avec son aide.
Si vous êtes responsable du service ou de l’organisation
Retrouvez l’appareil et le programme à l’origine des communications suspectes. Cherchez les autres équipements touchés et corrigez leur point d’entrée avant de les reconnecter.
Un redémarrage peut interrompre le programme sans corriger la faiblesse qui lui permettra de revenir.
À vous de décider
Votre caméra fonctionne normalement. Peut-elle tout de même participer à une attaque ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
Oui. La caméra peut continuer à fournir une image normale tout en exécutant des ordres en arrière-plan. Son fonctionnement visible ne dit pas quelles connexions elle émet.
Analyser un cas technique
Ce cas s’adresse aux personnes qui développent, administrent ou analysent ces systèmes. Si vous découvrez le sujet, commencez par « Comprendre et agir ».
Étude de cas fictive
Un poste reçoit des consignes puis participe à une activité massive
Le processus P3 contacte une destination environ une fois par minute. Il communique ensuite avec 480 destinations en envoyant beaucoup de paquets. La première phase peut servir à recevoir des consignes ; la seconde à les exécuter, par exemple pour rechercher des machines ou participer à une attaque distribuée.
Une périodicité régulière existe aussi dans les agents de supervision et les logiciels de mise à jour. Pour conclure, relier les connexions au processus, à son installation et aux actions déclenchées. Vérifier les destinations, le protocole et les changements de rythme. Une adresse partagée par un hébergeur ne permet pas d’identifier tous les flux qui s’y rendent comme malveillants.
Un botnet peut changer de serveur de commande ou utiliser plusieurs mécanismes de secours. Bloquer une seule destination réduit parfois l’activité sans supprimer l’infection. Il faut retrouver la persistance sur le poste, vérifier les autres machines et corriger le point d’entrée. Les équipements peu supervisés peuvent eux aussi servir de relais, même si aucune donnée locale intéressante n’y est stockée.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Contact périodique
Agent local vers Relais de commande
Trace intervalles observés
- Réponse
Réponse éventuelle
Relais de commande vers Agent local
Trace contenu non visible
- Action
Contacts comparables
Autres hôtes vers Relais de commande
Trace autres GUID et hôtes
- Action
Activité distribuée
Agent local vers Destinations ciblées
Trace 480 destinations
- Action sur place
Mesure de régularité
Agent local
Trace CV et taille d’échantillon
- Action sur place
Recherche de périmètre
Autres hôtes
Trace rôle et processus
- Refus / blocage
Blocage du canal
Agent local vers Relais de commande
Trace surveillance des alternatives
Comment repérer cette attaque
Indices à rechercher
Chercher les communications récurrentes suivies de scans, d’envois massifs ou d’autres changements de comportement sur le poste ou l’équipement.
Quelles informations comparer
Attribuer les flux à la bonne machine avant de conclure : une IP publique peut représenter tout un réseau. Chercher ensuite si le même processus explique le changement de comportement.
Ce que ces indices ne permettent pas de conclure
Une application de supervision contacte aussi périodiquement un serveur. Sans contenu observable ni preuve sur le poste, des intervalles réguliers ne démontrent pas la réception de commandes malveillantes.
Comment réagir
Isoler les hôtes confirmés, fermer les canaux de commande et traiter leur point d’entrée. Étendre la recherche aux autres appareils partageant le comportement, pas seulement le hash. Vérifier les comptes et configurations modifiés pendant la présence du bot.
Vérifier la correction
L’équipe responsable du système peut utiliser ces contrôles dans un environnement de test autorisé. Vous pouvez lire et comprendre le cas sans effectuer ces manipulations.
- Les agents de supervision autorisés restent distingués des communications de commande suspectes.
- Le poste ne reprend pas ses communications après redémarrage ou changement de destination.
- Les autres équipements présentant le même comportement ont été examinés.
À vous de raisonner
Un poste contacte la même destination chaque minute. Quel élément supplémentaire cherchez-vous avant de le qualifier de membre d’un botnet ?
Quelle décision prendriez-vous, et sur quel indice vous appuieriez-vous ? Répondez avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Reliez le trafic au processus, à son installation et aux actions qui suivent : balayage de destinations, émission massive ou autre comportement non autorisé. La régularité seule peut venir d’un agent légitime. Le blocage d’une destination ne garantit pas non plus la suppression du programme ou de ses serveurs de secours.
Consulter les détails techniques
Les extraits permettent de s’exercer à lire les traces du cas. Si vous disposez des outils et des accès nécessaires, le guide de collecte vous aide aussi à rechercher ces informations.
Lire les extraits commentés (reconstitution fictive)
Ces extraits contiennent des valeurs fictives. Certains champs correspondent à ceux des outils documentés ; d’autres réunissent plusieurs sources pour faciliter l’explication. Vos propres exports pourront donc avoir une autre forme. Lisez d’abord les explications des champs, puis repérez-les dans les extraits.
interval- Régularité calculée entre connexions dans l’exemple, non preuve d’un canal de commande.
packets- Volume observé au point de collecte, à distinguer du nombre de machines victimes.
Effet associé au même processus
JournalTraces synthétiques ; les identifiants de destination sont pseudonymisés.
host=H8 process=P3 dst=relay.example intervals_s=60,61,59,60
host=H8 process=P3 next_window unique_destinations=480 outbound_packets=92000
host=H9 process=P8 dst=relay.example intervals_s=61,60,60,59
Préparer une collecte dans votre environnement
Utilisez les sources disponibles dans vos outils et auxquelles vous êtes autorisé à accéder. Vous pouvez comprendre la fiche sans posséder ces outils. Vérifiez que les journaux étaient activés pendant la période étudiée. Gardez l’export original avec son fuseau horaire et sa provenance dans un espace à accès restreint. Pour l’analyse, travaillez sur une copie dont vous avez retiré les secrets.
Sonde réseau Zeek — conn.log
- Où les trouver
- Sur une sonde déjà placée sur le trajet du trafic, ou dans le collecteur de ses journaux conn.log. Identifier le point d’observation, notamment avant ou après traduction d’adresses.
- Quoi relever
- Comparer régularité des connexions, adresses de destination, ports et volumes. Une phase de contacts périodiques suivie de nombreuses destinations est une chronologie à examiner.
- Accès et prérequis
- La sonde doit avoir vu le trafic. uid, adresses, ports, orig_bytes et resp_bytes décrivent les échanges observés ; les octets réseau ne sont pas le contenu d’un document ni son destinataire humain.
Windows — Microsoft Sysmon
- Où les trouver
- Observateur d’événements → Journaux des applications et des services → Microsoft → Windows → Sysmon → Operational, ou leur copie dans le collecteur central.
- Quoi relever
- Sur un poste Windows équipé, utiliser les événements 3 et 1 pour relier les destinations à un processus, son parent et son fichier. Vérifier que la journalisation réseau était active.
- Accès et prérequis
- Sysmon doit avoir été installé et configuré avant les faits. L’événement réseau 3 est désactivé par défaut ; les filtres peuvent exclure des événements. L’événement 11 décrit une création de fichier, pas sa lecture.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Ces cas réels montrent où ce mécanisme a été observé. Les années indiquent quand les faits ont eu lieu. Chaque notice précise la source qui les relie à un groupe ou à une campagne.
- RéseauOpérateurs de Mirai
Des objets connectés transformés en armée de machines
Les opérateurs de Mirai utilisent des caméras, des routeurs et des enregistreurs piratés pour envoyer un trafic massif vers des services et les submerger. Après la diffusion du code du logiciel, d’autres acteurs en créent et utilisent des variantes.
Ce qu’établit la source. Trois créateurs et opérateurs de la variante initiale ont plaidé coupable en 2017. Mirai désigne un logiciel et ses réseaux de machines, pas un groupe unique derrière toutes les variantes.
Consulter le rapport Charges and Guilty Pleas in Three Computer Crime Cases Involving Significant DDoS AttacksU.S. Department of Justice · Publié le
Cette sélection ne couvre pas tous les incidents. Plusieurs acteurs peuvent utiliser une même technique. Les exemples fictifs de la fiche ne décrivent les actions d’aucun de ces groupes.
Si vous pensez être concerné
- Identifiez l’appareil concerné et isolez-le sans interrompre aveuglément tous les services.
- Mettez-le à jour ou réinstallez-le depuis une source fiable avant reconnexion.
- Contrôlez les identifiants et réglages réseau qui ont permis l’enrôlement.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Network Denial of Service — attack.mitre.org
- MITRE ATT&CK — Command and Control — attack.mitre.org
- MITRE ATT&CK — Application Layer Protocol — attack.mitre.org