Manipulation et diffusion
Particuliers et entreprisesPublicité malveillante
Malvertising
Une publicité devient le point d’entrée d’une fraude ou d’une infection.
Je pense être concerné : que faire ?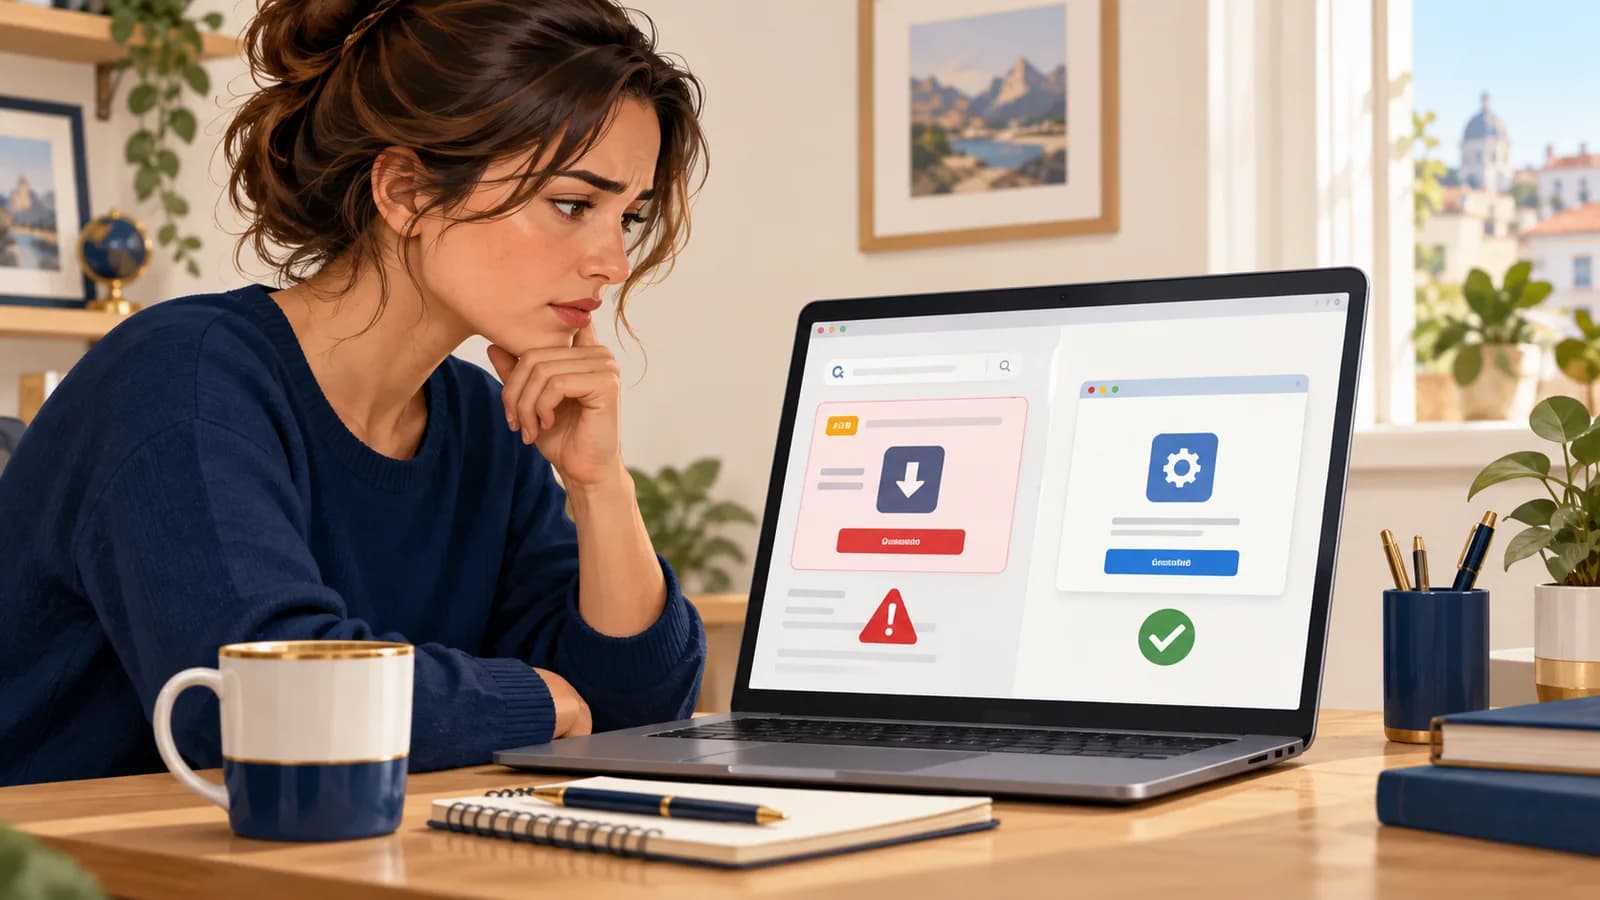
Comprendre et agir
À la fin de cette lecture, vous pourrez expliquer le piège et choisir une première réaction adaptée à votre rôle. Aucun prérequis informatique n’est nécessaire.
Une situation concrète
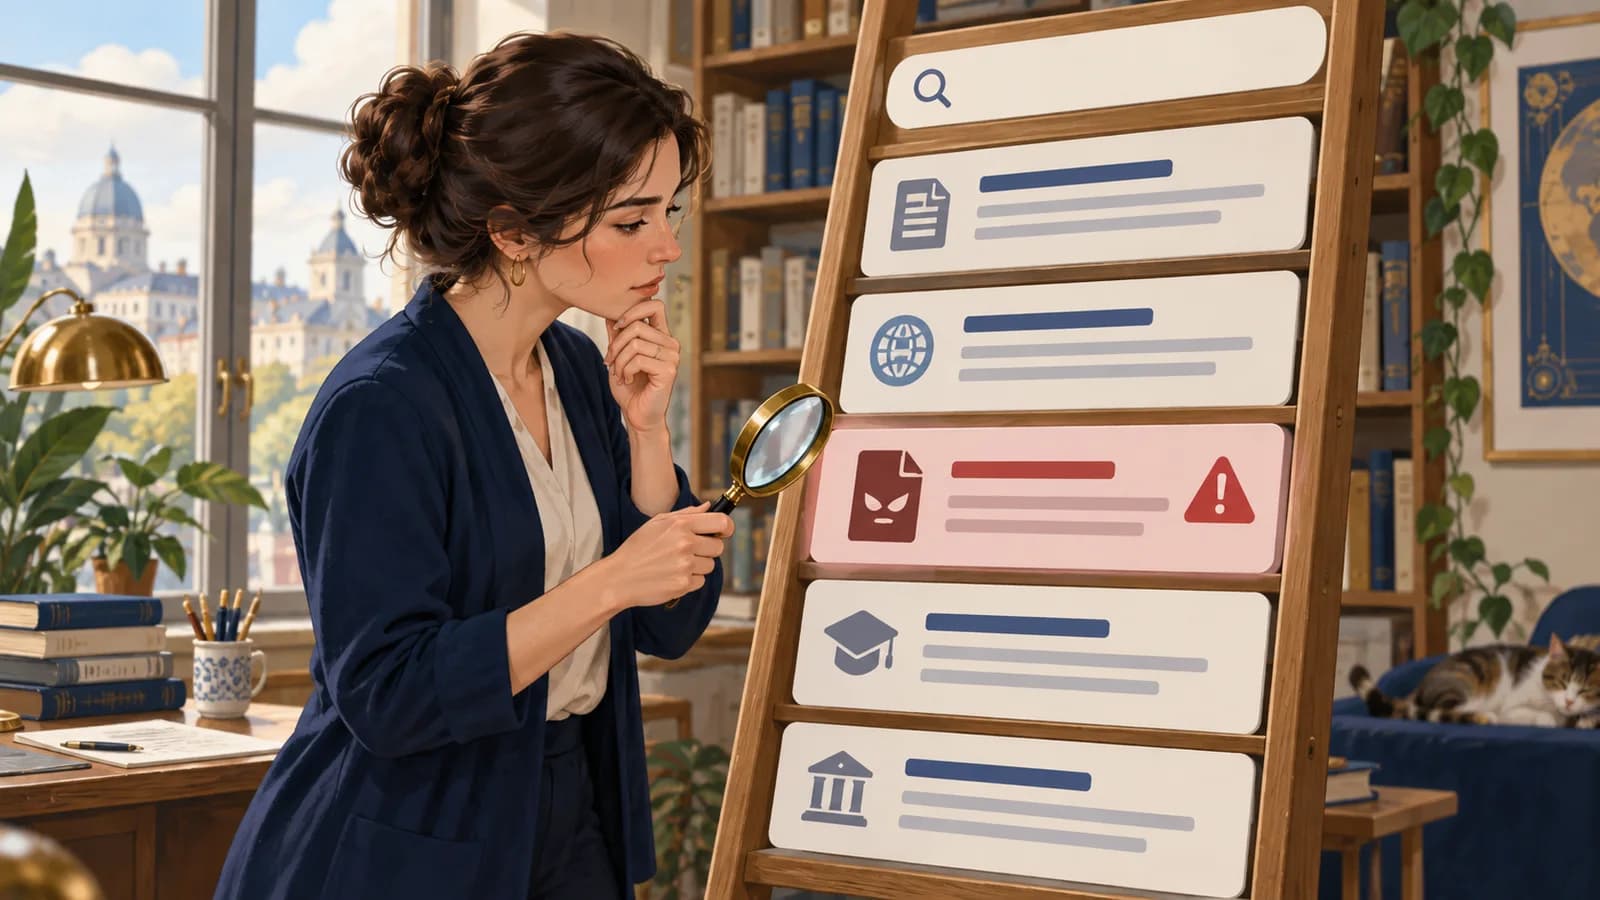
Vous cherchez un logiciel. Une annonce placée au-dessus des résultats reprend son nom et son logo. Le téléchargement proposé installe autre chose, ou demande des informations sans raison. L’achat d’un emplacement publicitaire a donné une visibilité immédiate à un site trompeur.
Comment cela fonctionne
La publicité malveillante utilise une annonce ou son circuit de diffusion pour atteindre les internautes. Elle peut mener à un faux support, à une page de connexion ou à un programme piégé. Le site qui affiche l’annonce peut être légitime et ne pas en contrôler tous les intermédiaires. Une annonce n’est donc pas une validation du produit ou du service par la plateforme.
- Une annonce attire le clic
Le placement semble légitime.
- La destination change
Un site trompeur présente une ressource.
- Le piège se déclenche
Téléchargement, saisie ou autre interaction.
Les signes qui doivent attirer l’attention
- Une annonce conduit à un domaine qui n’est pas celui de l’éditeur.
- Le téléchargement est proposé par un installateur intermédiaire inattendu.
- La page affiche une urgence ou demande de désactiver une protection.
Ces signes invitent à vérifier la situation. Pris isolément, ils ne prouvent pas tous qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Pour installer un logiciel, rejoignez le site de son éditeur ou le catalogue de votre organisation. Une annonce en tête des résultats ne certifie pas le téléchargement.
Si vous êtes responsable du service ou de l’organisation
Proposez un catalogue de logiciels approuvés et limitez les installations libres sur les postes. Conservez les références des annonces signalées pour rechercher d’autres expositions.
La position d’une annonce et son aspect professionnel ne prouvent pas la légitimité de sa destination.
À vous de décider
Un logiciel porte le bon nom dans une annonce sponsorisée. Quelle vérification manque ?
Choisissez votre réponse et expliquez pourquoi avant de lire la correction.
Voir la réponse expliquée
L’identité du site qui fournit le fichier. Un annonceur peut imiter le nom et le logo d’un éditeur ; retrouvez le téléchargement sur le site officiel.
Analyser un cas technique
Pour les personnes qui développent, administrent ou analysent les systèmes concernés. Commencez par « Comprendre et agir » si ces notions sont nouvelles pour vous.
Étude de cas fictive
Une publicité conduit à une copie non officielle d’un logiciel
La publicité AD17 mène, après plusieurs redirections, au fichier FILE9 pour le visiteur concerné. La version officielle porte le hachage FILE2. Cette différence demande une vérification de la version et de la provenance. Les intermédiaires peuvent changer de destination ; la capture d’une visite ne décrit pas nécessairement toute la campagne.
Conserver les identifiants de publicité, les horaires, les destinations et le hachage du fichier reçu. Ils permettent de rapprocher les signalements sans dépendre d’une URL qui peut changer. La présence d’une publicité sur une plateforme connue ne constitue pas une validation du logiciel proposé.
Le téléchargement ne prouve pas l’exécution. Dans ce cas, il faut encore retrouver un lancement du fichier ou une action du navigateur qui aurait exploité une vulnérabilité. Examiner les événements du poste, les avertissements contournés et les nouveaux processus. Le blocage doit couvrir le contenu et le parcours observés, tout en tenant compte des domaines partagés avec des usages légitimes. Pour les logiciels professionnels, une source de distribution maîtrisée réduit l’exposition à ces faux téléchargements.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Chargement de l’annonce
Page consultée vers Régie / routeur
Trace creative_id AD17
- Réponse
Annonce affichée
Régie / routeur vers Terminal
Trace contexte de livraison
- Action
Clic C8
Terminal vers Régie / routeur
Trace identifiant de navigation
- Action
Redirection
Régie / routeur vers Destination finale
Trace chaîne conservée
- Réponse
Téléchargement FILE9
Destination finale vers Terminal
Trace hash et signature
- Action sur place
Comparaison au canal officiel
Terminal
Trace FILE2
- Action sur place
Recherche d’exécution
Terminal
Trace non observée ici
Comment repérer cette attaque
Indices à rechercher
Rechercher les redirections ou téléchargements inattendus après un clic publicitaire, puis les mêmes hachages de fichiers et destinations chez les autres utilisateurs.
Éléments à croiser
Suivre publicité → intermédiaires → fichier → éventuelle exécution. Demander à la régie les informations de campagne qu’un navigateur ne peut pas confirmer, en conservant l’heure et l’URL observées.
Limites de l’interprétation
Une publicité ou un fichier téléchargé ne prouve pas une infection. Ne pas exécuter le fichier pour lever le doute ; l’analyse porte sur les traces déjà disponibles et les références de l’éditeur.
Comment réagir
Préserver l’annonce et le fichier, retirer l’exposition locale et rechercher les terminaux ayant exécuté le binaire. Transmettre les identifiants de campagne à la régie ou au site via une procédure autorisée. Sécuriser les canaux de téléchargement métier.
Vérifier la correction
Ces contrôles s’adressent à l’équipe responsable du système. Les simulations se préparent dans un environnement de test autorisé ; la lecture du cas ne nécessite aucune manipulation.
- Vérifier que l’identifiant d’annonce et le hash du fichier restent reliés dans le dossier.
- Tester la distinction entre téléchargement et exécution.
- Comparer une mise à jour officielle récente pour éviter un blocage fondé sur le seul hash inconnu.
À vous de raisonner
Un installateur diffère du fichier officiel, mais aucun lancement n’est retrouvé. Que pouvez-vous conclure et que manque-t-il ?
Formulez votre décision et l’élément qui la justifie avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Le téléchargement mérite une vérification de provenance et de version. Vous ne pouvez pas annoncer une infection sur cette seule différence. Recherchez un lancement et ses effets dans une collecte qui couvre réellement la période ; l’absence de journal n’est pas une preuve de non-exécution.
Consulter les détails techniques
Pour aller plus loin après l’étude du cas : les extraits servent à s’exercer à la lecture des traces ; le guide de collecte aide les personnes qui disposent des outils et des accès nécessaires.
Lire les extraits commentés — reconstitution fictive
Ces extraits utilisent des valeurs fictives. Certains reprennent des champs documentés ; d’autres regroupent plusieurs sources dans un format pédagogique. Ce ne sont pas des exports bruts à retrouver tels quels dans vos outils. Commencez par les champs expliqués, puis retrouvez-les dans les extraits.
executed=false- Dans le cas, aucune exécution n’est établie ; la fiabilité de ce constat dépend de la couverture de collecte.
creative- Identifiant de publicité du scénario, à obtenir de la capture ou de la régie, pas d’un événement Sysmon.
Chaîne de livraison
JournalRelevé synthétique ; les identifiants d’annonce et de clic sont fictifs.
page=media.example slot=sidebar creative_id=AD17
navigation hop=1 host=ad-router.example status=302 click_id=C8
navigation hop=2 host=download-demo.example status=200
response filename=outil-setup.exe sha256=FILE9 signer=unknown
publisher_official release=outil-4.2 sha256=FILE2 signer=ExpectedVendor
endpoint file=FILE9 executed=false
Préparer une collecte dans votre environnement
Choisissez les sources qui correspondent à vos outils et à votre périmètre d’intervention. Cette liste n’est pas un équipement requis pour comprendre la fiche. Vérifiez que les journaux nécessaires étaient activés pendant la période étudiée. Conservez l’export original, son fuseau horaire et sa provenance dans un espace à accès restreint ; travaillez sur une copie expurgée des secrets.
Chrome DevTools — panneau Network du navigateur
- Où les trouver
- Dans une capture déjà conservée, ou sur une reproduction autorisée en environnement de test : ouvrir Network et conserver la navigation avec Preserve log. Examiner Headers et Initiator.
- Quoi relever
- Conserver la chaîne de redirections après le clic publicitaire, avec domaines, initiateurs et téléchargement final. Les identifiants de campagne ou de création sont utiles s’ils figurent réellement dans la capture.
- Accès et prérequis
- La capture doit être active pendant l’observation : elle ne reconstitue pas le passé. Un export HAR peut contenir des données privées, même après retrait des en-têtes sensibles ; le nettoyer avant partage.
Windows — Microsoft Sysmon
- Où les trouver
- Observateur d’événements → Journaux des applications et des services → Microsoft → Windows → Sysmon → Operational, ou leur copie dans le collecteur central.
- Quoi relever
- Rechercher la création du fichier téléchargé (11) puis une éventuelle exécution (1). Comparer son empreinte à celle de l’éditeur pour la même version et la même plateforme.
- Accès et prérequis
- Sysmon doit avoir été installé et configuré avant les faits. L’événement réseau 3 est désactivé par défaut ; les filtres peuvent exclure des événements. L’événement 11 décrit une création de fichier, pas sa lecture.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Des faits réels pour situer ce mécanisme. Les années sont celles des faits ; chaque notice précise qui établit le lien avec le groupe ou la campagne.
- GroupeDEV-0569
Repères de nommage : Storm-0569 depuis 2023 chez Microsoft
Des annonces sponsorisées vers de faux installateurs
En octobre 2022, Microsoft observe des publicités qui redirigent certains visiteurs vers BATLOADER. Le fichier se présente comme un installateur de logiciel ; il peut livrer d’autres programmes malveillants. Acheter de la visibilité publicitaire ne rend pas un téléchargement fiable.
Ce qu’établit la source. Campagne attribuée à DEV-0569 par Microsoft. Les différentes charges distribuées et les opérateurs de rançongiciels en aval ne sont pas assimilés à un groupe unique.
Consulter le rapport DEV-0569 finds new ways to deliver Royal ransomware, various payloadsMicrosoft · Publié le
Sélection de cas documentés, non exhaustive. Une technique peut être utilisée par de nombreux acteurs. Les cas fictifs de la fiche ne sont attribués à aucun de ces groupes.
Si vous pensez être concerné
- Conservez l’URL de l’annonce et celle du téléchargement sans réexécuter le fichier.
- Si une application a été lancée, faites contrôler le poste et les comptes utilisés depuis celui-ci.
- Signalez l’annonce à la plateforme avec les éléments observés.
Pour qualifier votre situation et être orienté : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Drive-by Compromise — attack.mitre.org
- MITRE ATT&CK — Malicious File — attack.mitre.org
- Microsoft — signatures Authenticode — learn.microsoft.com