Manipulation et diffusion
Particuliers et entreprisesHameçonnage vocal
Vishing
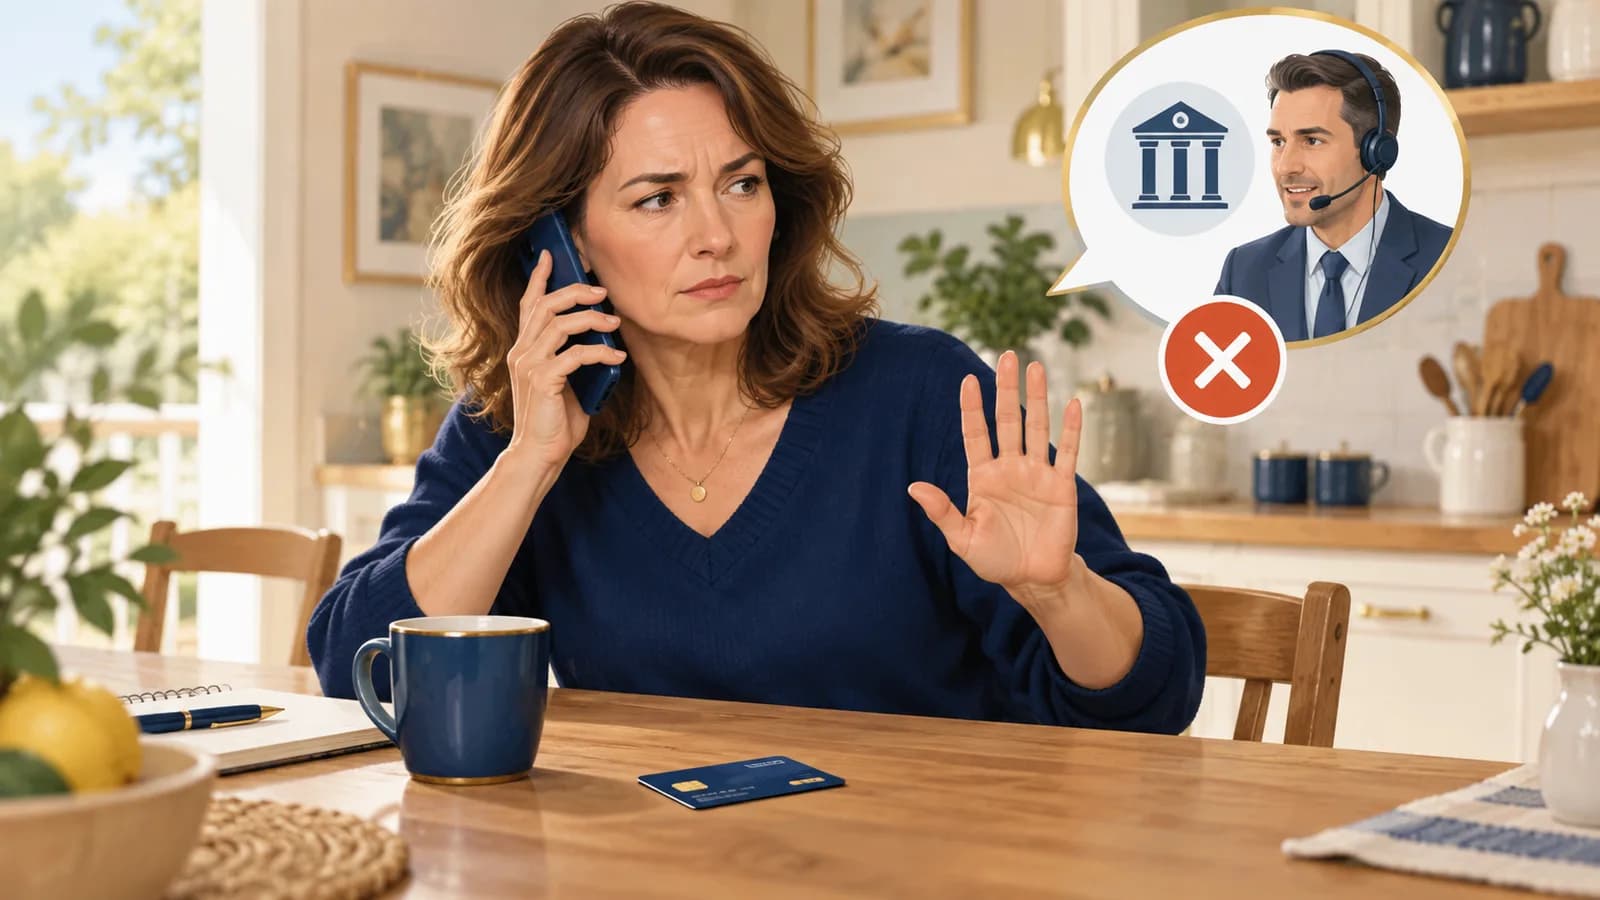
Un appel met en scène une urgence pour obtenir un secret ou une action.
Je pense être concerné : que faire ?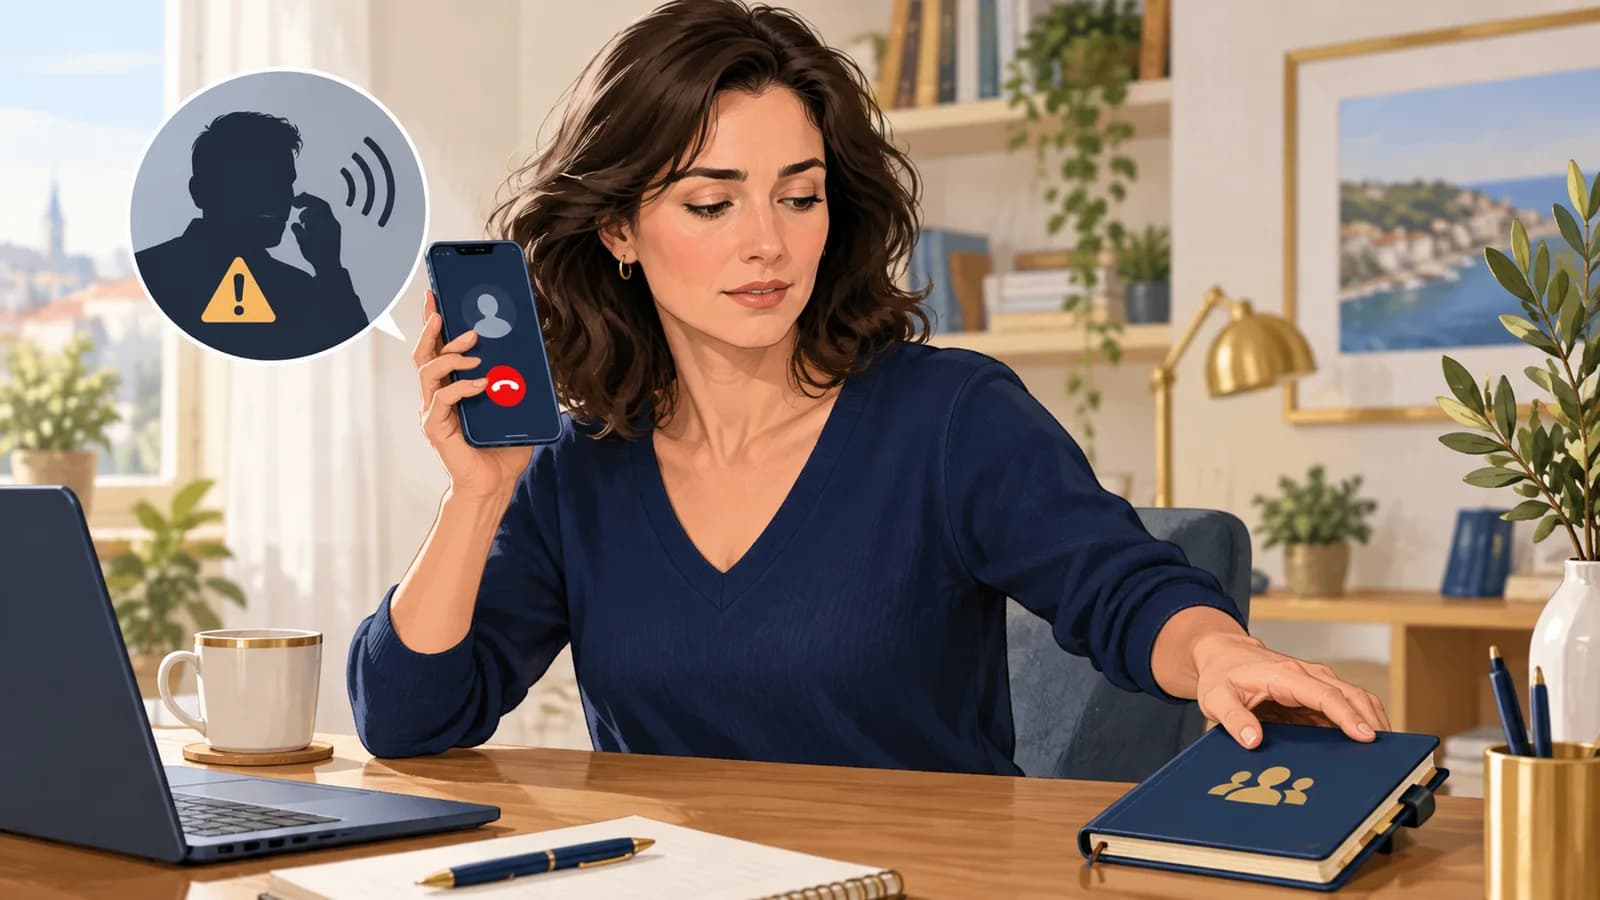
Comprendre et agir
À la fin de cette lecture, vous pourrez expliquer le piège et choisir une première réaction adaptée à votre rôle. Aucun prérequis informatique n’est nécessaire.
Une situation concrète
Un interlocuteur vous appelle au nom du service informatique. Il connaît votre prénom et affirme devoir résoudre un incident urgent. Pour aller plus vite, il vous demande de lire un code reçu sur le téléphone ou d’approuver une connexion. Vous pensez aider à réparer votre compte ; vous êtes en train de permettre l’accès d’un tiers.
Comment cela fonctionne
Le vishing utilise la voix pour obtenir une information ou provoquer une action. L’escroc joue sur l’urgence, l’autorité ou l’envie d’aider. La conversation permet d’adapter le discours à vos hésitations. Elle peut être préparée par un SMS ou un courriel. Le numéro affiché et une voix familière ne suffisent pas à vérifier l’identité. Vous pouvez interrompre poliment l’appel et reprendre contact avec le service par un numéro que vous possédez déjà.
- L’appel inspire confiance
L’escroc imite une fonction connue.
- Une urgence vous mobilise
Il demande une action pendant la conversation.
- L’action ouvre un accès
Code, validation ou outil distant profitent à l’escroc.
Les signes qui doivent attirer l’attention
- Une personne demande un code, un mot de passe ou une approbation de connexion.
- Elle exige de rester en ligne pendant un paiement ou une installation.
- Elle décourage le rappel sur le numéro habituel du service.
Ces signes invitent à vérifier la situation. Pris isolément, ils ne prouvent pas tous qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Raccrochez si un appelant demande un code ou une validation de connexion. Rappelez le service avec un numéro déjà connu, sans utiliser celui qu’il vous dicte.
Si vous êtes responsable du service ou de l’organisation
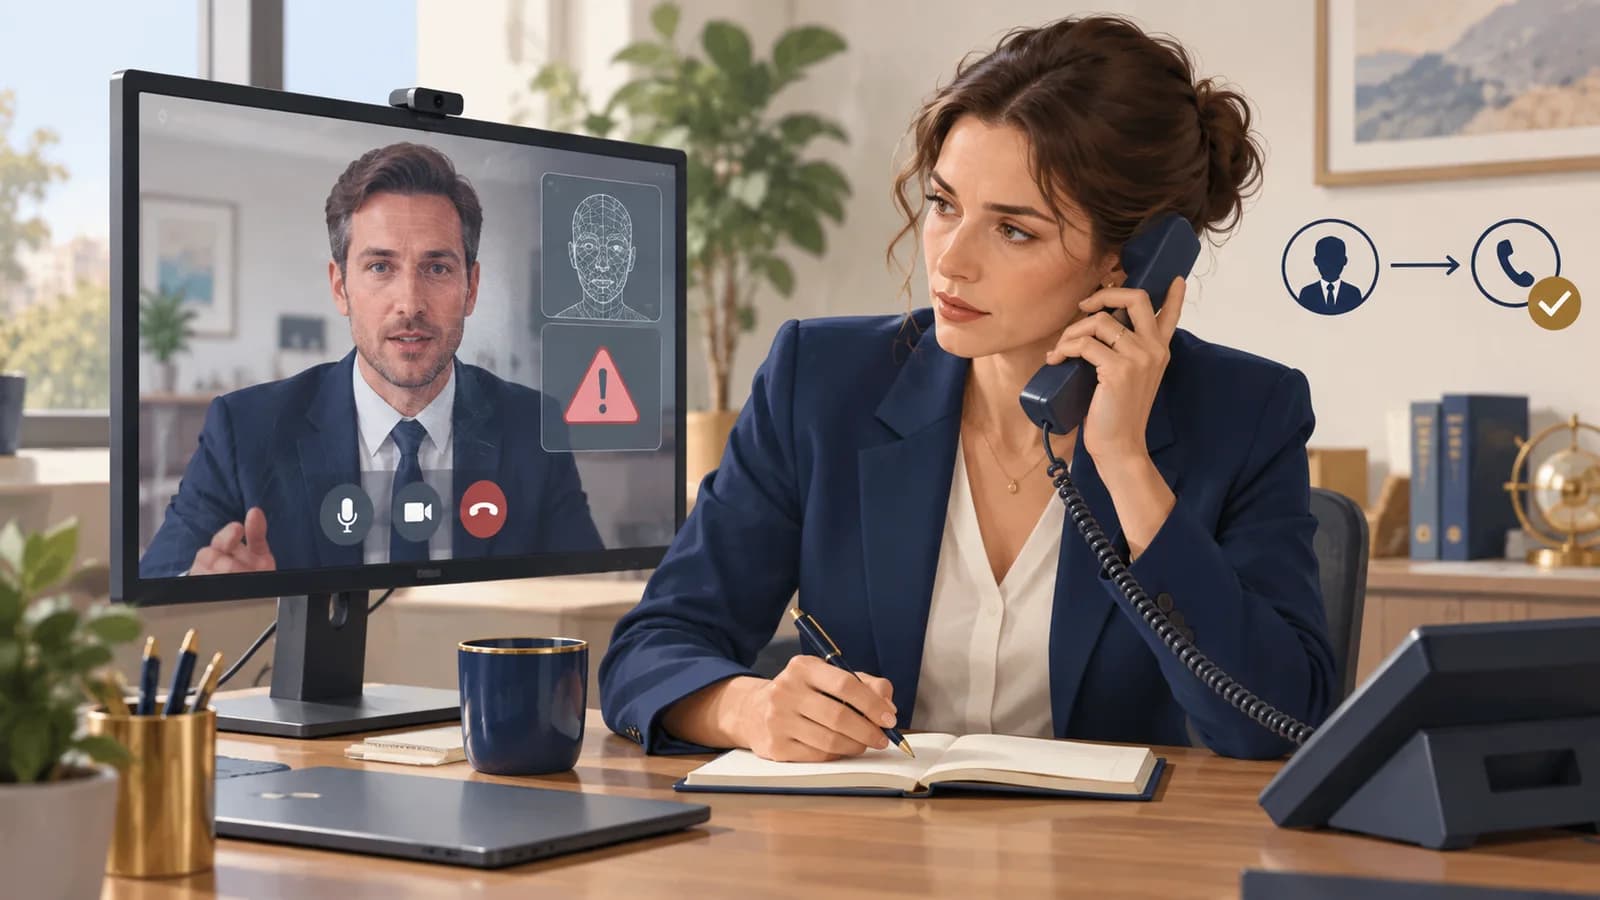
Le support doit vérifier une identité avec les moyens enregistrés avant l’appel. Des informations sur le poste ou le responsable ne suffisent pas à autoriser une récupération de compte.
Une conversation fluide et personnalisée peut être frauduleuse ; il n’est pas nécessaire que la voix soit générée par une IA.
À vous de décider
Le « technicien » demande un code pour arrêter une connexion suspecte. Que faites-vous ?
Choisissez votre réponse et expliquez pourquoi avant de lire la correction.
Voir la réponse expliquée
Vous ne lui donnez pas le code. Celui-ci peut autoriser sa propre connexion. Interrompez l’appel et contactez le vrai support.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Des faits réels pour situer ce mécanisme. Les années sont celles des faits ; chaque notice précise qui établit le lien avec le groupe ou la campagne.
- àGroupeScattered Spider / Octo Tempest
Le support et les identités comme portes d’entrée
Des attaquants usurpent des interlocuteurs de confiance, appellent l’assistance et détournent des numéros de téléphone. Ils combinent hameçonnage, interception de connexions et pression sur les validations MFA pour prendre le contrôle de comptes.
Ce qu’établit la source. Microsoft décrit Octo Tempest comme un périmètre recoupant Scattered Spider, 0ktapus et UNC3944. Ces noms de suivi ne sont pas nécessairement des synonymes exacts.
Consulter le rapport Octo Tempest crosses boundaries to facilitate extortion, encryption, and destructionMicrosoft · Publié le
Sélection de cas documentés, non exhaustive. Une technique peut être utilisée par de nombreux acteurs. Les cas fictifs de la fiche ne sont attribués à aucun de ces groupes.
Si vous pensez être concerné
- Notez les horaires, la demande et les actions effectuées ; conservez les messages associés.
- Contactez le service imité pour bloquer les accès ou opérations réellement autorisés.
- Si un outil de prise en main a été installé, interrompez son accès et faites examiner la machine.
Pour qualifier votre situation et être orienté : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Spearphishing Voice — attack.mitre.org
- Cybermalveillance — hameçonnage — cybermalveillance.gouv.fr