Manipulation et diffusion
Particuliers et entreprisesHameçonnage par QR code
Quishing
Un QR code dissimule la destination d’un lien frauduleux.
Je pense être concerné : que faire ?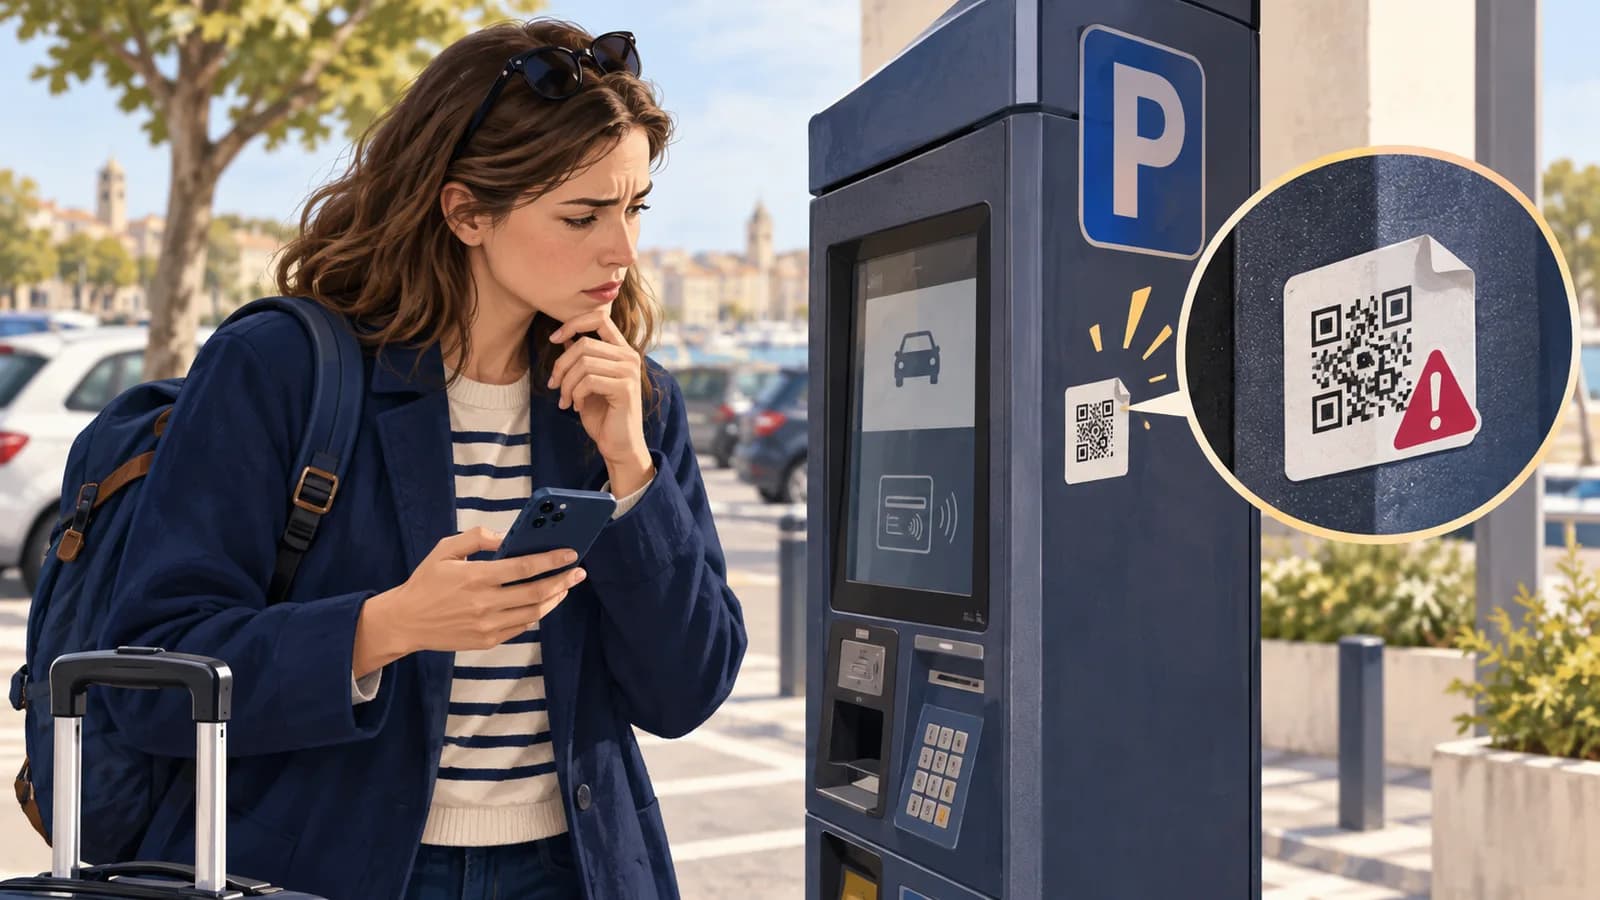
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
Sur un parking, vous scannez un QR code pour payer. La page ressemble à celle d’un service connu, mais un autocollant a été posé sur le code d’origine. Vous ne voyez pas l’adresse complète avant de poursuivre. Le paiement proposé peut récolter votre carte ou déclencher un abonnement sans rapport avec le stationnement.
Comment cela fonctionne
Un QR code contient une information, souvent l’adresse d’un site. Il ne garantit ni l’origine de l’autocollant ni la fiabilité de la page ouverte. Le quishing utilise ce code pour cacher un lien d’hameçonnage, dans un lieu public, un courriel ou un document. Scanner le code ne signifie pas forcément que votre appareil est piraté. Le risque dépend de la page ouverte et de ce que vous faites ensuite.
- Un code semble pratique
Le support inspire confiance.
- Le téléphone ouvre un lien
La destination n’était pas lisible directement.
- La page demande une action
Paiement, connexion ou installation peuvent être piégés.
Les signes qui doivent attirer l’attention
- Un autocollant recouvre un autre code ou paraît ajouté au support.
- Le site demande des identifiants ou une carte pour une opération qui ne le justifie pas.
- Le domaine affiché après lecture est inconnu ou ressemble seulement à celui attendu.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Avant de payer après un scan, vérifiez le service dans votre application habituelle. Un autocollant ajouté sur un autre QR code doit vous faire interrompre le parcours.
Si vous êtes responsable du service ou de l’organisation
Contrôlez les QR codes placés dans vos locaux et prévoyez un autre moyen d’accéder au service. Un visiteur doit pouvoir signaler un code remplacé.
Même sur un support officiel, le QR code peut avoir été remplacé. Son apparence ne dit pas où il vous enverra.
À vous de décider
Vous avez scanné un code suspect, mais n’avez rien saisi ni installé. Votre carte est-elle forcément volée ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
Non. Scanner un QR code ne donne pas, à lui seul, les données de votre carte. Fermez la page et signalez le support piégé. Les mesures à prendre dépendent de ce que vous avez réellement fait après le scan.
Si vous pensez être concerné
- Conservez une photo du support et du code suspect sans diffuser de données personnelles.
- Si vous avez saisi un secret ou une carte, sécurisez le compte ou contactez la banque.
- Prévenez le gestionnaire du support afin qu’il puisse éviter d’autres victimes.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK Mobile — Phishing — attack.mitre.org