Programmes malveillants
Particuliers et entreprisesInfection par programme malveillant
Malware infection
Un programme exécute des actions indésirables sur votre appareil.
Je pense être concerné : que faire ?
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
Un installateur promet un outil utile. Après son lancement, le navigateur change de comportement ou un compte reçoit une alerte. Le programme peut avoir exécuté des actions invisibles avant même qu’une fenêtre apparaisse. À l’inverse, un ordinateur lent n’est pas nécessairement infecté : il faut vérifier les faits.
Comment cela fonctionne
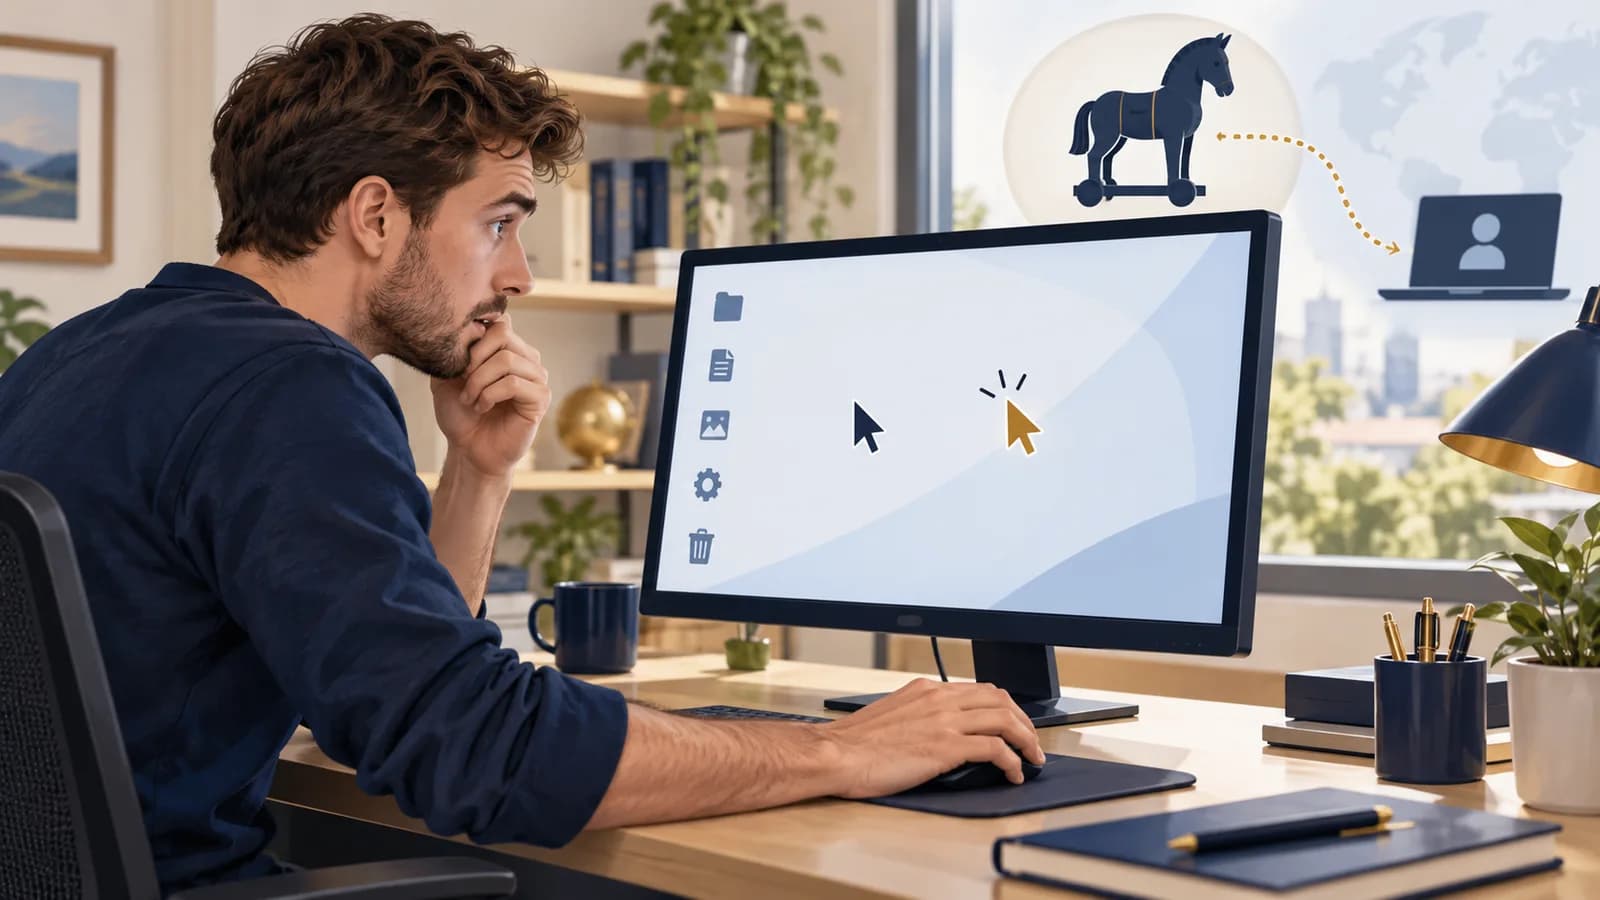
Un programme malveillant peut voler des informations, surveiller vos activités, bloquer des fichiers ou utiliser votre appareil sans autorisation. Le mot « virus » désigne plus précisément un code qui se propage en infectant d’autres éléments, même si on l’emploie souvent pour tous ces programmes. Un ver peut passer d’un système à l’autre ; un cheval de Troie se fait passer pour un programme utile. Ces catégories peuvent se combiner avec plusieurs fonctions malveillantes.
- Un code entre
Fichier, application, faille ou accès.
- Il s’exécute avec des droits
Ceux de l’utilisateur ou davantage.
- Des actions nuisibles suivent
Vol, contrôle, blocage ou propagation.
Les signes qui doivent attirer l’attention
- Une protection signale une détection ou une installation inconnue.
- Des paramètres, extensions ou tâches apparaissent sans action attendue.
- Un processus ou une connexion inhabituelle accompagne un événement suspect.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Installez les logiciels depuis leur source officielle et gardez une sauvegarde séparée. Après une installation suspecte, cessez les opérations sensibles et demandez de l’aide.
Si vous êtes responsable du service ou de l’organisation
Limitez les droits d’installation, maintenez les postes et préparez leur isolement. L’analyse doit distinguer le fichier reçu, son exécution et les actions qu’il a réellement provoquées.
Une analyse qui ne détecte rien ne permet pas d’affirmer que l’appareil n’a jamais été piraté.
À vous de décider
Un fichier suspect est dans Téléchargements. Cela prouve-t-il qu’il s’est exécuté ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
Non. Un fichier peut être présent sans avoir été lancé. Gardez-le fermé, transmettez sa référence au support et décrivez ce que vous avez fait.
Analyser un cas technique
Ce cas s’adresse aux personnes qui développent, administrent ou analysent ces systèmes. Si vous découvrez le sujet, commencez par « Comprendre et agir ».
Étude de cas fictive
Relier un fichier téléchargé aux actions qu’il a réellement déclenchées
Pour comprendre ce qui s’est passé, séparez l’arrivée du fichier, son lancement, les processus qu’il crée, les modifications du système et les connexions. Un fichier peut être présent sans avoir été exécuté, et un programme lancé peut échouer à communiquer. Son empreinte identifie son contenu ; elle ne suffit pas à dire s’il est malveillant.
Dans les traces Sysmon, les événements 11, 1, 22 et 3 correspondent respectivement à une création de fichier, une création de processus, une requête DNS et une connexion réseau, lorsque leur collecte est activée. Utiliser le GUID de processus pour les relier. Un simple PID peut être réattribué plus tard. L’événement de création de fichier ne prouve pas qu’un processus a lu ce fichier.
Examiner les arguments, le parent, le compte d’exécution et la destination réseau dans leur contexte. Un programme signé peut être détourné ; un binaire inconnu peut être un outil interne. La décision repose sur le comportement et sur son autorisation dans cet environnement. Une trace absente n’exclut pas une action si le capteur ne la collectait pas.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Fichier déposé
Navigateur vers Processus P1
Trace Sysmon 11
- Action sur place
Exécution
Processus P1
Trace Sysmon 1 et hash
- Action
Création du descendant
Processus P1 vers Descendant P2
Trace ParentProcessGuid
- Action sur place
Résolution DNS
Descendant P2
Trace Sysmon 22
- Action
Connexion observée
Descendant P2 vers Collecteur
Trace Sysmon 3
- Action
Arbre et identité binaire
Processus P1 vers Collecteur
Trace signature et provenance
- Action sur place
Qualification par états
Collecteur
Trace présent / exécuté / persistant
Comment repérer cette attaque
Indices à rechercher
Rechercher les fichiers ou processus suspects, leurs processus enfants et leurs connexions, puis les mêmes contenus ou comportements sur les autres postes.
Quelles informations comparer
Distinguer téléchargement → exécution → activité réseau. Conserver empreinte, chemin et parent du processus : deux fichiers portant le même nom peuvent être différents.
Ce que ces indices ne permettent pas de conclure
Un fichier créé n’est pas forcément exécuté. Une résolution DNS n’établit ni une connexion réussie ni un transfert ; l’absence d’événement réseau peut simplement venir de la configuration de Sysmon.
Comment réagir
Isoler le poste si le comportement le justifie, préserver les traces et acquérir les éléments volatils selon la procédure de réponse. Identifier les persistances et secrets exposés avant remise en service. Une simple suppression du fichier téléchargé ne retire pas ses descendants ni les changements déjà effectués.
Vérifier la correction
L’équipe responsable du système peut utiliser ces contrôles dans un environnement de test autorisé. Vous pouvez lire et comprendre le cas sans effectuer ces manipulations.
- Vérifier la chaîne création → exécution → réseau avec un programme de test inoffensif.
- Confirmer que les événements absents par configuration sont signalés comme inconnus.
- Tester la recherche de descendants par GUID et hôte, sans joindre uniquement les PID.
À vous de raisonner
Vous trouvez une création de fichier, mais aucun événement de processus sur la période. Pouvez-vous affirmer que le fichier n’a jamais été lancé ?
Quelle décision prendriez-vous, et sur quel indice vous appuieriez-vous ? Répondez avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Non, pas sur cette seule absence. Vérifiez d’abord la couverture du capteur. Une création de fichier prouve son arrivée, pas sa lecture ou son exécution. Recherchez ensuite les processus et leurs effets, en signalant les périodes ou les actions que la collecte ne couvre pas.
Consulter les détails techniques
Les extraits permettent de s’exercer à lire les traces du cas. Si vous disposez des outils et des accès nécessaires, le guide de collecte vous aide aussi à rechercher ces informations.
Lire les extraits commentés (reconstitution fictive)
Ces extraits contiennent des valeurs fictives. Certains champs correspondent à ceux des outils documentés ; d’autres réunissent plusieurs sources pour faciliter l’explication. Vos propres exports pourront donc avoir une autre forme. Lisez d’abord les explications des champs, puis repérez-les dans les extraits.
Sysmon 11- Création d’un fichier dans cette sélection fictive d’événements Sysmon ; pas lecture ni exécution.
ProcessGuid- Identifiant réel de Sysmon qui évite de confondre des processus réutilisant le même PID.
Chaîne d’exécution synthétique
JournalChamps sélectionnés ; ProcessGuid permet de distinguer des processus réutilisant un même PID.
Sysmon 11 Image=browser.exe TargetFilename=C:\Users\demo\Downloads\outil.exe
Sysmon 1  Image=outil.exe ProcessGuid={P1} ParentImage=explorer.exe Hashes=SHA256=DEMO
Sysmon 1  Image=helper.exe ProcessGuid={P2} ParentProcessGuid={P1}
Sysmon 22 ProcessGuid={P2} QueryName=telemetry.example
Sysmon 3  ProcessGuid={P2} DestinationIp=198.51.100.24 DestinationPort=443
Préparer une collecte dans votre environnement
Utilisez les sources disponibles dans vos outils et auxquelles vous êtes autorisé à accéder. Vous pouvez comprendre la fiche sans posséder ces outils. Vérifiez que les journaux étaient activés pendant la période étudiée. Gardez l’export original avec son fuseau horaire et sa provenance dans un espace à accès restreint. Pour l’analyse, travaillez sur une copie dont vous avez retiré les secrets.
Windows — Microsoft Sysmon
- Où les trouver
- Observateur d’événements → Journaux des applications et des services → Microsoft → Windows → Sysmon → Operational, ou leur copie dans le collecteur central.
- Quoi relever
- Rechercher l’événement 11 pour la création du fichier, 1 pour son exécution, 22 pour ses requêtes DNS et 3 pour ses connexions si ce dernier est activé. ProcessGuid relie les événements du même processus.
- Accès et prérequis
- Sysmon doit avoir été installé et configuré avant les faits. L’événement réseau 3 est désactivé par défaut ; les filtres peuvent exclure des événements. L’événement 11 décrit une création de fichier, pas sa lecture.
Microsoft Defender for Endpoint — DeviceNetworkEvents
- Où les trouver
- Portail Microsoft Defender → Advanced hunting → table DeviceNetworkEvents, pour les connexions réseau observées sur les postes intégrés.
- Quoi relever
- Confirmer les destinations contactées par le processus et son initiateur. Comparer le poste, les heures de création des processus et le fichier exécuté, pas seulement le nom affiché.
- Accès et prérequis
- Vérifier la couverture du poste et la rétention. RemoteIP, RemoteUrl, RemotePort et le processus initiateur contextualisent une connexion ; ils n’en donnent pas le contenu chiffré.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Ces cas réels montrent où ce mécanisme a été observé. Les années indiquent quand les faits ont eu lieu. Chaque notice précise la source qui les relie à un groupe ou à une campagne.
- GroupeLazarus Group
WannaCry : un rançongiciel à propagation massive
En mai 2017, WannaCry bloque par chiffrement les fichiers de nombreuses organisations et réclame un paiement. Le logiciel se propage entre les ordinateurs vulnérables, ce qui étend la crise à grande échelle.
Ce qu’établit la source. La justice américaine attribue la création du logiciel à la conspiration liée à Lazarus dans sa plainte de 2018. Cette source expose des accusations.
Consulter le rapport North Korean Regime-Backed Programmer ChargedU.S. Department of Justice · Publié le
- GroupeSandworm
Noms et appellations : Unité 74455 du GRU
NotPetya : détruire sous l’apparence d’une rançon
En juin 2017, NotPetya détruit des données et interrompt des activités à travers le monde. Il ressemble à un rançongiciel, mais cette apparence ne garantit pas qu’un paiement permettrait de récupérer les fichiers. Ce cas aide à comprendre les programmes de destruction appelés wipers.
Ce qu’établit la source. L’acte d’accusation américain de 2020 attribue l’opération à l’unité militaire associée à Sandworm. Une accusation est distinguée d’un jugement.
Consulter le rapport Six Russian GRU Officers ChargedU.S. Department of Justice · Publié le
- àGroupeUNC2565
Noms et appellations : Opérations GOOTLOADER
Un résultat de recherche mène à un faux document
Des sites piratés, bien placés dans les résultats de recherche, attirent les personnes qui cherchent des documents professionnels. Le fichier proposé contient GOOTLOADER, qui permet ensuite l’arrivée d’autres logiciels malveillants. La bonne position du résultat ne garantit pas l’origine du téléchargement.
Ce qu’établit la source. Mandiant suit cet ensemble d’activité sous le nom UNC2565. GOOTLOADER est le logiciel distribué, pas le nom d’une personne.
Consulter le rapport Welcome to Goot Camp: Tracking the Evolution of GOOTLOADER OperationsMandiant / Google Cloud · Publié le
Cette sélection ne couvre pas tous les incidents. Plusieurs acteurs peuvent utiliser une même technique. Les exemples fictifs de la fiche ne décrivent les actions d’aucun de ces groupes.
Si vous pensez être concerné
- Arrêtez les actions sensibles sur le terminal suspect et demandez une assistance.
- Dans une organisation, faites isoler le terminal selon la procédure de réponse.
- Sécurisez les comptes depuis un appareil fiable après évaluation de ce qui a pu être exposé.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — User Execution — attack.mitre.org
- Cybermalveillance — virus informatiques — cybermalveillance.gouv.fr
- Microsoft — Sysmon — learn.microsoft.com