Manipulation et diffusion
Particuliers et entreprisesHameçonnage
Phishing
Un faux message vous pousse à confier vos données à un imposteur.
Je pense être concerné : que faire ?
Comprendre et agir
À la fin de cette lecture, vous pourrez expliquer le piège et choisir une première réaction adaptée à votre rôle. Aucun prérequis informatique n’est nécessaire.
Une situation concrète
Vous attendez un colis. Un courriel réclame 2,10 € pour débloquer la livraison. Vous suivez le lien et saisissez votre carte sur une page qui copie celle du transporteur. Les données arrivent chez l’escroc : le vrai transporteur n’a rien demandé.
Comment cela fonctionne
L’hameçonnage consiste à emprunter l’apparence d’un interlocuteur de confiance pour obtenir une information ou déclencher une action. Il peut arriver par courriel, messagerie, SMS ou appel. Le message est une porte d’entrée : la suite peut être une fraude, un piratage de compte ou une infection. Un message bien écrit et un cadenas dans le navigateur ne prouvent pas que l’expéditeur est honnête. Le cadenas protège la connexion au site affiché ; il ne garantit pas que ce site est celui que vous vouliez joindre. Pour vérifier une demande, retrouvez le service avec votre application habituelle ou un favori enregistré, sans reprendre les coordonnées du message.
- Un message crédible
L’escroc se présente comme un service attendu.
- Une demande pressante
Un lien invite à payer ou à se connecter.
- Des données confiées
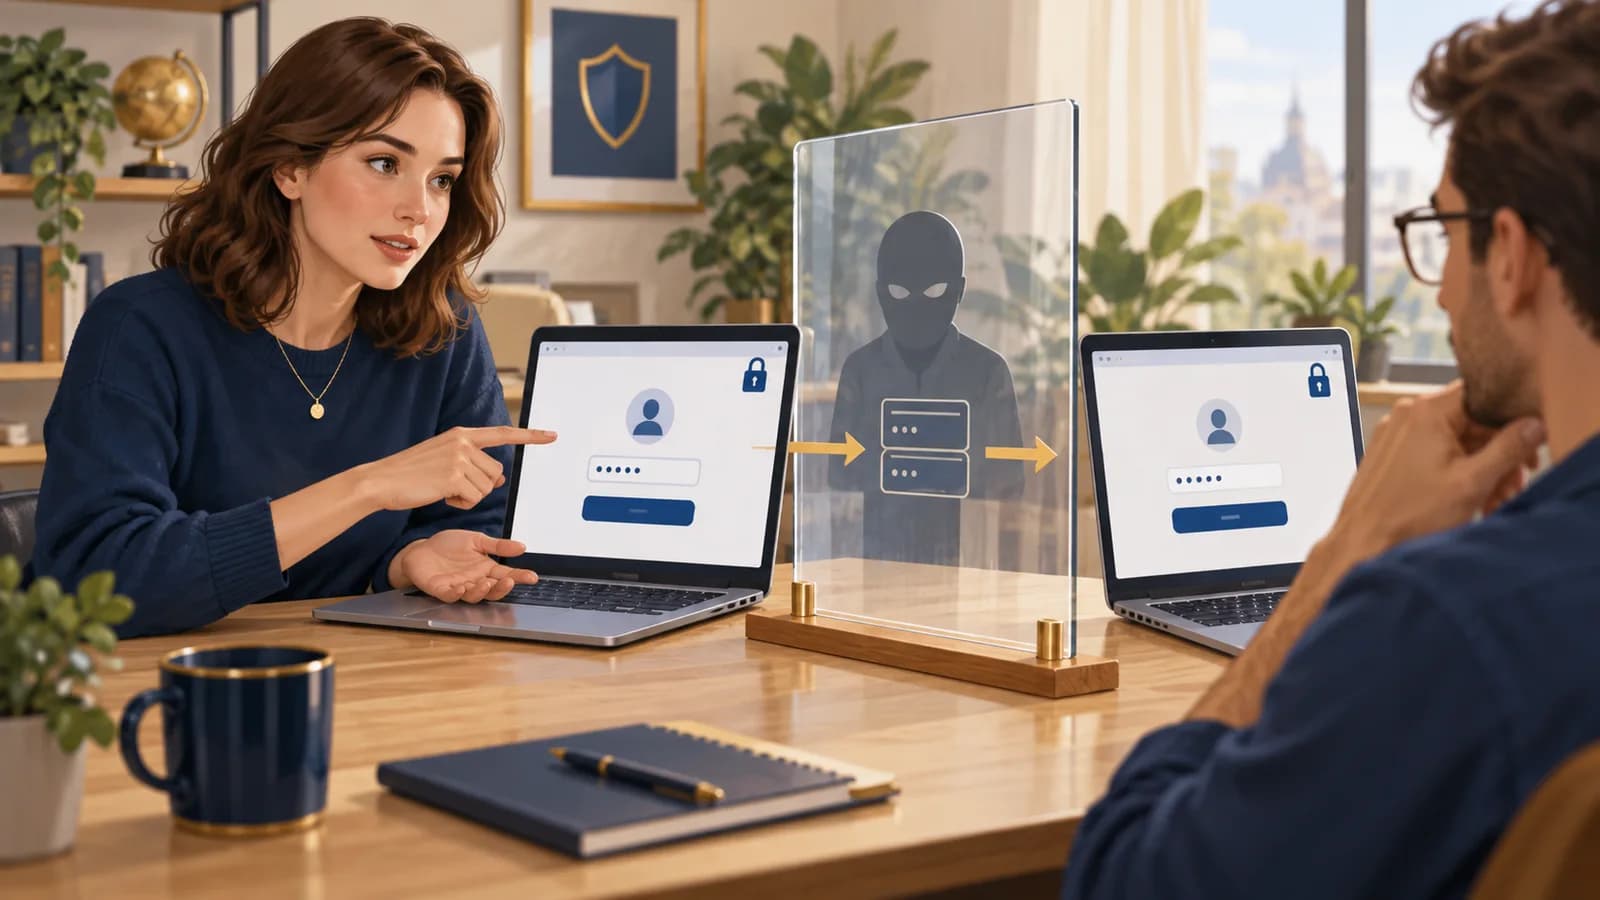
La fausse page recueille ce que vous saisissez.
- Un compte ou un paiement exposé
Les informations peuvent être réutilisées ailleurs.
Les signes qui doivent attirer l’attention
- Une demande inattendue de mot de passe, de code de validation ou de paiement.
- Une destination de lien différente du domaine habituellement utilisé, parfois dissimulée derrière un bouton.
- Une pression pour agir vite ou poursuivre l’échange hors du canal habituel.
Ces signes invitent à vérifier la situation. Pris isolément, ils ne prouvent pas tous qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Un message vous réclame un paiement ou une connexion ? Ouvrez vous-même l’application du service pour retrouver la demande. Ne donnez aucun code de validation à l’expéditeur.
Si vous êtes responsable du service ou de l’organisation
Prévoyez un bouton ou une adresse de signalement connus de tous. Faites vérifier les messages signalés et protégez les comptes avec des clés d’accès ou de sécurité lorsque le service le permet.
L’absence de fautes et le logo d’une entreprise ne permettent pas d’authentifier un message. Un vrai compte piraté peut également envoyer un faux message.
À vous de décider
Le courriel porte le bon logo, ne contient aucune faute et ouvre un site HTTPS. Pouvez-vous lui confier votre mot de passe ?
Choisissez votre réponse et expliquez pourquoi avant de lire la correction.
Voir la réponse expliquée
Non. Ces éléments peuvent être copiés. HTTPS chiffre la connexion avec le site affiché, sans garantir que ce site appartient à l’organisme attendu. Retrouvez le service par votre accès habituel.
Analyser un cas technique
Pour les personnes qui développent, administrent ou analysent les systèmes concernés. Commencez par « Comprendre et agir » si ces notions sont nouvelles pour vous.
Étude de cas fictive
Un message bien authentifié peut tout de même être frauduleux
Le message passe les contrôles SPF, DKIM et DMARC pour factures-demo.example. L’extrait ne fournit toutefois aucune preuve que ce domaine appartient au service de facturation annoncé. Ces contrôles vérifient l’autorisation d’envoi et l’alignement des domaines ; ils ne certifient pas l’honnêteté de l’expéditeur ni le contenu du message. Un attaquant peut les configurer correctement sur son propre domaine.
Lire les en-têtes dans l’ordre de réception et retenir les résultats ajoutés par la passerelle de confiance. Un expéditeur peut ajouter lui-même de faux en-têtes en amont. Comparer le domaine de l’adresse visible, l’adresse de réponse et les destinations des liens. Un nom d’affichage familier n’est pas une preuve d’identité.
Pour déterminer l’impact, distinguer réception, ouverture, clic, saisie de secret et utilisation du compte. Un clic peut provenir d’un scanner de sécurité. Un destinataire peut avoir saisi son mot de passe sans que la passerelle ait vu le formulaire. Relier les événements de messagerie aux déclarations de la personne et aux connexions du compte, puis rechercher les autres destinataires du même message.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Message et signature
Expéditeur vers Passerelle mail
Trace identité SMTP / DKIM
- Action sur place
Évaluation de l’alignement
Passerelle mail
Trace DMARC pass possible
- Action
Livraison
Passerelle mail vers Destinataire
Trace message_key interne
- Action
Clic éventuel
Destinataire vers Site de destination
Trace scanner ou humain
- Réponse
Formulaire présenté
Site de destination vers Destinataire
Trace pas encore preuve de saisie
- Action
Saisie à confirmer
Destinataire vers Site de destination
Trace éléments disponibles
- Action
Retrait des messages de la campagne
Passerelle mail vers Destinataire
Trace ne révoque pas les sessions
Comment repérer cette attaque
Indices à rechercher
Examiner les domaines ressemblants, les adresses de réponse inattendues et les liens vers une authentification étrangère au service annoncé.
Éléments à croiser
Relier message livré, URL cliquée puis éventuelle authentification sur le vrai service. Message-ID sert à retrouver le message ; il ne démontre pas à lui seul un clic ni la remise d’un mot de passe.
Limites de l’interprétation
SPF, DKIM et DMARC peuvent réussir pour un domaine contrôlé par l’attaquant. N’accorder de valeur qu’aux résultats ajoutés par votre infrastructure de confiance : un en-tête présent dans un message n’est pas automatiquement fiable.
Comment réagir
Préserver un original, rechercher et retirer les exemplaires de campagne, bloquer les destinations qualifiées et traiter les comptes réellement exposés. Vérifier les sessions et méthodes de récupération si une saisie ou un relais d’authentification est plausible.
Vérifier la correction
Ces contrôles s’adressent à l’équipe responsable du système. Les simulations se préparent dans un environnement de test autorisé ; la lecture du cas ne nécessite aucune manipulation.
- Comparer un domaine ressemblant mais correctement authentifié à une usurpation du domaine exact.
- Vérifier que les clics du scanner ne sont pas comptés comme saisies utilisateur.
- Confirmer le retrait des messages et la révocation des accès déjà compromis.
À vous de raisonner
Un message passe SPF, DKIM et DMARC, mais conduit vers un domaine étranger au fournisseur annoncé. Quelle vérification manque avant de lui faire confiance ?
Formulez votre décision et l’élément qui la justifie avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Il faut vérifier que le domaine appartient réellement au fournisseur et que la demande vient de lui, par un canal connu. Les trois contrôles peuvent réussir sur le domaine de l’attaquant. Ils ne valident ni la demande ni la destination du lien.
Consulter les détails techniques
Pour aller plus loin après l’étude du cas : les extraits servent à s’exercer à la lecture des traces ; le guide de collecte aide les personnes qui disposent des outils et des accès nécessaires.
Lire les extraits commentés — reconstitution fictive
Ces extraits utilisent des valeurs fictives. Certains reprennent des champs documentés ; d’autres regroupent plusieurs sources dans un format pédagogique. Ce ne sont pas des exports bruts à retrouver tels quels dans vos outils. Commencez par les champs expliqués, puis retrouvez-les dans les extraits.
dmarc=pass- Le domaine du scénario respecte ses contrôles d’authentification ; cela ne le rend pas légitime.
Reply-To- Adresse à laquelle part une réponse, qui peut différer de l’expéditeur visible.
En-têtes d’un message de laboratoire
En-têtes de courrielExemple synthétique : les validations concernent le domaine de l’expéditeur technique, pas la marque affichée.
From: "Service facturation" <support@factures-demo.example>
Reply-To: dossier@reponse-demo.example
Authentication-Results: mx.interne.example;
 spf=pass smtp.mailfrom=factures-demo.example;
 dkim=pass header.d=factures-demo.example;
 dmarc=pass header.from=factures-demo.example
Message-ID: <m17@factures-demo.example>

Lien affiché : espace client
Destination : https://connexion-demo.example/dossier
Préparer une collecte dans votre environnement
Choisissez les sources qui correspondent à vos outils et à votre périmètre d’intervention. Cette liste n’est pas un équipement requis pour comprendre la fiche. Vérifiez que les journaux nécessaires étaient activés pendant la période étudiée. Conservez l’export original, son fuseau horaire et sa provenance dans un espace à accès restreint ; travaillez sur une copie expurgée des secrets.
Exchange Online — suivi des messages
- Où les trouver
- Centre d’administration Exchange → Mail flow → Message trace. Rechercher expéditeur, destinataire et période ; rapprocher les résultats du Message-ID de l’original conservé au format EML.
- Quoi relever
- Conserver l’original EML et lire From, Reply-To, Message-ID, Received et Authentication-Results. Comparer le domaine réellement authentifié au domaine attendu, pas au nom affiché de l’expéditeur.
- Accès et prérequis
- Droits Exchange adaptés. Le suivi indique le traitement et la livraison, pas la lecture humaine ni le clic. Les en-têtes complets se récupèrent aussi depuis le message d’origine.
Chrome DevTools — panneau Network du navigateur
- Où les trouver
- Dans une capture déjà conservée, ou sur une reproduction autorisée en environnement de test : ouvrir Network et conserver la navigation avec Preserve log. Examiner Headers et Initiator.
- Quoi relever
- Utiliser une capture existante ou les traces du filtrage web pour retrouver l’URL réellement demandée et les redirections. Ne pas ouvrir un lien suspect sur un poste de travail pour créer une preuve.
- Accès et prérequis
- La capture doit être active pendant l’observation : elle ne reconstitue pas le passé. Un export HAR peut contenir des données privées, même après retrait des en-têtes sensibles ; le nettoyer avant partage.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Des faits réels pour situer ce mécanisme. Les années sont celles des faits ; chaque notice précise qui établit le lien avec le groupe ou la campagne.
- àGroupeScattered Spider / Octo Tempest
Le support et les identités comme portes d’entrée
Des attaquants usurpent des interlocuteurs de confiance, appellent l’assistance et détournent des numéros de téléphone. Ils combinent hameçonnage, interception de connexions et pression sur les validations MFA pour prendre le contrôle de comptes.
Ce qu’établit la source. Microsoft décrit Octo Tempest comme un périmètre recoupant Scattered Spider, 0ktapus et UNC3944. Ces noms de suivi ne sont pas nécessairement des synonymes exacts.
Consulter le rapport Octo Tempest crosses boundaries to facilitate extortion, encryption, and destructionMicrosoft · Publié le
Sélection de cas documentés, non exhaustive. Une technique peut être utilisée par de nombreux acteurs. Les cas fictifs de la fiche ne sont attribués à aucun de ces groupes.
Si vous pensez être concerné
- Si vous avez seulement reçu le message, signalez-le puis supprimez-le ; ne poursuivez pas l’échange.
- Si vous avez saisi un secret, utilisez un appareil fiable pour changer le mot de passe, révoquer les sessions et vérifier les moyens de récupération.
- Si une carte a été utilisée ou une opération validée, contactez immédiatement votre banque par son canal officiel.
Pour qualifier votre situation et être orienté : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Phishing — attack.mitre.org
- Cybermalveillance — hameçonnage — cybermalveillance.gouv.fr
- RFC 9989 — DMARC — www.rfc-editor.org
- RFC 8601 — Authentication-Results — www.rfc-editor.org