Programmes malveillants
Particuliers et entreprisesLogiciel espion et surveillance intrusive
Spyware / Stalkerware
Un programme observe des activités ou une localisation à votre insu.
Je pense être concerné : que faire ?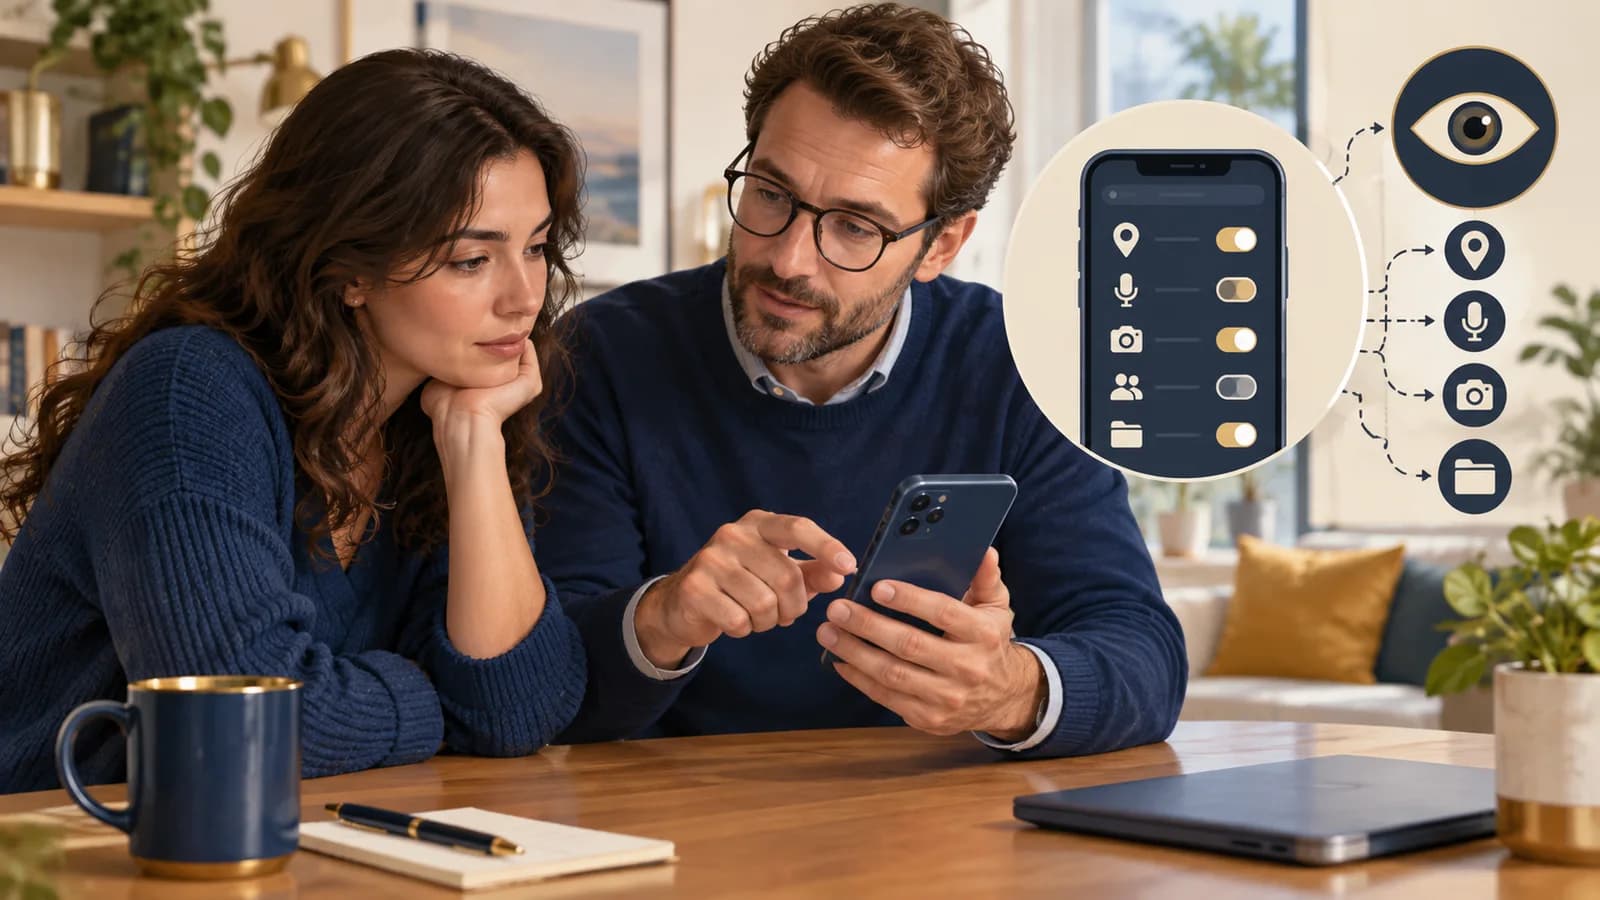
Comprendre et agir
À la fin de cette lecture, vous pourrez expliquer le piège et choisir une première réaction adaptée à votre rôle. Aucun prérequis informatique n’est nécessaire.
Une situation concrète
Une application dispose de permissions étendues et transmet des informations sur vos activités. Dans un contexte de surveillance par un proche, elle peut avoir été installée avec un accès physique au téléphone. La découverte doit être traitée avec prudence si une modification de l’appareil risque d’alerter une personne dangereuse.
Comment cela fonctionne
Un logiciel espion observe ou collecte sans un consentement valable. Le stalkerware désigne des usages de surveillance intrusive, souvent dans une relation personnelle. Toutes les fonctions de partage de localisation ne sont pas des logiciels espions : un compte cloud ou un partage autorisé autrefois peut produire un effet similaire. Chercher de l’aide depuis un appareil sûr permet d’examiner la situation sans augmenter inutilement le risque.
- Un accès de surveillance existe
Application, compte ou partage.
- Des informations sont transmises
Selon les permissions disponibles.
- La sécurisation est préparée
Depuis un contexte sûr et accompagné.
Les signes qui doivent attirer l’attention
- Une application ou un profil de gestion inconnu possède des droits importants.
- Un tiers connaît des informations privées sans explication.
- Des partages de localisation ou sessions de compte ne correspondent plus à votre volonté.
Ces signes invitent à vérifier la situation. Pris isolément, ils ne prouvent pas tous qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Si vous craignez la surveillance d’un proche, cherchez de l’aide depuis un appareil auquel il n’a pas accès. Préparez les changements avec une personne compétente avant de supprimer quoi que ce soit.
Si vous êtes responsable du service ou de l’organisation
Distinguez les outils de gestion autorisés des accès abusifs. Préservez les éléments utiles et tenez compte de la sécurité physique de la personne avant de modifier son appareil.
Une batterie qui se vide vite n’est pas une preuve de logiciel espion ; l’absence de ce symptôme n’exclut pas une surveillance.
À vous de décider
Pourquoi ne pas supprimer immédiatement une application suspecte dans un contexte de violences ?
Choisissez votre réponse et expliquez pourquoi avant de lire la correction.
Voir la réponse expliquée
Sa disparition peut alerter la personne qui surveille ou faire perdre des preuves. L’aide depuis un appareil sûr permet de préparer une réponse adaptée au danger.
Analyser un cas technique
Pour les personnes qui développent, administrent ou analysent les systèmes concernés. Commencez par « Comprendre et agir » si ces notions sont nouvelles pour vous.
Étude de cas fictive
Un logiciel dispose d’accès au microphone et aux fonctions d’accessibilité
L’application helper dispose d’une autorisation microphone et de droits d’accessibilité. Les traces indiquent trois minutes d’utilisation du capteur, puis une communication sortante. Ces faits justifient une vérification, mais ne permettent pas de reconstituer un enregistrement ni d’affirmer ce qui a été transmis.
Les fonctions d’accessibilité peuvent permettre de lire l’écran ou d’interagir avec les applications. Selon le système, d’autres permissions donnent accès à la localisation, aux notifications ou aux fichiers. Examiner les droits effectifs, la source d’installation et les profils de gestion du terminal. Une application d’assistance autorisée et un outil de surveillance abusif peuvent partager certaines capacités.
Le contexte de la personne compte autant que les traces. Sur un appareil personnel, supprimer un outil de surveillance peut avertir celui qui l’a installé ou faire perdre des preuves. Préparer la reprise depuis un appareil sûr et adapter les mesures à la situation. Sur un poste géré, vérifier avec l’organisation les outils officiellement installés, leur finalité et leurs accès avant de conclure.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Demande de permission
Application vers Système
Trace audit de consentement
- Réponse
Capacité accordée
Système vers Application
Trace microphone / accessibilité
- Action
Activation du capteur
Application vers Système
Trace si audit disponible
- Action
Transfert observé
Application vers Canal sortant
Trace contenu inconnu
- Action
Inventaire et traces
Système vers Analyste / titulaire
Trace collecte minimale
- Action sur place
Préparation d’un canal sûr
Analyste / titulaire
Trace contexte humain
- Action
Retrait et contrôle du profil
Analyste / titulaire vers Système
Trace réinstallation empêchée
Comment repérer cette attaque
Indices à rechercher
Repérer les permissions sensibles, profils de gestion et logiciels persistants non reconnus, ainsi que l’utilisation inattendue des capteurs et les communications associées.
Éléments à croiser
Comparer l’application exacte, son installation et les accès aux capteurs avec les faits rapportés. Un flux réseau peut compléter le dossier, mais ne montre pas à lui seul qu’il transportait un enregistrement audio.
Limites de l’interprétation
Ne pas installer un outil d’inspection improvisé ni supprimer précipitamment une application sur le téléphone d’une personne menacée : cela peut altérer les preuves ou avertir l’auteur de la surveillance.
Comment réagir
Préserver les éléments utiles et préparer un environnement de communication fiable. Retirer les permissions, profils et mécanismes de réinstallation non autorisés selon le contexte, puis reconstruire si nécessaire. Réviser les comptes accessibles depuis le terminal et vérifier que la surveillance ne passe pas aussi par un partage cloud légitime détourné.
Vérifier la correction
Ces contrôles s’adressent à l’équipe responsable du système. Les simulations se préparent dans un environnement de test autorisé ; la lecture du cas ne nécessite aucune manipulation.
- Distinguer dans le rapport permission accordée, capteur activé et contenu transmis.
- Vérifier que l’application ne réapparaît pas après synchronisation du profil de gestion.
- Tester les usages légitimes d’accessibilité et de communication après correction.
À vous de raisonner
Une application utilise le microphone puis communique avec Internet. Peut-on annoncer qu’une conversation précise a été transmise ?
Formulez votre décision et l’élément qui la justifie avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Ces événements justifient une investigation, mais ne révèlent pas le contenu envoyé. Il faut qualifier séparément les permissions, l’usage du capteur et les communications. Sur un appareil personnel, préparez les actions depuis un appareil sûr en tenant compte du risque que la suppression avertisse l’auteur de la surveillance.
Consulter les détails techniques
Pour aller plus loin après l’étude du cas : les extraits servent à s’exercer à la lecture des traces ; le guide de collecte aide les personnes qui disposent des outils et des accès nécessaires.
Lire les extraits commentés — reconstitution fictive
Ces extraits utilisent des valeurs fictives. Certains reprennent des champs documentés ; d’autres regroupent plusieurs sources dans un format pédagogique. Ce ne sont pas des exports bruts à retrouver tels quels dans vos outils. Commencez par les champs expliqués, puis retrouvez-les dans les extraits.
sensor- Observation fictive d’utilisation d’un capteur, distincte de l’autorisation de l’utiliser.
approved_app=false- Comparaison avec une politique de gestion dans le cas ; un téléphone personnel ne fournit pas automatiquement ce verdict.
Trois niveaux de preuve
JournalÉvénements synthétiques ; un système ne fournit pas nécessairement ces trois sources.
inventory app=helper package_id=org.example.helper installed_by=unknown
permission app=helper microphone=allowed accessibility=allowed
sensor_audit app=helper microphone_started=22:14 duration_s=180
network app=helper destination=198.51.100.24 sent_bytes=220000
mdm approved_app=false device_owner=personal
Préparer une collecte dans votre environnement
Choisissez les sources qui correspondent à vos outils et à votre périmètre d’intervention. Cette liste n’est pas un équipement requis pour comprendre la fiche. Vérifiez que les journaux nécessaires étaient activés pendant la période étudiée. Conservez l’export original, son fuseau horaire et sa provenance dans un espace à accès restreint ; travaillez sur une copie expurgée des secrets.
Android — tableau de bord Confidentialité
- Où les trouver
- Paramètres → Confidentialité → Tableau de bord Confidentialité : choisir une autorisation, comme le microphone, pour voir les accès enregistrés par application.
- Quoi relever
- Examiner quelle application a accédé au microphone ou à la caméra et à quelle heure. Comparer ces accès à l’usage attendu et à l’inventaire des applications ; une autorisation accordée n’est pas une preuve d’utilisation.
- Accès et prérequis
- Accès autorisé à l’appareil. L’écran et l’historique varient selon la version et le fabricant ; ce n’est pas un journal complet des fichiers lus ou des données envoyées.
Service concerné — audit et historique à vérifier
- Où les trouver
- Dans l’outil d’administration ou les journaux du service concerné. Demander à son mainteneur où sont enregistrées les décisions d’autorisation et les opérations métier.
- Quoi relever
- Dans la console de gestion des appareils, si elle existe, vérifier installation, éditeur, version et politique autorisant l’application. Sur un appareil personnel, cette console et cet historique peuvent ne pas exister.
- Accès et prérequis
- Il n’existe ni fichier ni vocabulaire universels. Les champs proposés ici doivent être instrumentés s’ils manquent ; ne pas enregistrer mots de passe, jetons ou contenu privé intégral.
Si vous pensez être concerné
- Si vous craignez un proche, cherchez de l’aide depuis un appareil auquel il n’a pas accès.
- Préservez les éléments utiles avec un intervenant compétent avant de modifier une configuration susceptible de l’alerter.
- Dans un contexte professionnel, faites examiner applications, profils et comptes par le support habilité.
Pour qualifier votre situation et être orienté : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- Coalition Against Stalkerware — aide aux victimes — stopstalkerware.org
- MITRE ATT&CK Mobile — techniques — attack.mitre.org
- MITRE ATT&CK — Audio Capture — attack.mitre.org