Manipulation et diffusion
Particuliers et entreprisesHameçonnage ciblé
Spear phishing / Whaling
L’escroc utilise votre contexte pour rendre son message crédible.
Je pense être concerné : que faire ?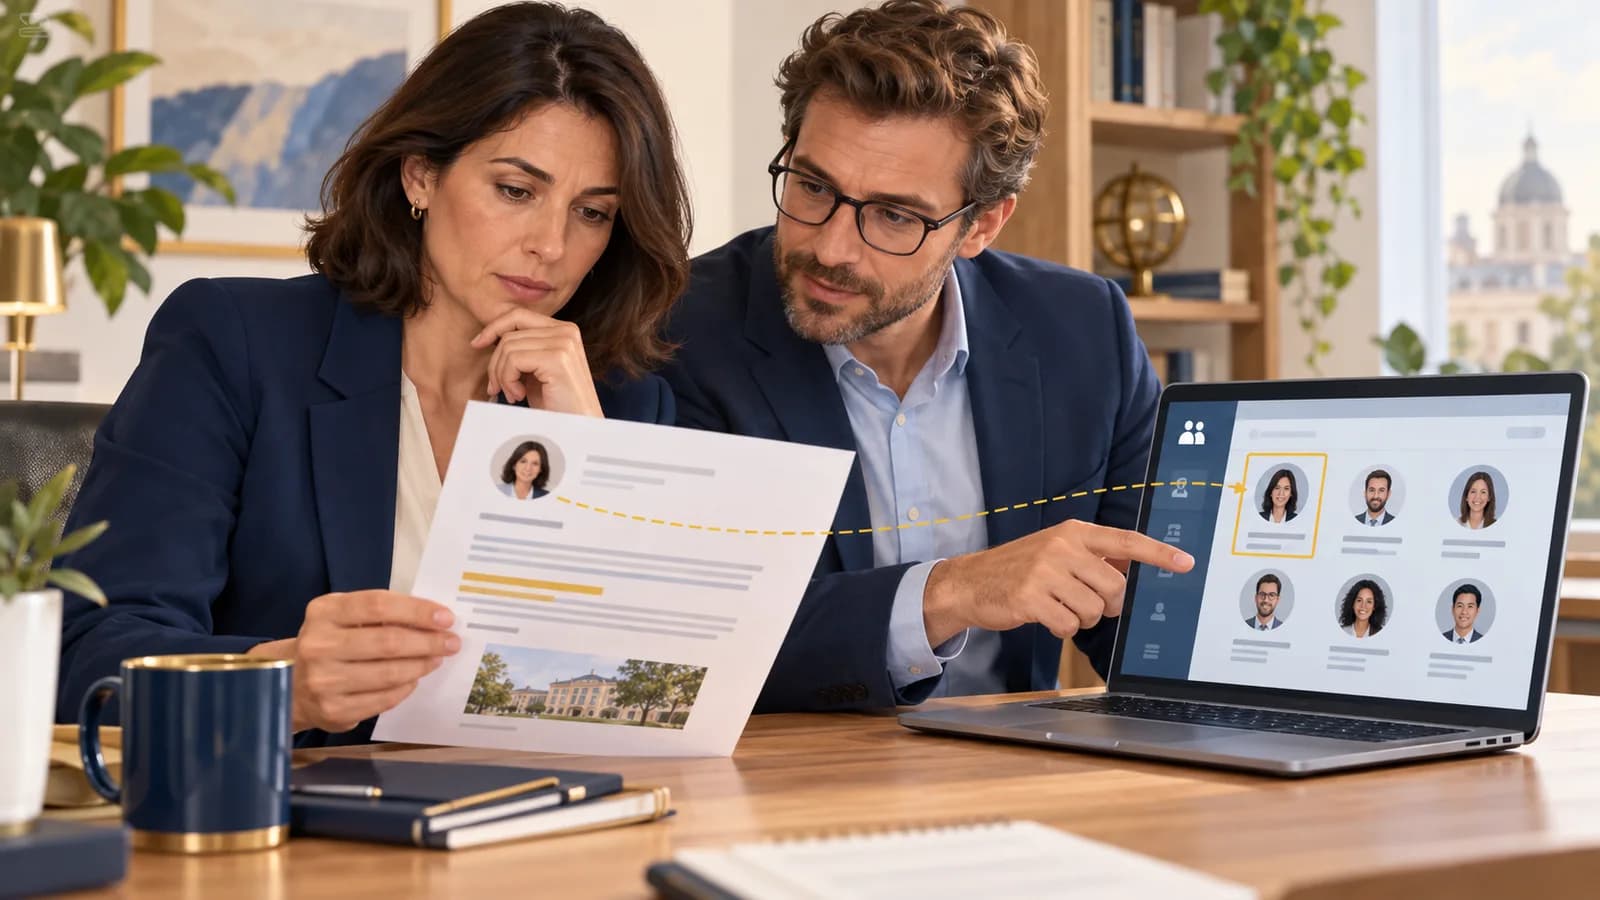
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
Votre association prépare un événement. Vous recevez un message au nom d’un partenaire, avec la bonne date, le nom du responsable et une allusion à une réunion récente. Le document joint semble être la convention attendue. L’escroc a pu trouver ces informations sur un site public ou dans des échanges volés. La précision du contexte vous incite à relâcher une vérification que vous auriez faite devant un message impersonnel.
Comment cela fonctionne
Dans un hameçonnage ciblé, l’escroc adapte son message à la personne qu’il veut tromper : salarié, bénévole, indépendant ou particulier. Lorsqu’il vise un dirigeant, on parle souvent de whaling. Il peut chercher à obtenir de l’argent, mais aussi un premier accès ou un document confidentiel. Connaître votre entourage ne prouve pas son identité. Vérifiez surtout ce qu’on vous demande, en particulier si la demande change une procédure, réclame un accès ou vous fait passer sur un autre moyen de communication.
- Une cible est étudiée
Le contexte rend le prétexte convaincant.
- Un échange inspire confiance
L’escroc imite une relation connue.
- Une action est demandée
L’escroc vous fait ouvrir un fichier ou autoriser une action inhabituelle.
Les signes qui doivent attirer l’attention
- Un échange très contextualisé contient soudain une pièce jointe ou un lien inattendu.
- Une procédure habituelle est remplacée par une exception présentée comme urgente.
- L’expéditeur refuse une vérification par téléphone ou par le canal déjà connu.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Même si le message cite le bon projet et les bons noms, vérifiez toute demande inhabituelle avec votre contact habituel, par un autre canal.
Si vous êtes responsable du service ou de l’organisation
Imposez une validation indépendante pour les changements de coordonnées bancaires et les nouveaux accès. Cette règle doit aussi s’appliquer aux messages des dirigeants et partenaires connus.
L’escroc peut trouver des détails exacts dans des sources publiques ou chez une autre victime. Ces détails rendent son histoire plausible sans prouver qui vous écrit.
À vous de décider
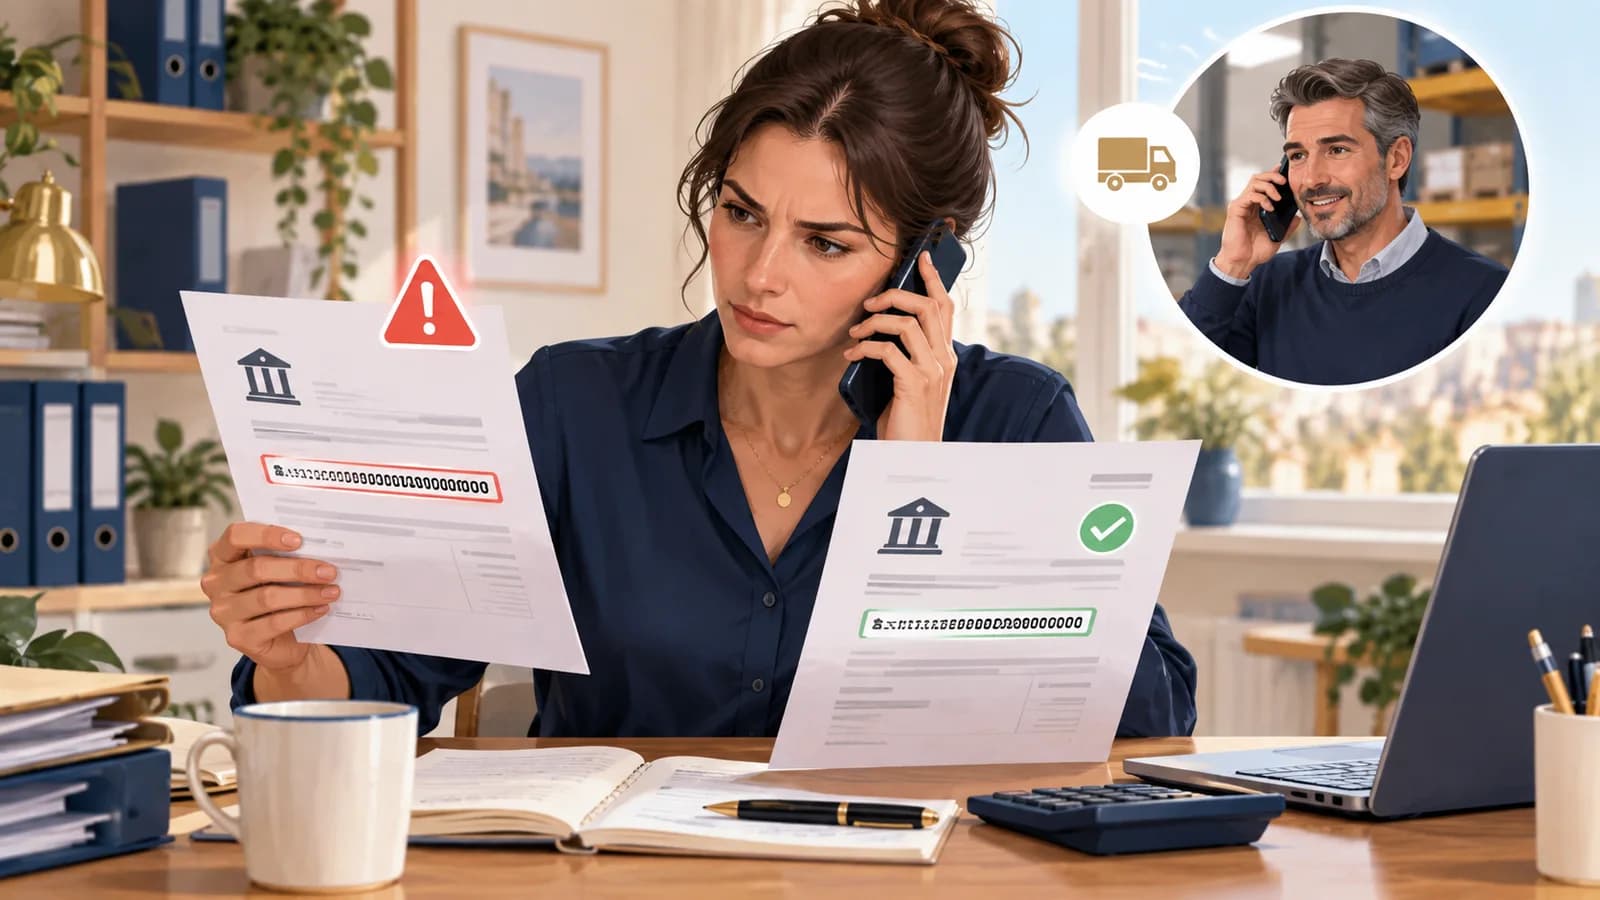
Le correspondant connaît le montant exact de votre facture. Est-ce une preuve que son nouveau RIB est fiable ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
Non. Le correspondant peut avoir lu un échange volé. Avant de changer le bénéficiaire du paiement, appelez le fournisseur au numéro que vous aviez déjà enregistré.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Ces cas réels montrent où ce mécanisme a été observé. Les années indiquent quand les faits ont eu lieu. Chaque notice précise la source qui les relie à un groupe ou à une campagne.
- àGroupePawn Storm
Noms et appellations : APT28 / Fancy Bear
Des messageries ciblées pour l’espionnage
Trend Micro décrit des campagnes qui cherchent à voler des identifiants, notamment dans des organisations de défense. Parmi les méthodes du groupe figurent les sites piégés et l’abus d’autorisations OAuth pour accéder aux comptes.
Ce qu’établit la source. Activités attribuées à Pawn Storm par Trend Micro. Le rapport récapitule plusieurs opérations et plusieurs méthodes ; elles ne constituent pas une seule chaîne d’attaque.
Consulter le rapport Probing Pawn Storm: Cyberespionage Campaign Through Scanning, Credential Phishing and MoreTrend Micro · Publié le
Cette sélection ne couvre pas tous les incidents. Plusieurs acteurs peuvent utiliser une même technique. Les exemples fictifs de la fiche ne décrivent les actions d’aucun de ces groupes.
Si vous pensez être concerné
- Conservez l’échange complet, y compris les messages précédents si une conversation a été détournée.
- Prévenez l’interlocuteur imité par un canal indépendant et le responsable de sécurité s’il s’agit du travail.
- Selon l’action réalisée, révoquez les accès accordés ou faites examiner le poste avant de reprendre les échanges.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Spearphishing Link — attack.mitre.org
- MITRE ATT&CK — Phishing — attack.mitre.org