Manipulation et diffusion
Particuliers et entreprisesPourriels et messages indésirables
Spam
Les messages non sollicités peuvent masquer des campagnes malveillantes.
Je pense être concerné : que faire ?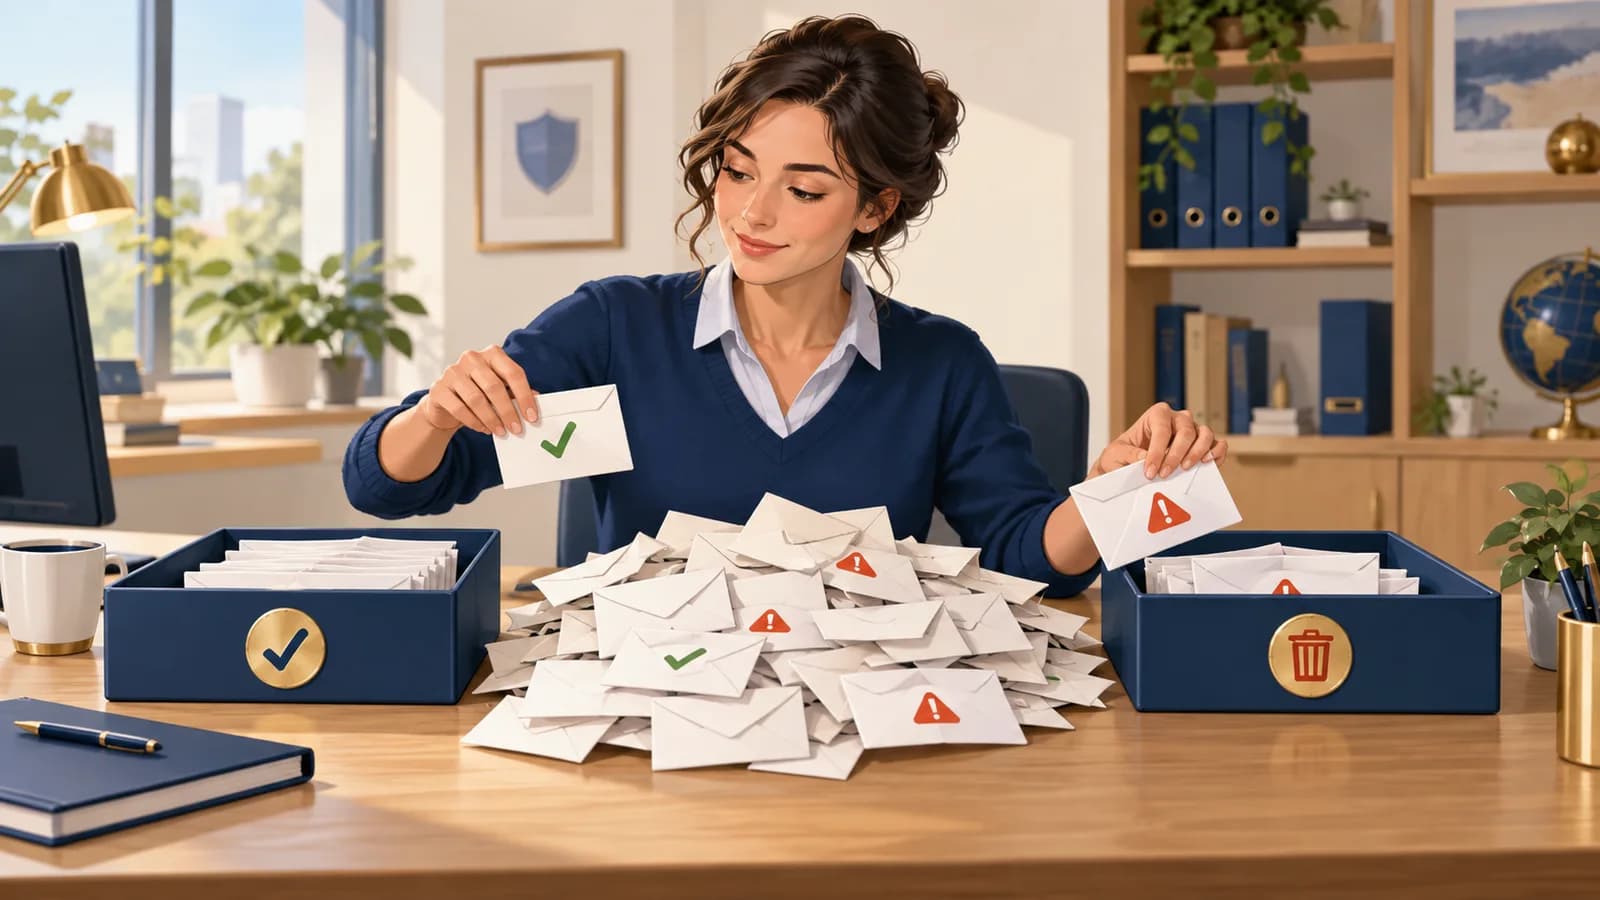
Comprendre et agir
À la fin de cette lecture, vous pourrez expliquer le piège et choisir une première réaction adaptée à votre rôle. Aucun prérequis informatique n’est nécessaire.
Une situation concrète
Votre boîte reçoit chaque jour des dizaines de messages commerciaux non demandés. Parmi eux, certains promettent un remboursement et d’autres imitent un service connu. Le volume rend les vrais messages plus difficiles à repérer et augmente la possibilité de cliquer machinalement.
Comment cela fonctionne
Le spam désigne les messages non sollicités, souvent envoyés en grand nombre. Tous ne sont pas des attaques : une publicité indésirable et un message qui vole un mot de passe sont deux situations différentes. Le spam peut toutefois diffuser du phishing, des arnaques ou des programmes malveillants. Une saturation de messages peut aussi détourner votre attention d’une alerte importante.
- Les messages affluent
Ils ne sont pas attendus.
- Le tri devient difficile
Une fraude ou une alerte peut se perdre.
- Une alerte peut passer inaperçue
Le flot masque parfois une connexion ou un paiement à vérifier.
Les signes qui doivent attirer l’attention
- Le nombre de messages augmente brutalement sans inscription volontaire.
- Un message indésirable demande des informations sensibles.
- Votre entourage reçoit des courriels que vous n’avez pas envoyés.
Ces signes invitent à vérifier la situation. Pris isolément, ils ne prouvent pas tous qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Utilisez le bouton « Indésirable ». Ne suivez les liens de désinscription que pour des expéditeurs identifiés. Lors d’un afflux soudain, cherchez aussi les alertes de paiement ou de compte.
Si vous êtes responsable du service ou de l’organisation
Surveillez les volumes reçus et envoyés. Une boîte qui émet des messages non prévus doit faire l’objet d’une vérification des sessions et applications autorisées.
Le spam n’est pas toujours malveillant. Il faut qualifier le contenu et les actions demandées plutôt que traiter tous les messages de la même façon.
À vous de décider
Des centaines de messages arrivent en dix minutes. Pourquoi chercher une alerte de sécurité au milieu ?
Choisissez votre réponse et expliquez pourquoi avant de lire la correction.
Voir la réponse expliquée
Ce flot peut masquer un achat ou une modification de compte. Ce n’est pas une preuve de fraude, mais il faut vérifier ces opérations en parallèle du filtrage.
Analyser un cas technique
Pour les personnes qui développent, administrent ou analysent les systèmes concernés. Commencez par « Comprendre et agir » si ces notions sont nouvelles pour vous.
Étude de cas fictive
Un afflux de messages masque une notification de fraude
La boîte reçoit plusieurs centaines de messages par minute depuis de nombreux domaines. Au milieu du flot figurent une modification d’adresse de livraison et une notification de paiement. L’envoi massif peut chercher à rendre ces alertes difficiles à voir pendant qu’une autre fraude se déroule.
Il faut donc traiter deux problèmes : rétablir l’usage de la messagerie et chercher les actions sensibles cachées dans le volume. Filtrer uniquement les messages répétitifs ne permet pas de savoir si un compte marchand ou bancaire a été détourné. Examiner la période juste avant l’afflux et les services liés à l’adresse.
Les envois peuvent provenir de formulaires d’inscription légitimes détournés. Ils ne partagent alors ni un expéditeur unique ni un contenu strictement identique. Une indisponibilité du prestataire ou une boucle de messagerie peut aussi provoquer une hausse brutale. Les domaines, types de messages et notifications métier aident à distinguer ces situations. Conserver les messages utiles avant un nettoyage massif, afin de ne pas supprimer les confirmations d’opérations à vérifier.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Messages nombreux
Sources multiples vers Passerelle mail
Trace diversité de domaines
- Action
Pic de livraison
Passerelle mail vers Boîte U7
Trace 840 puis 910 / minute
- Action
Notification critique
Services sensibles vers Passerelle mail
Trace O17 et P7
- Action
Priorisation de l’alerte
Passerelle mail vers Boîte U7
Trace signal conservé
- Action
Vérification directe
Boîte U7 vers Services sensibles
Trace sans lien du message
- Action sur place
Quarantaine du bruit
Passerelle mail
Trace revue possible
Comment repérer cette attaque
Indices à rechercher
Détecter les variations brutales de volume et de diversité des expéditeurs, puis rechercher les notifications de connexion, récupération, commande ou paiement noyées dans la même période.
Éléments à croiser
Aligner le début de la saturation de messagerie et les actions sensibles sur les comptes. Retrouver les notifications noyées sans supposer que tout message reçu pendant le flot est authentique.
Limites de l’interprétation
Un afflux de messages n’établit pas automatiquement une diversion ni une compromission. Le suivi Exchange prouve la livraison technique, pas que l’utilisateur a vu l’alerte.
Comment réagir
Préserver les messages critiques, limiter le bruit et vérifier directement les comptes de paiement, commerce et identité. Rechercher les actions masquées et traiter chacune selon sa preuve. Éviter une purge irréversible de toute la période avant qualification.
Vérifier la correction
Ces contrôles s’adressent à l’équipe responsable du système. Les simulations se préparent dans un environnement de test autorisé ; la lecture du cas ne nécessite aucune manipulation.
- Injecter un pic synthétique avec une notification critique et vérifier qu’elle reste accessible.
- Tester une reprise de file après panne pour mesurer les faux positifs.
- Contrôler que les mécanismes de récupération continuent à fonctionner pendant la quarantaine.
À vous de raisonner
Le filtrage a rétabli la boîte de réception. Quelle vérification reste prioritaire avant de clore l’incident ?
Formulez votre décision et l’élément qui la justifie avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Recherchez les notifications de paiement, de récupération ou de changement de commande dans la période, puis vérifiez ces opérations directement auprès des services. Le retour au volume normal ne dit rien de l’éventuelle fraude masquée. Conservez les messages utiles avant tout nettoyage.
Consulter les détails techniques
Pour aller plus loin après l’étude du cas : les extraits servent à s’exercer à la lecture des traces ; le guide de collecte aide les personnes qui disposent des outils et des accès nécessaires.
Lire les extraits commentés — reconstitution fictive
Ces extraits utilisent des valeurs fictives. Certains reprennent des champs documentés ; d’autres regroupent plusieurs sources dans un format pédagogique. Ce ne sont pas des exports bruts à retrouver tels quels dans vos outils. Commencez par les champs expliqués, puis retrouvez-les dans les extraits.
deliveries- Comptage regroupé sur une période dans l’exemple ; conserver le périmètre et les messages sources pour éviter les doubles comptes.
payment- Notification à vérifier sur le service de paiement, pas preuve suffisante d’un débit.
Volume et événement critique
JournalLe signal critique n’est pas l’un des messages promotionnels ; il est conservé séparément.
mailbox=U7 baseline_median_per_min=1
10:00 deliveries=2 unique_sender_domains=2
10:01 deliveries=840 unique_sender_domains=670
10:02 deliveries=910 unique_sender_domains=720
10:02 notification source=shop.example event=delivery_address_changed order=O17
10:03 notification source=bank.example event=payment_authorized ref=P7
Préparer une collecte dans votre environnement
Choisissez les sources qui correspondent à vos outils et à votre périmètre d’intervention. Cette liste n’est pas un équipement requis pour comprendre la fiche. Vérifiez que les journaux nécessaires étaient activés pendant la période étudiée. Conservez l’export original, son fuseau horaire et sa provenance dans un espace à accès restreint ; travaillez sur une copie expurgée des secrets.
Exchange Online — suivi des messages
- Où les trouver
- Centre d’administration Exchange → Mail flow → Message trace. Rechercher expéditeur, destinataire et période ; rapprocher les résultats du Message-ID de l’original conservé au format EML.
- Quoi relever
- Compter les messages par destinataire et période, puis chercher les notifications de sécurité ou d’achat au milieu du flot. Conserver Message-ID, expéditeur, heure et résultat de livraison.
- Accès et prérequis
- Droits Exchange adaptés. Le suivi indique le traitement et la livraison, pas la lecture humaine ni le clic. Les en-têtes complets se récupèrent aussi depuis le message d’origine.
Service concerné — audit et historique à vérifier
- Où les trouver
- Dans l’outil d’administration ou les journaux du service concerné. Demander à son mainteneur où sont enregistrées les décisions d’autorisation et les opérations métier.
- Quoi relever
- Sur les comptes commerciaux ou financiers concernés, vérifier les changements d’adresse, commandes et opérations indiqués par les notifications. Le courriel doit être confronté à l’historique officiel du service.
- Accès et prérequis
- Il n’existe ni fichier ni vocabulaire universels. Les champs proposés ici doivent être instrumentés s’ils manquent ; ne pas enregistrer mots de passe, jetons ou contenu privé intégral.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Des faits réels pour situer ce mécanisme. Les années sont celles des faits ; chaque notice précise qui établit le lien avec le groupe ou la campagne.
- CampagneTA571 et ClearFake
La fausse réparation devient le déclencheur
De faux messages d’erreur incitent l’utilisateur à effectuer une manipulation présentée comme réparatrice. Proofpoint observe cette méthode chez TA571 dès mars 2024 et chez ClearFake en avril, avec livraison de logiciels malveillants et d’outils de prise en main à distance.
Ce qu’établit la source. Deux ensembles d’activité distincts observés par Proofpoint. Le rapprochement porte sur la technique ClickFix et ne signifie pas qu’ils forment le même groupe.
Consulter le rapport Clipboard to Compromise: PowerShell Script Self-PwnProofpoint · Publié le
Sélection de cas documentés, non exhaustive. Une technique peut être utilisée par de nombreux acteurs. Les cas fictifs de la fiche ne sont attribués à aucun de ces groupes.
Si vous pensez être concerné
- Recherchez les alertes de paiement ou de sécurité si une vague inhabituelle masque la boîte.
- Si votre compte envoie des messages, examinez sessions, règles et applications autorisées.
- Pour les messages frauduleux, conservez les éléments utiles au signalement avant suppression.
Pour qualifier votre situation et être orienté : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- Cybermalveillance — spam électronique, que faire ? — cybermalveillance.gouv.fr
- MITRE ATT&CK — Email Bombing — attack.mitre.org
- RFC 8058 — désinscription en un clic — www.rfc-editor.org