Comptes et authentification
Particuliers et entreprisesDétournement de carte SIM
SIM swapping
Votre ligne mobile est transférée pour intercepter vos appels et messages.
Je pense être concerné : que faire ?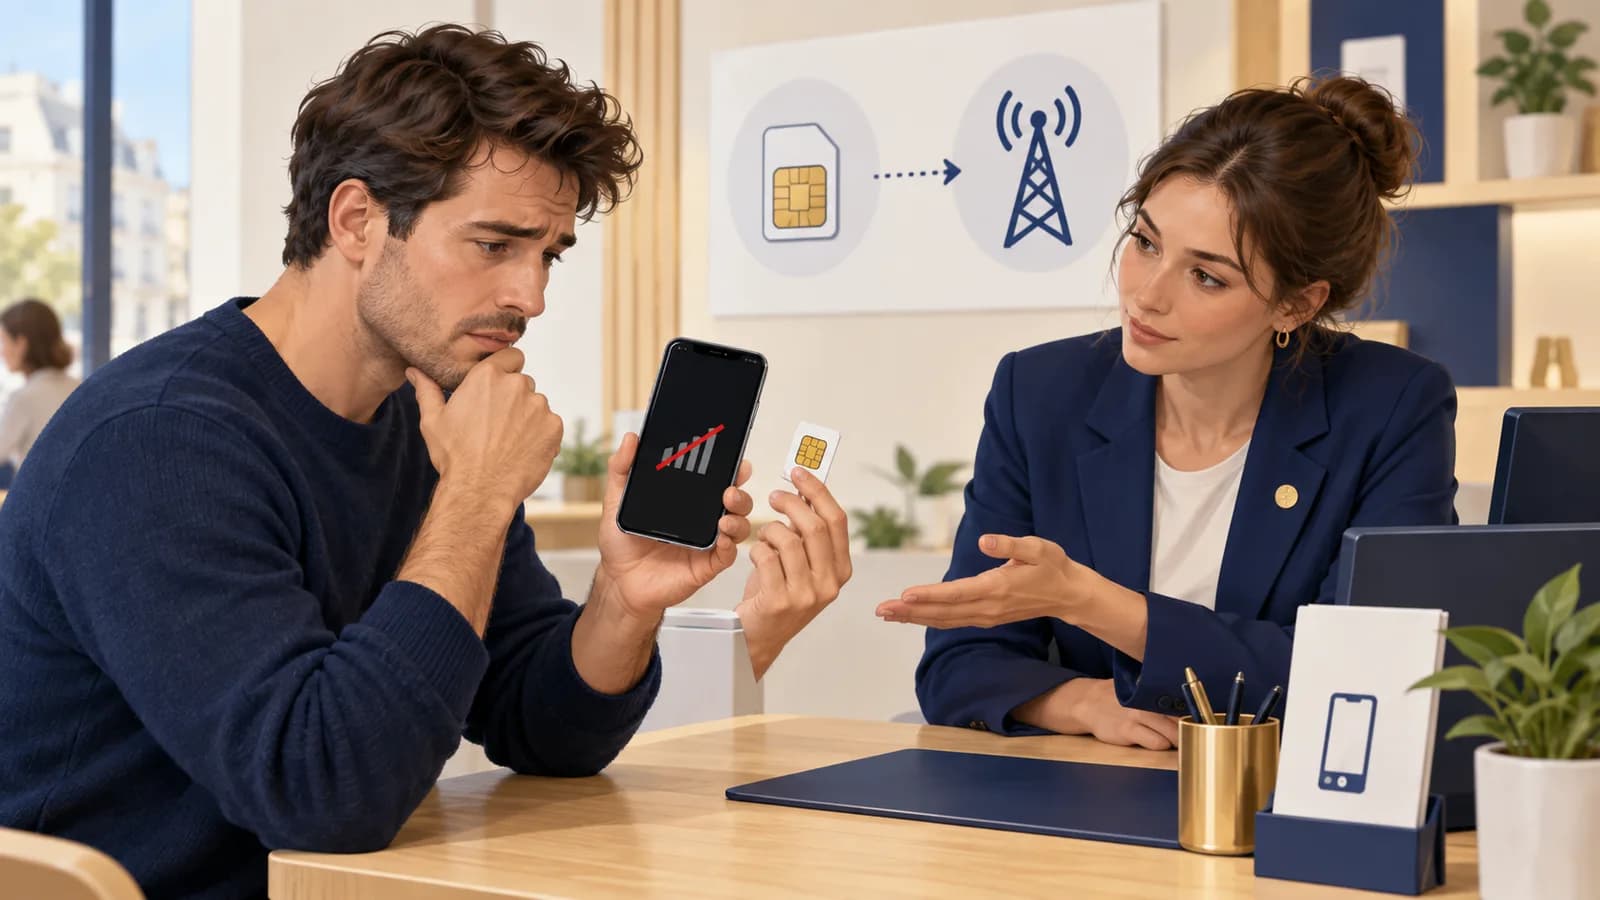
Comprendre et agir
À la fin de cette lecture, vous pourrez expliquer le piège et choisir une première réaction adaptée à votre rôle. Aucun prérequis informatique n’est nécessaire.
Une situation concrète
Votre téléphone perd soudain le réseau sans raison apparente. Pendant ce temps, un tiers a fait transférer votre numéro vers une autre carte SIM ou un autre profil. Il tente de recevoir les messages utilisés pour récupérer des comptes. Une panne reste possible, mais une perte de réseau associée à des alertes de compte doit être vérifiée rapidement.
Comment cela fonctionne
Le SIM swapping détourne la ligne mobile, souvent en trompant une procédure d’opérateur ou en compromettant un compte client. Il diffère de l’usurpation du numéro affiché lors d’un appel. Le risque est particulièrement important lorsque le numéro suffit à recevoir un code de récupération. Protéger le compte opérateur et diversifier les moyens de récupération réduit cette dépendance.
- La ligne est transférée
Un changement est obtenu frauduleusement.
- Les nouveaux messages arrivent ailleurs
Des codes peuvent être interceptés.
- Les comptes sont visés
La récupération par téléphone devient vulnérable.
Les signes qui doivent attirer l’attention
- Perte inexpliquée du réseau accompagnée d’un message de changement de SIM.
- Notifications de récupération ou de connexion à plusieurs comptes.
- Modification inconnue du compte client de l’opérateur.
Ces signes invitent à vérifier la situation. Pris isolément, ils ne prouvent pas tous qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Protégez votre compte opérateur et gardez un moyen de récupération indépendant du téléphone. Une perte de réseau accompagnée d’alertes de compte justifie un contact rapide avec l’opérateur.
Si vous êtes responsable du service ou de l’organisation
Évitez de faire reposer la récupération des comptes sensibles sur le seul SMS. Prévoyez une vérification renforcée avant l’ajout d’un facteur après une perte de téléphone.
Une bonne sécurité du téléphone ne suffit pas si la procédure de transfert de ligne est détournée chez l’opérateur.
À vous de décider
L’opérateur vous rend votre ligne. Les comptes ouverts par l’escroc sont-ils automatiquement déconnectés ?
Choisissez votre réponse et expliquez pourquoi avant de lire la correction.
Voir la réponse expliquée
Non. Récupérer le numéro n’invalide pas les sessions créées sur les autres services. Vérifiez leurs accès, leurs moyens de récupération et les opérations effectuées.
Analyser un cas technique
Pour les personnes qui développent, administrent ou analysent les systèmes concernés. Commencez par « Comprendre et agir » si ces notions sont nouvelles pour vous.
Étude de cas fictive
Le remplacement d’une SIM permet de recevoir les codes du titulaire
L’événement opérateur O17 signale un remplacement de SIM. Peu après, le service envoie le code de récupération R8, ouvre la session S3 et ajoute le bénéficiaire B2. La chronologie est cohérente avec un détournement de la ligne ; il faut toutefois confirmer avec l’opérateur que le remplacement était frauduleux.
Un remplacement de SIM et une portabilité sont deux opérations différentes. Ici, aucune portabilité n’est indiquée. La perte soudaine de réseau peut aider à dater l’incident, mais une panne ou un téléphone défectueux donne le même symptôme. Les éléments utiles sont l’heure d’activation, le canal de demande et les contrôles réalisés par l’opérateur.
Le risque vient ensuite des services qui utilisent le numéro comme moyen de récupération ou second facteur. Réactiver la ligne ne ferme pas une session déjà ouverte ailleurs. Il faut inventorier les comptes concernés, retirer leurs sessions inconnues et contrôler les changements de bénéficiaire, d’adresse ou de récupération. Lorsque c’est possible, remplacer le SMS par une méthode indépendante de la ligne.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Support SIM remplacé
Opérateur vers Canal SMS
Trace dossier O17
- Action
Envoi du challenge R8
Service d’identité vers Canal SMS
Trace destination masquée
- Réponse
Validation du challenge
Canal SMS vers Service d’identité
Trace R8 success
- Action
Session S3 créée
Service d’identité vers Service métier
Trace identifiant de session
- Action sur place
Bénéficiaire B2 ajouté
Service métier
Trace audit métier
- Action sur place
Vérification de portabilité
Opérateur
Trace opération absente
- Refus / blocage
Révocation et vérification
Service d’identité vers Service métier
Trace ancien accès refusé
Comment repérer cette attaque
Indices à rechercher
Repérer une perte de service mobile accompagnée d’un changement de SIM ou d’une portabilité non reconnus, puis des récupérations de comptes par SMS ou des opérations sensibles inhabituelles.
Éléments à croiser
Comparer trois chronologies distinctes : changement confirmé par l’opérateur, récupération du compte, puis opération sensible. Documenter les fuseaux horaires et demander les justificatifs de l’opération au service concerné.
Limites de l’interprétation
Une panne mobile ne démontre pas un remplacement de SIM. Le scénario ne doit pas confondre remplacement de carte et portabilité du numéro ; leur confirmation appartient à l’opérateur.
Comment réagir
Contacter l’opérateur par une voie vérifiée pour sécuriser l’abonnement, puis révoquer les sessions et revoir les coordonnées de récupération des comptes concernés. Traiter les opérations financières avec leur établissement à partir des références exactes. La remise en service de la SIM n’est qu’une étape de la clôture.
Vérifier la correction
Ces contrôles s’adressent à l’équipe responsable du système. Les simulations se préparent dans un environnement de test autorisé ; la lecture du cas ne nécessite aucune manipulation.
- Vérifier la distinction documentaire entre remplacement SIM et portabilité.
- Tester qu’une récupération SMS ne permet pas d’ajouter immédiatement un facteur sans contrôle adapté au risque.
- Valider la révocation des sessions antérieures au rétablissement de la ligne.
À vous de raisonner
L’opérateur a rétabli la ligne. Pourquoi faut-il encore vérifier les comptes qui utilisent ce numéro ?
Formulez votre décision et l’élément qui la justifie avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Des codes ont pu permettre d’ouvrir des sessions ou de modifier des bénéficiaires pendant le détournement. Rétablir la ligne ne ferme pas ces accès. Vérifiez la période avec l’opérateur, les récupérations de comptes et les changements sensibles, puis retirez les accès inconnus.
Consulter les détails techniques
Pour aller plus loin après l’étude du cas : les extraits servent à s’exercer à la lecture des traces ; le guide de collecte aide les personnes qui disposent des outils et des accès nécessaires.
Lire les extraits commentés — reconstitution fictive
Ces extraits utilisent des valeurs fictives. Certains reprennent des champs documentés ; d’autres regroupent plusieurs sources dans un format pédagogique. Ce ne sont pas des exports bruts à retrouver tels quels dans vos outils. Commencez par les champs expliqués, puis retrouvez-les dans les extraits.
opérateur- Information provenant d’une confirmation de l’opérateur dans ce cas reconstitué, pas d’un journal Entra ou du téléphone.
beneficiary- Ajout de bénéficiaire confirmé par le service financier ; il ne figure pas dans les journaux d’identité.
Chronologie consolidée
JournalExemple synthétique ; « confirmé opérateur » désigne une pièce effectivement reçue, pas une déduction depuis le téléphone.
09:12 opérateur  dossier O17 : remplacement SIM confirmé
09:14 titulaire  perte de service déclarée ; horloge non vérifiée
09:16 identité  recovery=SMS request=R8 destination=mobile_masqué
09:17 identité  recovery=R8 result=success session=S3
09:20 service   session=S3 beneficiary_added=B2
09:25 opérateur  portabilité sortante : aucune dans la période
Préparer une collecte dans votre environnement
Choisissez les sources qui correspondent à vos outils et à votre périmètre d’intervention. Cette liste n’est pas un équipement requis pour comprendre la fiche. Vérifiez que les journaux nécessaires étaient activés pendant la période étudiée. Conservez l’export original, son fuseau horaire et sa provenance dans un espace à accès restreint ; travaillez sur une copie expurgée des secrets.
Service concerné — audit et historique à vérifier
- Où les trouver
- Dans l’outil d’administration ou les journaux du service concerné. Demander à son mainteneur où sont enregistrées les décisions d’autorisation et les opérations métier.
- Quoi relever
- Auprès de l’opérateur mobile, demander via le titulaire les heures de remplacement/activation de SIM ou eSIM, l’existence d’une portabilité et une référence de dossier. Ce sont des pièces opérateur, pas un fichier de logs accessible au client.
- Accès et prérequis
- Il n’existe ni fichier ni vocabulaire universels. Les champs proposés ici doivent être instrumentés s’ils manquent ; ne pas enregistrer mots de passe, jetons ou contenu privé intégral.
Microsoft Entra ID — Sign-in logs
- Où les trouver
- Centre d’administration Entra → Entra ID → Monitoring & health → Sign-in logs. Examiner séparément les connexions interactives, non interactives et celles des applications si elles sont concernées.
- Quoi relever
- Si le compte utilise Entra, chercher une authentification ou récupération par SMS autour de la perte de réseau. Pour une banque ou un autre service, demander l’historique équivalent à son support.
- Accès et prérequis
- Rôle de lecture adapté, par exemple Reports Reader. Vérifier la période conservée et les exports disponibles ; une session applicative n’engendre pas nécessairement une nouvelle connexion Entra.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Des faits réels pour situer ce mécanisme. Les années sont celles des faits ; chaque notice précise qui établit le lien avec le groupe ou la campagne.
- GroupeLAPSUS$
Repères de nommage : DEV-0537 ; Strawberry Tempest depuis 2023 chez Microsoft
Acheter des accès et détourner l’assistance
Microsoft décrit des appels aux services d’assistance, des sollicitations MFA répétées et le recrutement rémunéré de salariés ou de prestataires. Des accès légitimes servent ensuite au vol de données et à l’extorsion.
Ce qu’établit la source. Attribution de Microsoft fondée sur ses investigations. Le modèle décrit est l’extorsion et la destruction, sans déploiement de rançongiciel observé dans ce rapport.
Consulter le rapport DEV-0537 criminal actor targeting organizations for data exfiltration and destructionMicrosoft · Publié le
- àGroupeScattered Spider / Octo Tempest
Le support et les identités comme portes d’entrée
Des attaquants usurpent des interlocuteurs de confiance, appellent l’assistance et détournent des numéros de téléphone. Ils combinent hameçonnage, interception de connexions et pression sur les validations MFA pour prendre le contrôle de comptes.
Ce qu’établit la source. Microsoft décrit Octo Tempest comme un périmètre recoupant Scattered Spider, 0ktapus et UNC3944. Ces noms de suivi ne sont pas nécessairement des synonymes exacts.
Consulter le rapport Octo Tempest crosses boundaries to facilitate extortion, encryption, and destructionMicrosoft · Publié le
Sélection de cas documentés, non exhaustive. Une technique peut être utilisée par de nombreux acteurs. Les cas fictifs de la fiche ne sont attribués à aucun de ces groupes.
Si vous pensez être concerné
- Contactez immédiatement l’opérateur depuis un autre moyen de communication.
- Depuis un appareil fiable, protégez la messagerie et les comptes sensibles, puis révoquez les sessions inconnues.
- Prévenez la banque et le support professionnel si des validations ont pu être interceptées.
Pour qualifier votre situation et être orienté : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — SIM Card Swap — attack.mitre.org
- OWASP — Multifactor Authentication — cheatsheetseries.owasp.org
- ENISA — SIM swapping — www.enisa.europa.eu
- OWASP — authentification — cheatsheetseries.owasp.org