Réseaux et infrastructures
Particuliers et entreprisesFaux point d’accès Wi-Fi
Evil twin
Un réseau imite un accès Wi-Fi connu pour attirer les connexions.
Je pense être concerné : que faire ?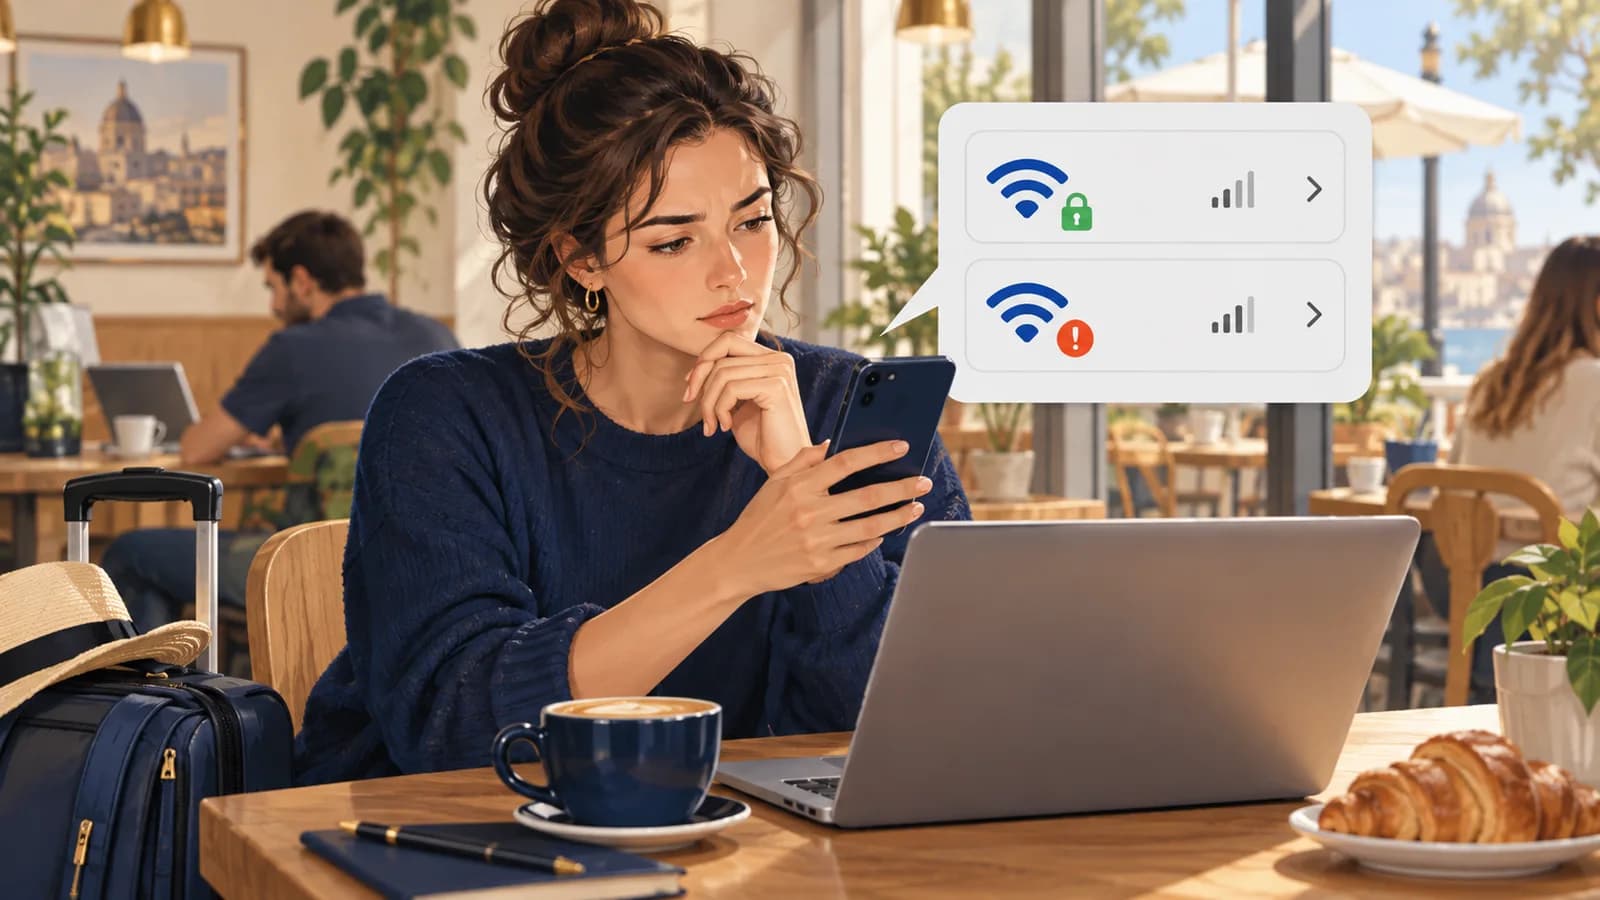
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
Un point Wi-Fi porte le même nom que celui du café. Une personne s’y connecte, puis voit une page demandant une connexion à sa messagerie pour obtenir Internet. Le nom familier du réseau ne prouve pas qu’il appartient au café.
Comment cela fonctionne
Un evil twin est un faux point d’accès Wi-Fi qui imite un réseau que vous vous attendez à trouver. Il cherche à attirer votre appareil pour observer certains échanges, rediriger votre navigation ou afficher une fausse page d’accueil du réseau. Il ne supprime pas automatiquement le chiffrement des sites : une connexion HTTPS dont l’identité est correctement vérifiée reste protégée.
- Un Wi-Fi imite un réseau connu
Même nom ou présentation rassurante.
- L’appareil s’y connecte
Le trafic passe par l’infrastructure adverse.
- Un piège est présenté
Faux portail ou tentative d’interception.
Les signes qui doivent attirer l’attention
- Plusieurs réseaux de même nom ont des comportements différents.
- Un portail demande le mot de passe d’un service sans lien avec le Wi-Fi.
- Le réseau provoque des alertes de certificat ou installations inhabituelles.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Un nom de Wi-Fi peut être copié. Ne donnez jamais votre mot de passe de messagerie au portail du réseau ; pour une opération sensible, utilisez votre connexion mobile si vous avez un doute.
Si vous êtes responsable du service ou de l’organisation
Configurez la vérification du serveur d’authentification Wi-Fi sur les appareils gérés. Indiquez aux visiteurs le parcours normal de connexion et les données qu’il demande réellement.
Le nom du Wi-Fi n’est pas une preuve d’identité du point d’accès.
À vous de décider
Le faux réseau copie exactement le nom du café. Cette copie suffit-elle à déchiffrer tous les sites HTTPS ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
Non. Copier le nom attire les appareils, sans supprimer automatiquement HTTPS. En revanche, un faux portail peut vous demander vos identifiants et les recueillir si vous les saisissez.
Analyser un cas technique
Ce cas s’adresse aux personnes qui développent, administrent ou analysent ces systèmes. Si vous découvrez le sujet, commencez par « Comprendre et agir ».
Étude de cas fictive
Un faux point d’accès reprend le nom du réseau Wi-Fi habituel
Deux réseaux peuvent porter le même nom, ou SSID, sans appartenir à la même organisation : ce nom se copie facilement. Un BSSID inconnu est un indice pour repérer un point d’accès, mais il peut aussi être imité. De plus, un réseau légitime utilise souvent plusieurs BSSID.
Dans l’exemple, le poste rencontre un certificat EAP non approuvé, l’utilisateur passe outre l’avertissement et reçoit une adresse sur un réseau inattendu. C’est l’ensemble qui pose problème. Sur un réseau d’entreprise, le profil Wi-Fi doit vérifier le certificat du serveur d’authentification et les noms attendus. Demander à l’utilisateur de décider à chaque connexion fragilise ce contrôle.
Être connecté au faux réseau ne signifie pas que tout le trafic HTTPS a été déchiffré. Il faut distinguer les identifiants éventuellement recueillis pendant l’authentification, un faux portail qui demande un secret et les connexions applicatives encore protégées par TLS. Le bilan dépend des actions du poste et des avertissements acceptés.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Annonce du SSID
Borne observée vers Terminal C7
Trace radio et sécurité
- Action
Association
Terminal C7 vers Borne observée
Trace BSSID observé
- Action
Échange EAP
Borne observée vers Serveur EAP
Trace méthode choisie
- Réponse
Certificat du serveur
Serveur EAP vers Terminal C7
Trace résultat de validation
- Action sur place
Exception utilisateur
Terminal C7
Trace override=true
- Action
Configuration réseau
Terminal C7 vers Réseau obtenu
Trace passerelle inattendue
- Refus / blocage
Profil corrigé : refus
Terminal C7 vers Serveur EAP
Trace certificat non autorisé
Comment repérer cette attaque
Indices à rechercher
Repérer les points d’accès absents de l’inventaire, les erreurs EAP, les exceptions de certificat acceptées et les paramètres DHCP ou formulaires d’authentification inhabituels.
Quelles informations comparer
Comparer le nom visible du réseau à l’identité de la borne, au certificat d’authentification attendu et aux adresses passerelle/DNS reçues. Deux bornes partageant un SSID ne sont pas nécessairement administrées par la même organisation.
Ce que ces indices ne permettent pas de conclure
Un BSSID inconnu peut provenir d’un ajout de borne légitime, et il peut être usurpé. Une erreur de certificat n’est pas une preuve suffisante ; elle doit être confrontée à la configuration approuvée.
Comment réagir
Faire quitter le réseau suspect aux terminaux concernés, préserver leurs profils et corriger la validation du serveur. Révoquer ou renouveler les identifiants dont l’exposition est plausible selon la méthode utilisée. Confier l’identification physique et radio au personnel autorisé.
Vérifier la correction
L’équipe responsable du système peut utiliser ces contrôles dans un environnement de test autorisé. Vous pouvez lire et comprendre le cas sans effectuer ces manipulations.
- Tester qu’un serveur EAP présentant un certificat non autorisé est refusé sans contournement utilisateur.
- Vérifier le comportement d’autojoin et le réseau réellement utilisé après reconnexion.
- Confirmer qu’une borne officielle récemment ajoutée peut être intégrée à l’inventaire sans exception globale.
À vous de raisonner
Un poste a rejoint un faux Wi-Fi portant le nom habituel. Peut-on en déduire que toutes ses connexions HTTPS ont été déchiffrées ?
Quelle décision prendriez-vous, et sur quel indice vous appuieriez-vous ? Répondez avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Non. Examinez séparément l’authentification Wi-Fi, les éventuels faux portails et les avertissements de certificat acceptés. HTTPS peut encore protéger les échanges applicatifs. Le nom du réseau ne prouve pas son identité ; le bilan dépend des protections et des actions réellement observées.
Consulter les détails techniques
Les extraits permettent de s’exercer à lire les traces du cas. Si vous disposez des outils et des accès nécessaires, le guide de collecte vous aide aussi à rechercher ces informations.
Lire les extraits commentés (reconstitution fictive)
Ces extraits contiennent des valeurs fictives. Certains champs correspondent à ceux des outils documentés ; d’autres réunissent plusieurs sources pour faciliter l’explication. Vos propres exports pourront donc avoir une autre forme. Lisez d’abord les explications des champs, puis repérez-les dans les extraits.
user_override- Acceptation d’un avertissement dans le cas, qui exige une observation du poste ou un témoignage ; elle n’est pas forcément enregistrée par le contrôleur Wi-Fi.
Association et validation EAP
JournalÉvénements synthétiques normalisés ; les identifiants radio sont fictifs.
client=C7 ssid=Entreprise bssid=02:00:00:00:00:17 security=EAP
supplicant=C7 server_cert=untrusted server_name=radius-other.example
supplicant=C7 user_override=true result=connected
controller inventory bssid=02:00:00:00:00:17 found=false
dhcp=C7 gateway=10.99.0.1 dns=10.99.0.1 expected_vlan=20
Préparer une collecte dans votre environnement
Utilisez les sources disponibles dans vos outils et auxquelles vous êtes autorisé à accéder. Vous pouvez comprendre la fiche sans posséder ces outils. Vérifiez que les journaux étaient activés pendant la période étudiée. Gardez l’export original avec son fuseau horaire et sa provenance dans un espace à accès restreint. Pour l’analyse, travaillez sur une copie dont vous avez retiré les secrets.
Windows — WLAN-AutoConfig/Operational
- Où les trouver
- Observateur d’événements → Journaux des applications et des services → Microsoft → Windows → WLAN-AutoConfig → Operational. Compléter par les événements du contrôleur Wi-Fi de l’organisation.
- Quoi relever
- Relever profil/SSID, heures de connexion et déconnexion, méthode d’authentification et erreurs. Rapprocher le BSSID de la borne avec l’inventaire du contrôleur quand ces données sont disponibles.
- Accès et prérequis
- Accès au poste et aux journaux de connexion conservés. Une observation actuelle du réseau ne prouve pas à quelle borne le poste était connecté hier.
Service concerné — audit et historique à vérifier
- Où les trouver
- Dans l’outil d’administration ou les journaux du service concerné. Demander à son mainteneur où sont enregistrées les décisions d’autorisation et les opérations métier.
- Quoi relever
- Sur le serveur RADIUS, si un Wi-Fi d’entreprise l’utilise, demander le résultat EAP et la borne ayant relayé l’authentification. Conserver aussi les observations de certificat et de configuration DHCP du poste.
- Accès et prérequis
- Il n’existe ni fichier ni vocabulaire universels. Les champs proposés ici doivent être instrumentés s’ils manquent ; ne pas enregistrer mots de passe, jetons ou contenu privé intégral.
Si vous pensez être concerné
- Déconnectez-vous du réseau suspect et oubliez son profil.
- Si des identifiants ont été saisis, sécurisez le compte depuis un réseau fiable.
- Prévenez le responsable du lieu ou du réseau.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Evil Twin — attack.mitre.org
- Microsoft — paramètres des profils EAP — learn.microsoft.com