Manipulation et diffusion
Particuliers et entreprisesHameçonnage par SMS
Smishing
Un SMS imite un service pour vous conduire vers un piège.
Je pense être concerné : que faire ?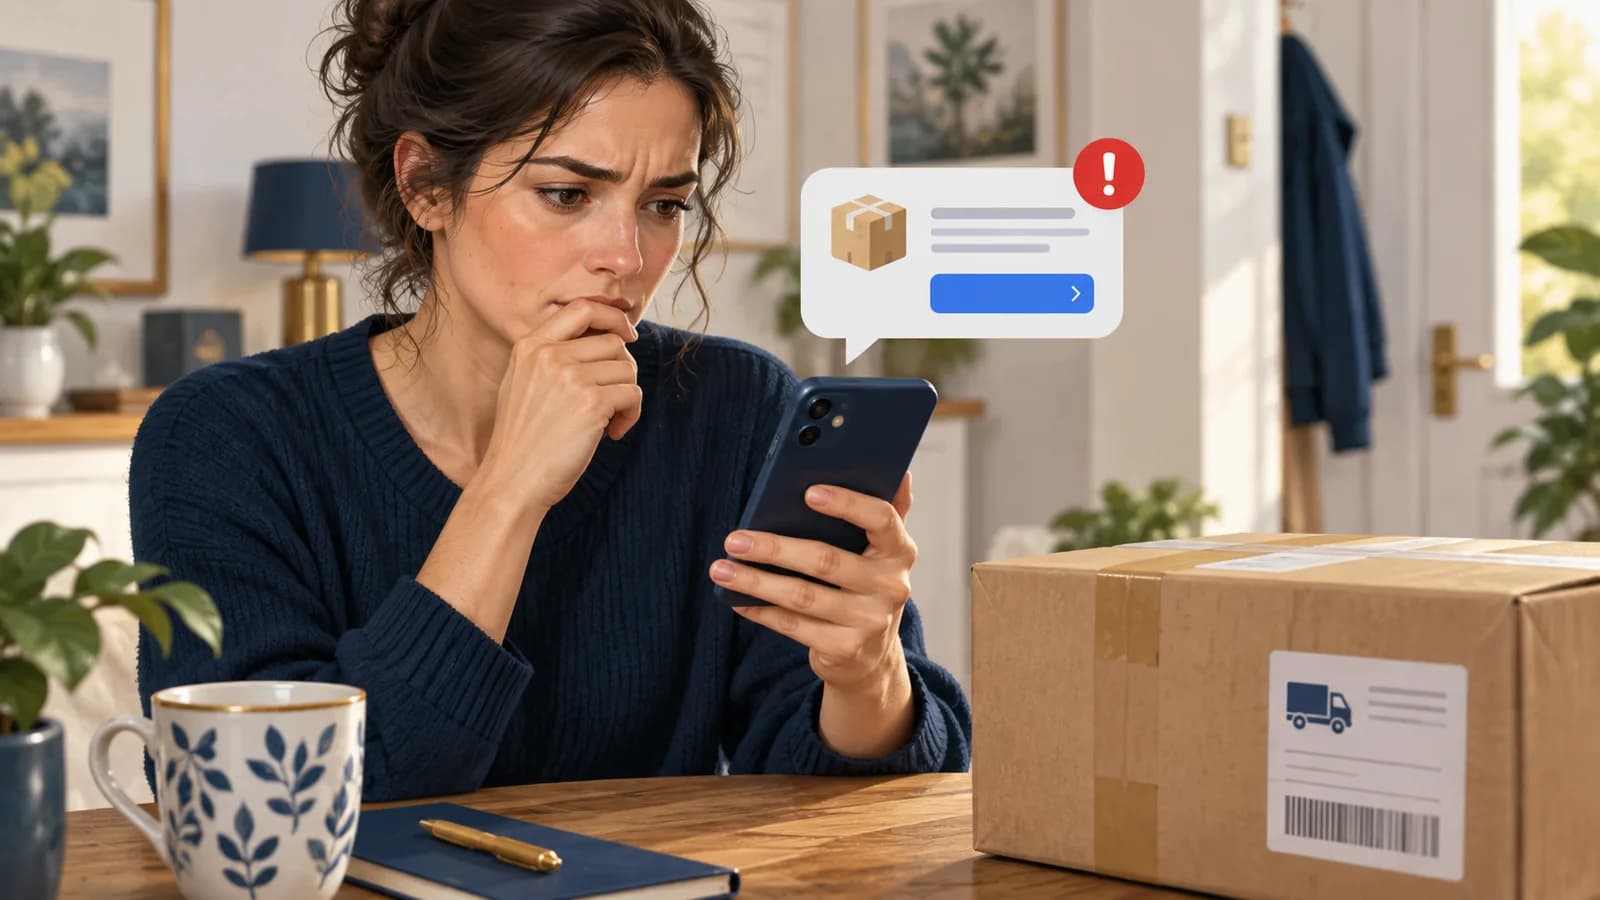
Comprendre et agir
Découvrez le piège à partir d’un exemple, puis les gestes que vous pouvez faire. Vous pouvez suivre cette lecture sans connaissances en informatique.
Une situation concrète
Votre téléphone reçoit un SMS signalant un colis bloqué, une carte Vitale à mettre à jour ou une amende urgente. Le petit écran affiche surtout le nom du service et un lien court. Vous pouvez être tenté d’agir entre deux activités. La page ouverte demande alors des coordonnées bancaires ou un accès à votre compte, sans que le service réel soit à l’origine de la demande.
Comment cela fonctionne
Le smishing est un hameçonnage par SMS. Le message présente une demande plausible et vous pousse à agir vite. Selon le système d’envoi utilisé, il peut même se glisser dans une conversation portant un nom connu. Sa place dans votre téléphone ne garantit donc pas son origine. Ouvrez directement l’application du service pour vérifier. Le lien peut conduire à une fraude bancaire, au vol de vos identifiants ou, dans certains cas, à l’installation d’une application.
- Un SMS attire l’attention
Le prétexte évoque une démarche courante.
- Un lien ouvre une fausse page
Le domaine réel peut être peu visible.
- Une information est récupérée
La fraude se poursuit parfois par téléphone.
Les signes qui doivent attirer l’attention
- Un SMS non attendu exige un petit paiement ou une mise à jour immédiate.
- Le lien est raccourci ou utilise un domaine différent de celui du service.
- La page demande d’installer une application en dehors du parcours habituel.
Si vous remarquez l’un de ces signes, vérifiez la situation. Un indice isolé ne suffit pas à prouver qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Pour un colis, une amende ou une démarche, ouvrez l’application ou le site officiel par vous-même. N’installez rien à partir du SMS.
Si vous êtes responsable du service ou de l’organisation
Donnez aux équipes un moyen de signaler les SMS reçus sur les téléphones professionnels. Le support doit aussi savoir traiter un compte de travail exposé depuis un téléphone personnel.
Un numéro court ou un nom connu à côté du SMS ne suffit pas à vérifier qui l’a envoyé.
À vous de décider
Le SMS apparaît dans le fil de votre transporteur habituel. Cela suffit-il pour payer les frais réclamés ?
Prenez un moment pour répondre et expliquer votre choix, puis ouvrez la correction.
Voir la réponse expliquée
Non. Un SMS peut apparaître sous un nom connu et dans le même fil sans venir du transporteur. Vérifiez la livraison dans votre application habituelle.
Dans l’histoire des cyberattaques
Groupes et campagnes documentés
Ces cas réels montrent où ce mécanisme a été observé. Les années indiquent quand les faits ont eu lieu. Chaque notice précise la source qui les relie à un groupe ou à une campagne.
- GroupeSmishing Triad
Un faux colis pour collecter des données personnelles
De faux messages de services postaux conduisent vers des sites frauduleux. Resecurity y documente le vol de données personnelles et bancaires. L’entreprise décrit aussi des kits de fausses boutiques utilisés pour piéger les acheteurs.
Ce qu’établit la source. Smishing Triad est le nom donné à cet ensemble d’activité par Resecurity. Ce rapprochement technique ne désigne pas tous les auteurs de faux messages de livraison.
Consulter le rapport Smishing Triad Targeted USPS and US Citizens for Data TheftResecurity · Publié le
Cette sélection ne couvre pas tous les incidents. Plusieurs acteurs peuvent utiliser une même technique. Les exemples fictifs de la fiche ne décrivent les actions d’aucun de ces groupes.
Si vous pensez être concerné
- Conservez une capture et le lien sans le visiter de nouveau, puis signalez le message.
- Si vous avez saisi vos données bancaires, contactez votre banque par son canal habituel.
- Si vous avez installé quelque chose, faites vérifier l’appareil et utilisez un autre appareil fiable pour sécuriser les comptes.
Pour comprendre votre situation et trouver de l’aide : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK Mobile — Phishing — attack.mitre.org
- Cybermalveillance — hameçonnage — cybermalveillance.gouv.fr