Intrusions et données
Particuliers et entreprisesÉvasion des défenses
Defense evasion / Stealth / Defense impairment
Un intrus dissimule son activité ou neutralise les protections : antivirus, EDR et journaux de surveillance.
Je pense être concerné : que faire ?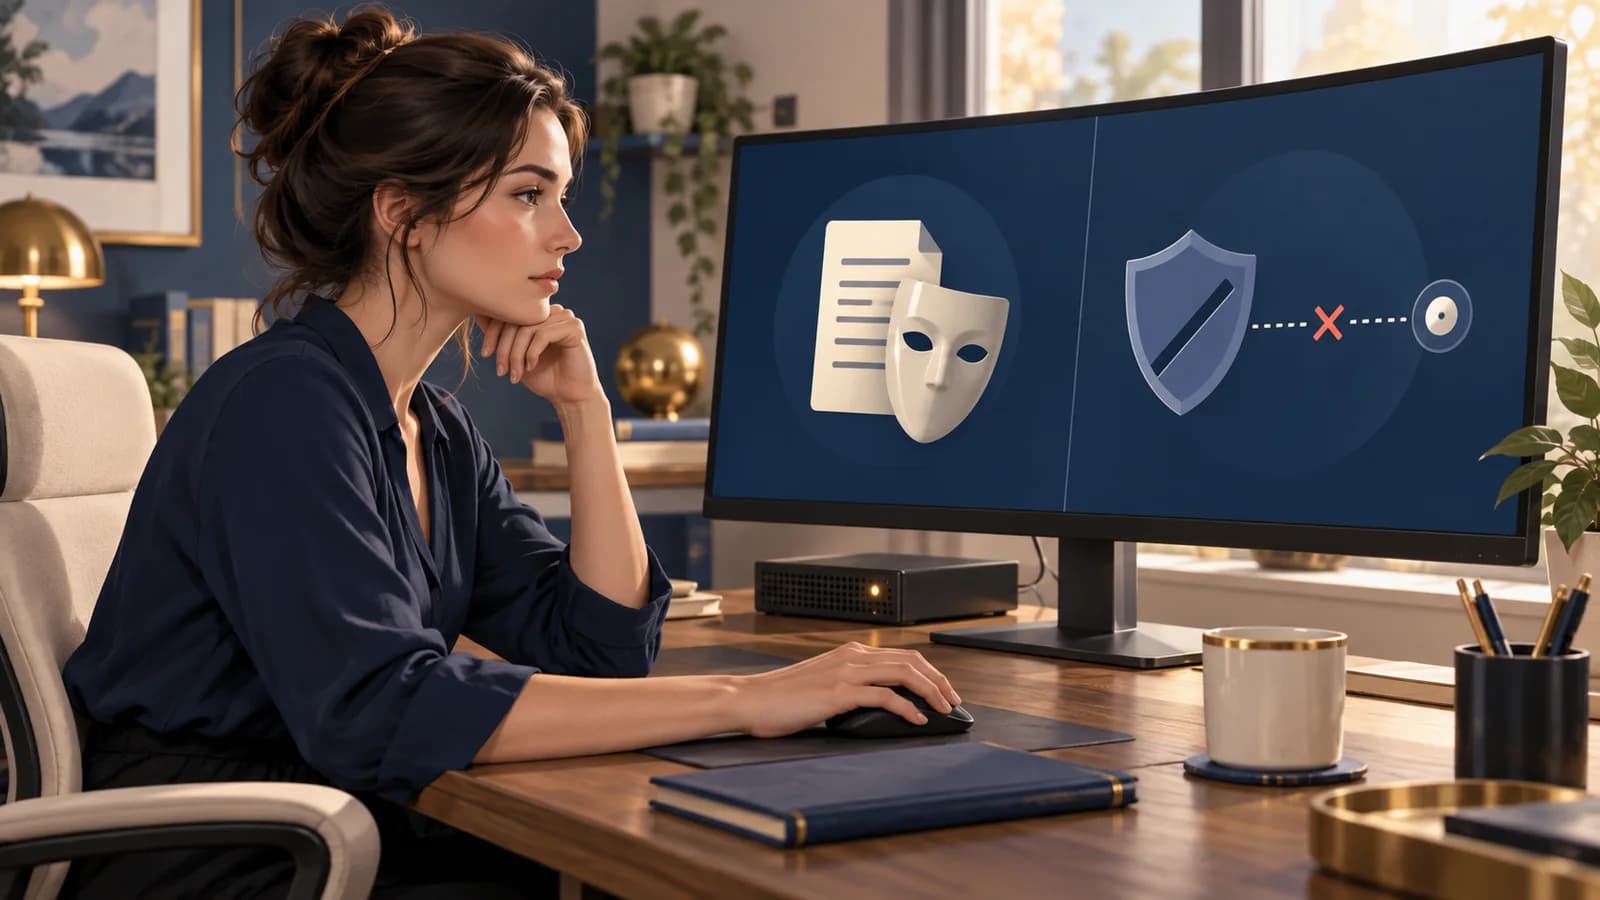
Comprendre et agir
À la fin de cette lecture, vous pourrez expliquer le piège et choisir une première réaction adaptée à votre rôle. Aucun prérequis informatique n’est nécessaire.
Une situation concrète
Après l’ouverture d’un fichier douteux, une salariée signale un comportement inhabituel. Puis les alertes cessent. L’équipe informatique constate pourtant que le poste communique encore et que sa protection a changé d’état. Le calme apparent peut venir d’un outil devenu aveugle, plutôt que de la disparition du problème. Ce scénario fictif invite à vérifier la surveillance avant de conclure.
Comment cela fonctionne
L’évasion des défenses regroupe plusieurs techniques, pas une attaque unique. Leur objectif est de permettre à un intrus de poursuivre ses actions sans être repéré ou arrêté.
Deux situations doivent être distinguées. Dans la dissimulation, l’intrus cherche à ressembler à une activité normale : un fichier reprend le nom d’un programme connu, du code est rendu difficile à lire, ou une activité se cache parmi des opérations légitimes. Les protections peuvent rester actives tout en reconnaissant mal ce qu’elles observent.
Dans la neutralisation des protections, l’intrus agit directement sur les défenses : désactivation d’un antivirus, ajout d’une exclusion injustifiée, modification d’un pare-feu ou interruption des journaux de surveillance. Un EDR est un outil qui observe l’activité des postes pour aider à détecter et traiter les incidents ; lui aussi peut être visé.
Une comparaison utile : passer discrètement devant une caméra et couper cette caméra sont deux façons différentes d’échapper à sa surveillance. MITRE ATT&CK distingue aujourd’hui la dissimulation, appelée Stealth, de l’altération des défenses, appelée Defense Impairment. Cette fiche conserve l’expression courante « évasion des défenses » pour expliquer les deux.
Une panne, une mise à jour ou une maintenance autorisée peuvent aussi interrompre la surveillance. Il faut vérifier la cause ; l’absence d’alerte ne prouve ni l’absence d’attaque ni la présence certaine d’un intrus.
- L’activité prend une apparence normale
Les protections restent actives mais peuvent mal reconnaître le danger.
- Ou les protections sont affaiblies
L’intrus cherche à empêcher la détection ou le blocage.
- Le silence doit être expliqué
Vérifier la surveillance et l’activité réelle avant de conclure.
Les signes qui doivent attirer l’attention
- Un message, un installateur ou un interlocuteur demande de désactiver la protection pour continuer.
- Une protection indique qu’elle est arrêtée ou qu’un réglage a changé sans intervention connue.
- Un nom de programme semble familier, mais sa provenance ou son emplacement sont inattendus ; le nom seul ne permet pas de trancher.
Ces signes invitent à vérifier la situation. Pris isolément, ils ne prouvent pas tous qu’une attaque a réussi.
Ce que vous pouvez faire
Vos premiers réflexes
Si une page ou un interlocuteur vous demande de couper une protection, arrêtez la manipulation et contactez le support par vos coordonnées habituelles. Notez les messages et l’heure ; ne relancez pas un fichier suspect pour vérifier ce qu’il fait.
Si vous êtes responsable du service ou de l’organisation
Protégez les réglages de sécurité et surveillez la fraîcheur des événements par poste. Conservez des traces à distance et prévoyez comment isoler une machine même si son agent ne répond plus. Vérifiez les changements avec les interventions autorisées.
Une console sans nouvelle alerte n’atteste pas qu’un poste est sain : elle peut ne plus recevoir ses événements.
À vous de décider
La console indique zéro nouvelle alerte, mais le dernier événement reçu du poste date d’hier. Pouvez-vous dire qu’il est protégé aujourd’hui ?
Choisissez votre réponse et expliquez pourquoi avant de lire la correction.
Voir la réponse expliquée
Non. Le chiffre peut simplement refléter une absence de remontées. Faites vérifier la connectivité, la collecte et l’état des protections avant de conclure. Une panne reste possible : ce silence ne prouve pas à lui seul une attaque, mais il ne permet pas non plus d’affirmer que tout va bien.
Analyser un cas technique
Pour les personnes qui développent, administrent ou analysent les systèmes concernés. Commencez par « Comprendre et agir » si ces notions sont nouvelles pour vous.
Étude de cas fictive
Un nom familier, une protection désactivée et une collecte silencieuse
Le nom svchost.exe évoque un composant Windows, mais le chemin C:\Users\Public\svchost.exe mérite une vérification de provenance. Il peut s’agir d’un camouflage de nom. Il faut examiner le fichier, sa signature et ses actions sans le relancer : son nom et son emplacement ne constituent pas seuls une preuve de malveillance.
L’événement Defender 5001 indique ensuite que la protection en temps réel a été désactivée. Il établit cet état de l’antivirus, pas l’identité de son auteur, ni l’arrêt de tous les outils du poste. Le cas ne fournit aucune preuve que le processus précédent a provoqué ce changement : process_to_protection_change=not_established rend cette limite explicite. L’absence d’intervention retrouvée doit aussi être confrontée aux administrateurs et à la couverture du registre consulté.
À 10:05, la supervision n’a reçu aucun nouvel événement du poste depuis 10:01. Les quatre minutes sans alerte ne sont donc pas rassurantes. Une sonde indépendante a observé une connexion à 10:04, ce qui montre une activité réseau pendant cette lacune, sans en établir le contenu ni le caractère malveillant. Il reste à vérifier la connectivité du capteur, les files de collecte et les éventuelles pannes.
Le cas permet d’examiner deux hypothèses distinctes : une apparence trompeuse et une altération des protections. L’enquête doit établir chacune, puis leurs liens éventuels. Ne pas attribuer la période sans collecte à l’arrêt de l’antivirus par simple proximité horaire : antivirus, agent EDR et transfert de journaux ont des fonctions et des états différents.
Le déroulement en schéma
Faites défiler le diagramme pour suivre les échanges ; les noms des acteurs restent en haut. Sur petit écran, faites aussi défiler de gauche à droite.
- Action
Exécution au nom familier observée
Poste WS24 vers Collecteur
Trace Sysmon 1, chemin à vérifier
- Action
Désactivation signalée
Protection locale vers Collecteur
Trace Defender 5001
- Action sur place
Dernier événement reçu à 10:01
Collecteur
Trace last_endpoint_event
- Action
Connexion observée à 10:04
Poste WS24 vers Sonde réseau
Trace destination et contenu à qualifier
- Action
Activité malgré le silence du poste
Sonde réseau vers Analyste
Trace source indépendante
- Action
Couverture de collecte à vérifier
Collecteur vers Analyste
Trace zéro alerte, collecte lacunaire
- Action sur place
Lien causal encore indéterminé
Analyste
Trace process_to_protection_change
Comment repérer cette attaque
Indices à rechercher
Rechercher les exécutables au nom familier dans des emplacements inattendus, les modifications non justifiées de protections et les ruptures de collecte. Comparer l’heure du dernier événement reçu avec une source qui ne dépend pas de l’agent suspecté.
Éléments à croiser
Aligner hôte, identifiants, horloges et intervalles de collecte. Établir séparément l’exécution, l’état de la protection et la connexion réseau, puis rechercher les preuves qui les relient. Confronter les modifications aux politiques et interventions autorisées.
Limites de l’interprétation
Une absence de remontées peut provenir d’une panne, d’un poste déconnecté ou d’un collecteur retardé. Un événement 5001 ne prouve pas l’arrêt de l’EDR, et une connexion réseau ne révèle ni son contenu chiffré ni sa finalité. L’auteur du changement reste à établir.
Comment réagir
Faire isoler le poste selon la procédure d’incident, en utilisant un contrôle réseau prévu à cet effet si l’agent ne répond plus. Préserver les journaux distants et la configuration avant réparation. Vérifier l’auteur des changements, traiter le fichier et les accès compromis, puis rétablir la protection et la collecte depuis un contexte d’administration fiable. Une reconstruction peut être nécessaire si l’intégrité du système ne peut être établie.
Vérifier la correction
Ces contrôles s’adressent à l’équipe responsable du système. Les simulations se préparent dans un environnement de test autorisé ; la lecture du cas ne nécessite aucune manipulation.
- Confirmer qu’un changement de protection autorisé reste distingué d’une modification sans justification retrouvée.
- Avec un événement de test inoffensif prévu par l’éditeur, vérifier la réception récente dans la console, pas seulement l’état local du service.
- Vérifier en environnement de test qu’une perte de collecte déclenche un signal distinct de l’absence d’alertes de menace.
- Rechercher les accès persistants et valider le confinement avant de conclure à la remise en état du poste.
À vous de raisonner
Un programme au nom familier démarre, puis l’événement Defender 5001 apparaît une minute plus tard. Cela prouve-t-il que ce programme a désactivé la protection ?
Formulez votre décision et l’élément qui la justifie avant d’ouvrir la correction.
Comparer avec le raisonnement expliqué
Non. L’événement établit la désactivation de la protection en temps réel, pas son auteur. Il faut rechercher l’action, le compte, les droits et la politique à l’origine du changement, puis vérifier les interventions autorisées. La proximité temporelle ouvre une piste ; elle ne démontre pas cette causalité ni l’arrêt de l’EDR.
Consulter les détails techniques
Pour aller plus loin après l’étude du cas : les extraits servent à s’exercer à la lecture des traces ; le guide de collecte aide les personnes qui disposent des outils et des accès nécessaires.
Lire les extraits commentés — reconstitution fictive
Ces extraits utilisent des valeurs fictives. Certains reprennent des champs documentés ; d’autres regroupent plusieurs sources dans un format pédagogique. Ce ne sont pas des exports bruts à retrouver tels quels dans vos outils. Commencez par les champs expliqués, puis retrouvez-les dans les extraits.
EventID=5001- Identifiant Defender d’une désactivation de la protection en temps réel ; il ne constitue pas à lui seul une attribution malveillante.
last_endpoint_event- Champ de supervision inventé pour indiquer la dernière réception ; ce n’est pas un champ natif garanti dans un journal Defender.
process_to_protection_change- Lien causal explicitement non établi dans la reconstitution ; l’ordre temporel ne prouve pas qui a modifié la protection.
Événements du poste et constat indépendant
JournalReconstitution fictive normalisée, pas export brut. Les identifiants Sysmon 1 et Defender 5001 sont réels ; les valeurs et champs de supervision sont pédagogiques. Les premières lignes représentent des événements déjà reçus par un collecteur distant.
10:00:00Z host=WS24 source=Sysmon EventID=1
Image=C:\Users\Public\svchost.exe
ParentImage=C:\Windows\explorer.exe User=LAB\alice
ProcessGuid={00000000-0000-0000-0000-000000000024}
10:01:00Z host=WS24 source=Defender-Operational EventID=5001
message="Real-time protection is disabled"

10:05:00Z monitoring host=WS24 last_endpoint_event=10:01:00Z
alert_window=10:01:00Z/10:05:00Z new_alerts=0
10:04:00Z independent_network host=WS24 src=10.20.1.24
dst=198.51.100.24 dst_port=443 connection_observed=true
context approved_change=not_found_in_reviewed_records
causality process_to_protection_change=not_established
Préparer une collecte dans votre environnement
Choisissez les sources qui correspondent à vos outils et à votre périmètre d’intervention. Cette liste n’est pas un équipement requis pour comprendre la fiche. Vérifiez que les journaux nécessaires étaient activés pendant la période étudiée. Conservez l’export original, son fuseau horaire et sa provenance dans un espace à accès restreint ; travaillez sur une copie expurgée des secrets.
Windows — Microsoft Sysmon
- Où les trouver
- Observateur d’événements → Journaux des applications et des services → Microsoft → Windows → Sysmon → Operational, ou leur copie dans le collecteur central.
- Quoi relever
- Retrouver l’événement 1 de création du processus et conserver Image, ParentImage, User, ProcessGuid et l’heure. Vérifier séparément la provenance et la signature du fichier préservé ; son nom n’établit pas son identité.
- Accès et prérequis
- Sysmon doit avoir été installé et configuré avant les faits. L’événement réseau 3 est désactivé par défaut ; les filtres peuvent exclure des événements. L’événement 11 décrit une création de fichier, pas sa lecture.
Windows — journal opérationnel de Microsoft Defender Antivirus
- Où les trouver
- Observateur d’événements → Journaux des applications et des services → Microsoft → Windows → Windows Defender → Operational, ou copie déjà reçue par le collecteur distant. Rechercher les changements d’état et de configuration.
- Quoi relever
- Préserver le 5001 et les changements de configuration voisins, puis demander l’historique des politiques et interventions. Distinguer l’heure de l’événement de sa réception et ne pas attribuer le changement au processus le plus proche sans preuve.
- Accès et prérequis
- Accès habilité au journal et rétention couvrant les faits. L’événement 5001 indique une désactivation de la protection en temps réel ; conserver l’événement complet et son heure, sans en déduire automatiquement l’auteur ni l’état de l’EDR.
Console de sécurité — santé du capteur et fraîcheur de la collecte
- Où les trouver
- Dans l’inventaire des appareils de la console de sécurité et les journaux du collecteur, relever l’identifiant du poste, l’heure de dernière communication et celle du dernier événement reçu. Conserver les périodes et fuseaux comparés.
- Quoi relever
- Comparer dernière communication du capteur, dernier événement reçu et état des files de collecte. Examiner la connectivité et la maintenance ; les champs de supervision du cas sont fictifs et ne reproduisent pas un statut natif de Defender.
- Accès et prérequis
- Droits de consultation et poste intégré à la solution. Les seuils et libellés dépendent du produit ; un retard de réception peut venir de la connectivité ou du collecteur. Distinguer santé du capteur et nombre d’alertes de menace.
Sonde réseau Zeek — conn.log
- Où les trouver
- Sur une sonde déjà placée sur le trajet du trafic, ou dans le collecteur de ses journaux conn.log. Identifier le point d’observation, notamment avant ou après traduction d’adresses.
- Quoi relever
- Rechercher les connexions observées pendant la lacune depuis une sonde indépendante. Associer l’adresse source au poste à l’heure des faits via l’inventaire et les baux réseau ; le flux ne désigne pas automatiquement le processus responsable.
- Accès et prérequis
- La sonde doit avoir vu le trafic. uid, adresses, ports, orig_bytes et resp_bytes décrivent les échanges observés ; les octets réseau ne sont pas le contenu d’un document ni son destinataire humain.
Si vous pensez être concerné
- Cessez la manipulation et signalez les messages, horaires et actions effectuées à votre support habituel.
- Si une compromission est suspectée, faites isoler le poste selon la procédure d’incident et préservez les traces avant une réinstallation.
- Faites vérifier les accès et changements suspects, puis le fonctionnement réel de la protection : son seul retour au vert ne suffit pas.
Pour qualifier votre situation et être orienté : obtenir une assistance sur 17Cyber. Dans une organisation, prévenez aussi le responsable ou prestataire chargé de la sécurité.
Sources et repères pour approfondir
- MITRE ATT&CK — Stealth : dissimuler son activité — attack.mitre.org
- MITRE ATT&CK — Defense Impairment : altérer les défenses — attack.mitre.org
- MITRE ATT&CK — Masquerading : apparence trompeuse — attack.mitre.org
- Microsoft — protection contre l’altération des réglages — learn.microsoft.com
- Microsoft — événements Defender, dont 5001 — learn.microsoft.com
- Microsoft — diagnostiquer un capteur silencieux — learn.microsoft.com
- MITRE ATT&CK — désactivation ou modification des outils de sécurité — attack.mitre.org